Si votre entreprise fait ses premiers pas dans l’univers de la sécurité de l’information, vous avez très probablement déjà entendu parler de la norme ISO 27001. Et, presque dans la foulée, une autre norme au nom étonnamment proche a dû croiser votre route : l’ISO 27002. S’agit-il de la même chose ? L’une remplace-t-elle l’autre ? Faut-il mettre en œuvre les deux ?
La confusion est bien compréhensible. Toutes deux appartiennent à la même famille ISO/IEC 27000, poursuivent le même objectif général — protéger l’information de l’organisation — et leurs mesures partagent jusqu’à la numérotation. Pourtant, ce ne sont ni des normes équivalentes ni interchangeables : chacune joue un rôle bien distinct au sein d’un Système de management de la sécurité de l’information (SMSI).
Dans cet article, nous vous expliquons ce qu’est chacune d’elles, en quoi elles diffèrent et comment elles s’articulent entre elles, afin que vous sachiez précisément quel rôle joue chaque norme dans votre stratégie de conformité.
Qu’est-ce que l’ISO 27001 ?
L’ISO 27001 (officiellement ISO/IEC 27001) est la norme internationale qui fixe les exigences pour mettre en place, maintenir et améliorer un Système de management de la sécurité de l’information (SMSI). Sa première version remonte à 2005 et sa dernière mise à jour date d’octobre 2022. C’est la référence la plus reconnue au monde en la matière, présente dans plus de 150 pays.
Ce qui la distingue fondamentalement des autres normes de la famille, c’est qu’elle est certifiable. Toute organisation, quels que soient sa taille ou son secteur, peut se soumettre à un audit externe mené par un organisme accrédité et obtenir un certificat officiel reconnu à l’international. Ce certificat est valable trois ans, assorti d’audits de suivi annuels.
La norme s’articule autour de deux blocs. D’un côté, les clauses obligatoires (de la 4 à la 10), qui définissent comment construire et faire vivre le SMSI. De l’autre, l’Annexe A, qui recense 93 mesures de sécurité réparties en quatre catégories. Ces mesures ne s’appliquent pas toutes de façon systématique : chaque organisation justifie celles qui la concernent et celles qui ne la concernent pas dans sa Déclaration d’applicabilité (DdA).
C’est par ailleurs le point de départ habituel pour aborder d’autres cadres réglementaires comme la directive NIS2 — transposée en France par la loi du 30 avril 2025 — ou les référentiels de l’ANSSI, avec lesquels elle partage une bonne part des principes de gestion des risques et de sécurité.
Points clés de l’ISO 27001
- C’est le standard international des Systèmes de management de la sécurité de l’information (SMSI).
- Norme certifiable par un organisme accrédité, valable trois ans avec des audits de suivi annuels.
- Elle suit une structure de haut niveau (HLS) commune, compatible avec d’autres normes ISO comme l’ISO 9001 ou l’ISO 14001.
- Elle comprend 93 mesures dans son Annexe A, réparties en quatre catégories (organisationnelles, humaines, physiques et technologiques).
- Elle définit les exigences de management, autrement dit ce que l’organisation doit faire pour maintenir son SMSI.
- Elle sert de point de départ habituel pour se conformer à NIS2 et aux référentiels de l’ANSSI.
Qu’est-ce que l’ISO 27002 ?
L’ISO 27002 (officiellement ISO/IEC 27002) est le guide de bonnes pratiques qui détaille comment mettre en œuvre les mesures de sécurité référencées dans l’Annexe A de l’ISO 27001. Sa dernière version, publiée en février 2022, a entièrement repensé le catalogue : on est passé des 114 mesures précédentes aux 93 actuelles, réparties en quatre catégories.
Contrairement à l’ISO 27001, ce n’est pas une norme certifiable. Elle ne fixe aucune exigence auditable et ne sert pas de base à l’obtention d’un certificat officiel. Son rôle est complémentaire : c’est un document de référence technique qui offre aux organisations une description détaillée de chaque mesure, avec des indications sur son objectif, sa conception et sa mise en œuvre.
Si l’ISO 27001 indique quelles mesures l’organisation doit envisager, l’ISO 27002 explique comment les appliquer concrètement. Une mesure qui tient en une phrase dans l’ISO 27001 occupe une page entière dans l’ISO 27002, avec des exemples, des recommandations et des points de vigilance. C’est l’outil de chevet de tout responsable de la sécurité qui met en place ou révise un SMSI.
Points clés de l’ISO 27002
- C’est un guide de bonnes pratiques, et non une norme certifiable.
- Sa dernière version date de 2022, avec 93 mesures réparties en quatre catégories.
- Elle développe en détail les mesures référencées dans l’Annexe A de l’ISO 27001.
- Elle apporte des orientations pratiques sur l’objectif et la mise en œuvre de chaque mesure.
- Elle s’applique à toute organisation, quels que soient sa taille ou son secteur.
- Elle constitue une référence technique courante pour les auditeurs et les responsables de la sécurité.
Différences entre l’ISO 27001 et l’ISO 27002
Bien que les deux normes aient été mises à jour presque simultanément et qu’elles partagent la même structure de mesures, leurs différences sont de taille. L’une fixe les exigences du système de management, l’autre fournit le guide technique pour appliquer ces exigences. Voici les principales différences entre elles :
| Critère | ISO 27001 | ISO 27002 |
| Type de norme | Norme d’exigences (SMSI) | Guide de bonnes pratiques |
| Certifiable | Oui, par un organisme accrédité | Non |
| Version actuelle | ISO/IEC 27001:2022 | ISO/IEC 27002:2022 |
| Approche | Quoi faire pour construire un SMSI | Comment mettre en œuvre les mesures |
| Structure | Clauses 4 à 10 + Annexe A | 93 mesures développées en détail |
| Niveau de détail par mesure | Une phrase environ | Une page complète |
| Documentation exigée | Oui (DdA, politique, analyse des risques) | Aucune documentation exigée |
| Audit | Oui, socle de la certification | Référence technique pour l’auditeur |
| Applicabilité | Toute organisation | Toute organisation |
| Rôle au sein du SMSI | Définit le cadre de management | Soutient la mise en œuvre du cadre |
Quand utiliser l’ISO 27001 ou l’ISO 27002 ?
La question est un peu trompeuse, car en pratique il est rare de choisir l’une en écartant l’autre. Les deux normes fonctionnent en parallèle : l’ISO 27001 définit le cadre du SMSI, l’ISO 27002 explique comment appliquer chacune de ses mesures.
Cela se vérifie jusque dans le détail. La mesure A.5.15 de l’ISO 27001 apparaît dans l’Annexe A sous la simple mention « Contrôle d’accès ». L’ISO 27002, elle, consacre plusieurs pages à cette même mesure : à quoi elle sert, comment définir les règles d’accès, quelles bonnes pratiques suivre ou comment la réviser. L’une indique que la mesure doit exister, l’autre explique comment la construire. La mise à jour de 2022 a encore renforcé ce lien, puisque les deux normes ont aligné leur structure et partagent désormais la même numérotation de mesures.
Cela dit, certaines situations justifient bel et bien de s’appuyer davantage sur l’une que sur l’autre.
Si votre objectif est de vous faire certifier auprès d’un client, dans le cadre d’un appel d’offres ou face à un régulateur, la seule option valable est l’ISO 27001. L’ISO 27002 ne donne lieu à aucune certification officielle et n’intervient qu’en tant que référence technique d’appui. Il en va de même si vous préparez votre mise en conformité avec NIS2, ce cadre s’appuyant largement sur la structure du SMSI définie par l’ISO 27001.
Si vous avez besoin de documenter des mesures internes sans passer par un audit externe, ou si vous formez des équipes techniques et constituez des supports de référence, l’ISO 27002 s’avère généralement plus utile. Son niveau de détail par mesure se prête mieux à cet usage que le langage plus abstrait de l’ISO 27001.
Et si vous exercez comme consultant ou auditeur, le réflexe naturel est de manier les deux de front. L’ISO 27001 vous dit quoi évaluer ; l’ISO 27002 vous oriente sur la manière dont chaque mesure devrait être mise en œuvre dans la pratique.
Comment Factorial IT vous aide-t-il avec l’ISO 27001 et l’ISO 27002 ?
L’ISO 27002 explique en détail comment chaque mesure devrait fonctionner, mais appliquer ces recommandations à des centaines d’ordinateurs portables, de smartphones et de comptes SaaS, c’est une autre histoire. Tenir un inventaire à jour, couper les accès au moment précis d’un départ ou vérifier que tous les disques sont chiffrés sont des tâches qui, gérées à la main, finissent par lâcher juste au moment où l’auditeur arrive.
Factorial IT automatise une bonne partie des mesures technologiques de l’Annexe A depuis une plateforme unique connectée au SIRH. Ce que l’ISO 27002 décrit sur le papier devient ainsi une configuration appliquée et vérifiable sur l’ensemble du parc. Voici quelques-unes des mesures où la différence se voit le plus.
- Inventaire des actifs (5.9) : l’ISO 27002 recommande un inventaire exact, à jour et avec un propriétaire attribué à chaque actif. Factorial IT le tient à jour en temps réel pour les appareils, les logiciels et les applications SaaS, et rattache chaque poste à son utilisateur grâce au SIRH.
- Droits d’accès (5.18) : le guide insiste sur le fait d’attribuer les accès selon le poste et de les retirer sans délai lorsqu’une personne change de fonction ou quitte l’entreprise. Dans Factorial IT, l’arrivée et le départ enregistrés dans le SIRH déclenchent la création ou la révocation des comptes SaaS, le verrouillage du poste et la libération des licences, avec la date et l’heure de chaque action.
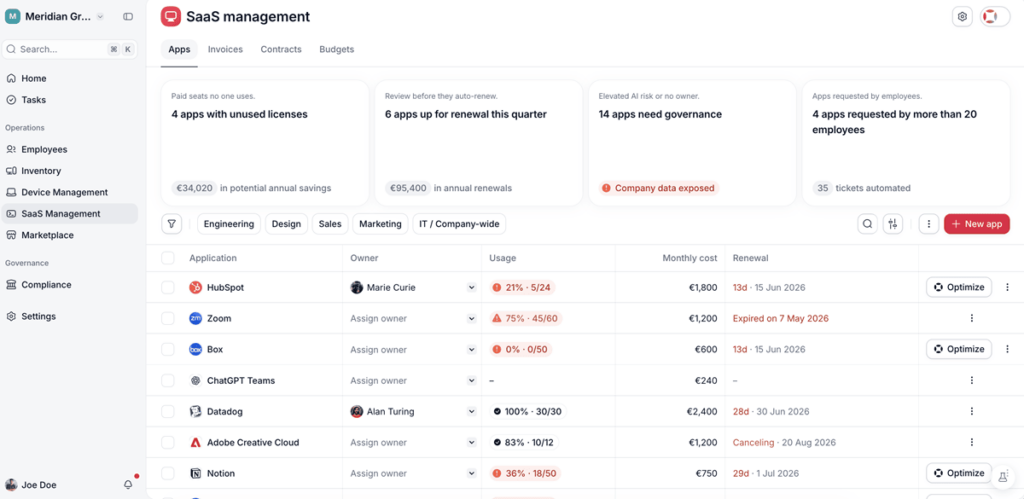
- Terminaux des utilisateurs (8.1) : parmi ses recommandations figurent l’enregistrement des appareils, le chiffrement, les mises à jour et la possibilité de les verrouiller ou de les effacer à distance. Le MDM de Factorial IT applique tout cela sur Mac, Windows, Linux, iOS et Android, y compris le chiffrement avec FileVault et BitLocker et la conservation des clés de récupération.
- Protection contre les malwares (8.7) : la norme demande un logiciel de détection installé et à jour sur tous les postes. Factorial IT déploie automatiquement l’EDR SentinelOne ou ThreatDown dès qu’un appareil est enrôlé, sans dépendre d’une installation manuelle.
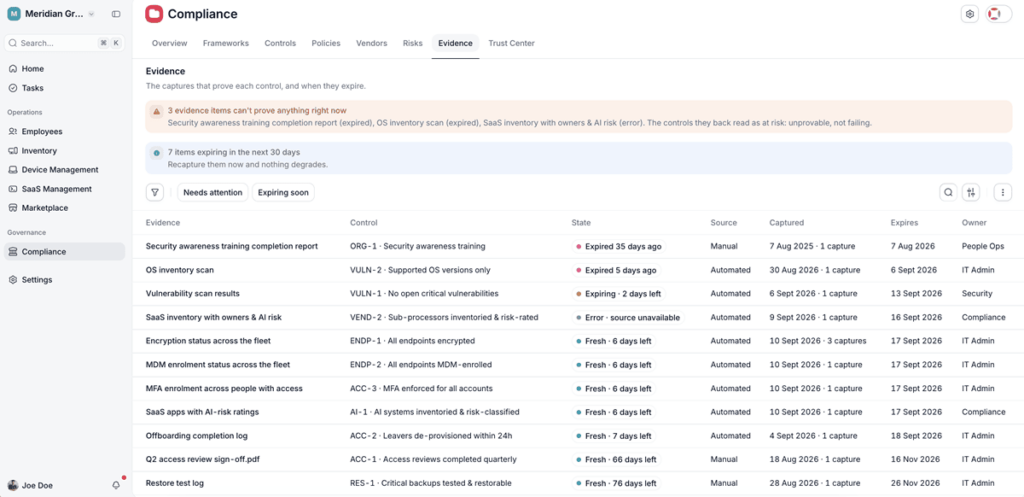
- Vulnérabilités techniques (8.8) : le guide préconise d’identifier les vulnérabilités des logiciels utilisés et de les corriger à temps. La plateforme détecte les vulnérabilités connues de chaque poste et permet de prioriser leur correction selon leur criticité.
- Journalisation (8.15) : l’ISO 27002 recommande de conserver une trace de ce qui se passe sur les systèmes. Factorial IT enregistre qui a fait quoi et quand, génère des rapports de conformité exportables et s’intègre à Vanta et Drata si l’entreprise utilise déjà l’un de ces outils.
Les mesures organisationnelles, humaines et physiques, qui représentent la majorité des 93, reposent sur des politiques, des processus et des décisions internes qu’aucun outil ne peut prendre à la place de l’entreprise. Pour cette partie, Factorial IT s’appuie sur des partenaires spécialisés qui aident à construire le SMSI et à préparer la certification. Le fonctionnement de cet accompagnement est détaillé dans l’article Comment Factorial IT aide à se conformer à l’ISO 27001.