La cybersécurité n’est plus seulement une affaire de département IT, mais est devenue une question fondamentale pour la continuité de toute organisation. L’augmentation des cyberattaques en Europe a conduit l’Union européenne à renforcer son cadre réglementaire avec la Directive NIS2, une norme qui élargit les obligations en matière de sécurité numérique pour des milliers d’entreprises.
En France, son application impliquera de nouvelles exigences en gestion des risques, notification d’incidents et responsabilité directe de la haute direction, dans le cadre du processus de transposition nationale actuellement en cours. Dans cet article, nous vous expliquons tout ce que vous devez savoir sur la directive NIS2 et comment vous préparer pour vous y conformer.
Qu’est-ce que la réglementation NIS2?
La directive NIS2 (Directive (UE) 2022/2555) est la nouvelle réglementation européenne en matière de cybersécurité qui remplace et élargit la portée de la précédente directive NIS (approuvée en 2016). Son objectif est de renforcer le niveau commun de sécurité des réseaux et des systèmes d’information dans toute l’Union européenne.
Adoptée en 2022, la NIS2 répond à un contexte marqué par l’augmentation des cyberattaques, des menaces hybrides et une dépendance numérique croissante des entreprises et des administrations publiques. Pour ce faire, elle établit des exigences plus strictes en matière de :
- Gestion des risques de cybersécurité.
- Notification obligatoire d’incidents graves.
- Supervision et contrôle par les autorités nationales.
- Responsabilité directe des organes de direction.
L’une des principales nouveautés de la NIS2 est l’élargissement significatif du nombre de secteurs et d’entités obligés de se conformer à la NIS2, incluant non seulement les opérateurs essentiels classiques (énergie, transport, santé), mais aussi des secteurs comme les services numériques, les déchets, l’industrie manufacturière, les fournisseurs de TIC, etc..
Plus qu’une simple mise à jour réglementaire, la NIS2 introduit un cadre homogène et plus exigeant dans toute l’UE, qui oblige les organisations à adopter une culture préventive et structurée en matière de cybersécurité.
Différence entre NIS2 et NIS1
Les principales différences entre la Directive NIS2 et la Directive NIS peuvent être résumées ainsi :
- Portée accrue : la NIS2 élargit le nombre de secteurs et d’entreprises obligés de se conformer à la réglementation.
- Plus d’exigences en cybersécurité : elle établit des exigences plus détaillées en gestion des risques, politiques internes et sécurité de la chaîne d’approvisionnement.
- Notification d’incidents plus stricte : elle fixe des délais plus concrets et des procédures plus claires pour communiquer les incidents graves.
- Plus de supervision et de sanctions : elle renforce le contrôle par les autorités et durcit le régime de sanctions.
- Responsabilité de la direction : elle implique directement les organes d’administration dans la conformité.
Objectifs de la réglementation NIS2
La directive NIS2 est née afin de renforcer la cybersécurité sur tout le territoire de l’Union européenne et de suivre le rythme d’un monde numérique de plus en plus complexe et vulnérable aux risques et menaces. Il ne s’agit pas seulement d’établir des règles et des obligations, mais de créer un cadre pour élever le niveau de sécurité des organisations.
Parmi les principaux objectifs de la réglementation NIS2, on distingue :
- Garantir un niveau commun élevé de cybersécurité au sein de l’UE, en harmonisant les exigences entre les États membres.
- Améliorer la résilience des entités essentielles et importantes, en minimisant les risques significatifs d’interruptions de services critiques.
- Implémenter des mesures minimales pour la gestion des risques, incluant des mesures de sécurité, l’analyse des menaces, des plans de continuité, etc..
- Améliorer les processus de notification d’incidents, garantissant une réponse rapide.
- Améliorer la coopération et l’échange d’informations entre les autorités nationales et les institutions européennes.
- Améliorer la supervision et la conformité via un régime de sanctions plus clair et dissuasif.
Quelle est la situation de la NIS2 en France?
La directive NIS2 établit un cadre européen de cybersécurité qui oblige les États membres à mettre à jour leurs lois nationales pour mieux protéger les entités essentielles et importantes. Bien que la directive soit d’application au niveau européen depuis 2023, chaque pays doit l’adapter à sa législation interne, et ce processus peut varier selon l’État membre.
En France, la transposition de la NIS2 s’intègre dans le cadre existant des OIV (Opérateurs d’Importance Vitale) et est supervisée par l’Agence Nationale de la Sécurité des Systèmes d’Information (ANSSI). Cela signifie que les entités françaises doivent préparer leurs systèmes et processus pour se conformer aux nouvelles exigences lorsque la réglementation entrera en vigueur au niveau national.
Il est important de souligner que, pour les organisations qui opéraient déjà comme OIV (Opérateurs d’Importance Vitale) ou OSE (Opérateurs de Services Essentiels) sous la réglementation précédente, la NIS2 n’est pas une remise à zéro, mais une évolution naturelle de leurs contrôles. Néanmoins, la nouvelle norme place la barre nettement plus haut en ce qui concerne la profondeur des audits techniques et la vitesse de rapport d’incidents, éliminant les ambiguïtés qui existaient dans le cadre précédent.
- Application européenne (2023) : La NIS2 est d’application obligatoire au niveau de l’Union européenne depuis 2023, ce qui établit un cadre commun d’obligations pour tous les États membres.
- Préparation nationale (2023-2025) : La France adapte la réglementation européenne au contexte national, intégrant les exigences de NIS2 au sein du régime des OIV et renforçant la supervision de l’ANSSI.
- Entrée en vigueur nationale prévue (2025-2026) : Avec la Loi Résilience déjà approuvée par le parlement français, la France est entrée dans la phase finale de déploiement. Au cours de ce premier semestre 2026, les décrets d’application techniques définissant les mesures de sécurité spécifiques pour chacun des 18 secteurs concernés sont en cours de publication.
- Élargissement de la portée : La réglementation affectera davantage de secteurs stratégiques et de fournisseurs TIC, obligeant un plus grand nombre d’entreprises à renforcer leur cybersécurité.
- Supervision et sanctions : L’ANSSI exercera un contrôle sur la conformité et pourra appliquer des sanctions administratives si des manquements sont détectés.
- Préparation obligatoire : Les entreprises et organismes doivent anticiper, en renforçant la gestion des risques, la protection de la chaîne d’approvisionnement et les procédures de notification d’incidents, ainsi qu’en impliquant activement la direction dans la supervision des risques.
La NIS2 établit déjà des obligations claires au niveau européen, mais la France achève encore sa transposition nationale. C’est pourquoi les entreprises et organismes français doivent anticiper, en adaptant leurs systèmes et procédures de cybersécurité pour répondre aux nouvelles exigences au moment où la réglementation entrera en vigueur.
Quelles entreprises sont assujetties à la directive NIS 2 ?
La directive NIS 2 élargit considérablement son champ d’application par rapport à la directive NIS 1. Elle n’inclut plus seulement les opérateurs de services essentiels (OSE), mais s’étend également à de nombreuses entités importantes issues de divers secteurs stratégiques. Par conséquent, un nombre beaucoup plus important d’entreprises va devoir se conformer aux nouvelles exigences en matière de cybersécurité et de gestion des risques.
Parmi les principales organisations concernées, on retrouve :
-
Secteurs de l’énergie et de l’eau : entreprises d’électricité, de gaz, d’eau et de distribution de carburants.
-
Transports : compagnies de transport aérien, ferroviaire, maritime et routier.
-
Santé : hôpitaux, laboratoires et prestataires de soins de santé critiques.
-
Services numériques : fournisseurs de services cloud, moteurs de recherche, fournisseurs d’infrastructures numériques et plateformes de commerce en ligne.
-
Administration publique et défense : organismes et entités qui gèrent des services essentiels pour la société.
-
Industries critiques : fabrication de produits de première nécessité, production agroalimentaire, industrie chimique et technologies critiques.
-
Autres fournisseurs stratégiques : entreprises de gestion des déchets, opérateurs de télécommunications et prestataires de services TIC faisant partie de chaînes d’approvisionnement critiques.
En règle générale, la directive NIS 2 introduit un principe d’exclusion pour les petites entreprises. Cela signifie que la réglementation s’applique principalement aux entités qui dépassent les seuils de la moyenne entreprise (c’est-à-dire plus de 50 employés ou un chiffre d’affaires annuel supérieur à 10 millions d’euros).
Toutefois, il existe des exceptions critiques à cette règle, où la taille de l’organisation n’a aucune incidence sur l’obligation de mise en conformité. Cela concerne directement les fournisseurs de réseaux de communications électroniques publics, les prestataires de services de confiance et les administrations publiques. De la même manière, toute entité étant l’unique fournisseur d’un service essentiel en France devra se conformer à la réglementation, et ce, quelle que soit sa structure ou sa taille.
Cette particularité oblige les organisations à analyser en détail leur secteur d’activité ainsi que leur chiffre d’affaires, afin de déterminer si elles sont soumises à la directive avant que la transposition en droit français ne soit définitive.
📌 En savoir plus sur les principales FAQ de la directive NIS2.
Sanctions en cas de non-conformité à la directive NIS2
Le régime de sanctions de la directive NIS2 transforme la cybersécurité en une priorité stratégique. En France, la supervision incombe à l’ANSSI (Agence nationale de la sécurité des systèmes d’information), qui pourra appliquer des sanctions administratives aux entités qui ne respectent pas les exigences de la directive.
Montant des amendes administratives
La réglementation distingue deux catégories d’entités et la sanction la plus élevée sera toujours appliquée entre un montant fixe et un pourcentage du chiffre d’affaires annuel, tel que défini par la Loi Résilience.
| Type d’entité | Amende maximale (montant fixe) | Amende maximale (% chiffre d’affaires) |
| Entités essentielles | Jusqu’à 10 000 000 € | Jusqu’à 2 % du chiffre d’affaires annuel |
| Entités importantes | Jusqu’à 7 000 000 € | Jusqu’à 1,4 % du chiffre d’affaires annuel |
Note : Ces chiffres ont déjà été définis officiellement dans le cadre de la Loi Résilience. L’ANSSI appliquera les sanctions selon la gravité du manquement et la taille de l’entité. Conserver des preuves claires des mesures de cybersécurité aide à minimiser les risques de sanction.
Responsabilité de la haute direction
L’un des aspects les plus critiques de la NIS2 est que non seulement l’entreprise est sanctionnée, mais ses dirigeants sont également tenus directement responsables:
- Responsabilité personnelle : les dirigeants doivent approuver et superviser les mesures de gestion des risques. La négligence peut entraîner des sanctions individuelles.
- Interdiction temporaire : en cas d’infractions graves et répétées, l’ANSSI ou d’autres autorités compétentes peuvent suspendre temporairement les dirigeants de leurs fonctions.
- Responsabilité pénale : contrairement à d’autres cadres européens, la Loi Résilience en France souligne que la négligence grave dans la mise en œuvre des mesures de sécurité peut entraîner des responsabilités pénales pour les dirigeants, surtout si le manquement compromet la sécurité nationale ou la continuité des infrastructures critiques du pays.
- Obligation de formation : les dirigeants n’ayant pas reçu la formation obligatoire en cybersécurité verront leur responsabilité aggravée en cas d’incident.
Comment se préparer pour se conformer à la NIS2?
À la différence des réglementations précédentes, la NIS2 est d’application obligatoire et exige que les entreprises adoptent une approche continue de gestion des risques, et non seulement des actions ponctuelles.
En France, après l’approbation de la Loi Résilience, les organisations disposent déjà d’un cadre légal ferme. Bien que certains décrets réglementaires spécifiques soient encore en cours de publication, la majorité des obligations de gouvernance et de notification sont déjà exigibles. Par conséquent, les organisations doivent déjà s’enregistrer sur la plateforme MonEspaceNIS2 de l’ANSSI et commencer leur mise en conformité en suivant ces cinq piliers.
1. Identifier si l’entreprise est soumise à la NIS2
- Déterminer s’il s’agit d’une entité essentielle ou d’une entité importante selon le secteur et la taille.
- Réaliser une gap analysis pour comparer la sécurité actuelle aux exigences de la directive.
- Maintenir un inventaire à jour des actifs IT et OT.
2. Gouvernance et engagement de la direction
- S’assurer que la haute direction supervise et soutient activement les politiques de cybersécurité.
- Désigner un responsable de la sécurité de l’information avec autorité et ressources.
3. Mesures techniques minimales
- Établir des politiques de sécurité, de contrôle d’accès et de gestion des vulnérabilités.
- Implémenter l’authentification multifacteur (MFA) et une formation continue pour les employés.
- Disposer de copies de sauvegarde et de plans de reprise après sinistre (DRP) testés.
4. Gestion de la chaîne d’approvisionnement
- Évaluer la sécurité des fournisseurs et des tiers critiques.
- Inclure des clauses de cybersécurité dans les contrats et exiger des certifications reconnues par l’ANSSI.
5. Système de notification d’incidents
- Préparer des protocoles clairs pour l’alerte précoce (24h), la notification détaillée (72h) et le rapport final (1 mois).
- Aligner les procédures avec les guides de l’ANSSI pour faciliter l’adaptation et l’audit futur.
Comment Factorial IT vous aide-t-il à vous conformer à la NIS2 ?
La loi Résilience n’étant toujours pas adoptée, le plus utile est d’avancer dès maintenant sur ce que la directive fixe déjà clairement. Factorial IT réunit appareils, applications, accès et conformité sur une seule plateforme, pour que ce travail reste valable le jour où la loi entrera en vigueur.
Appareils
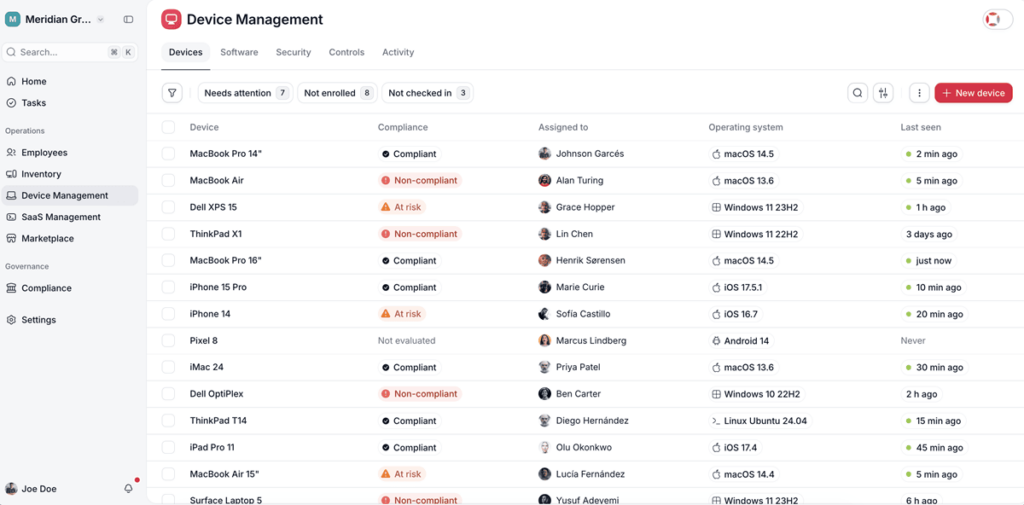
- Un inventaire toujours à jour : chaque ordinateur portable, smartphone ou tablette est rattaché à son utilisateur, avec son système d’exploitation et son niveau de conformité.
- Des politiques appliquées depuis le MDM : chiffrement, mises à jour, mots de passe et restrictions sur macOS, Windows, iOS et Android, avec une alerte dès qu’un appareil n’est plus conforme.
- Protection et réponse : l’EDR intégré détecte les menaces et permet de verrouiller ou d’effacer un appareil à distance en cas de perte ou de compromission.
- Des vulnérabilités hiérarchisées : les failles critiques sont repérées avec les appareils concernés et leur délai de correction.
Accès et applications SaaS
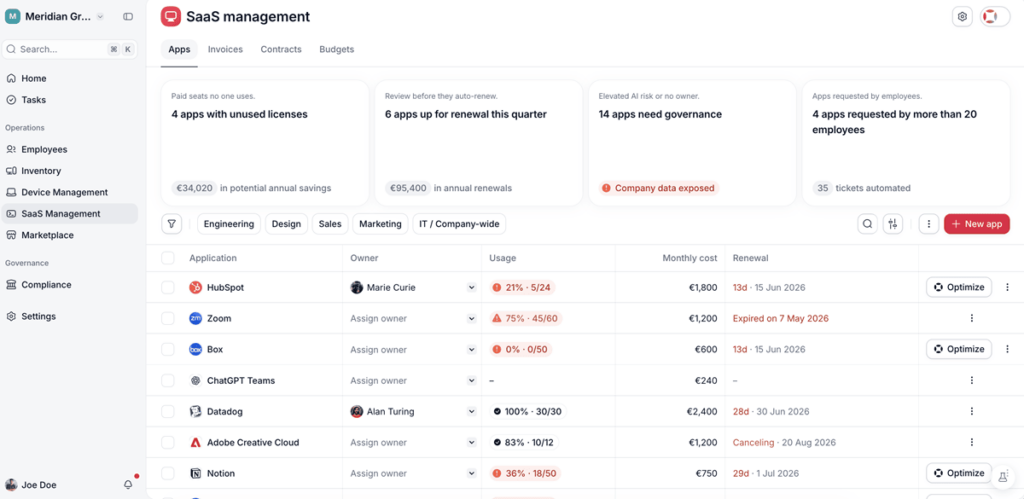
- Une vue sur toutes les applications : les outils utilisés par vos équipes sont recensés avec leur responsable et leur taux d’utilisation, y compris ceux que personne n’avait validés.
- Des accès adaptés à chaque poste : les droits sont attribués par rôle et s’appuient sur le SSO et le MFA de votre fournisseur d’identité.
- Des départs sans angle mort : lorsqu’un collaborateur quitte l’entreprise, ses accès sont révoqués automatiquement à partir des données RH.
Conformité
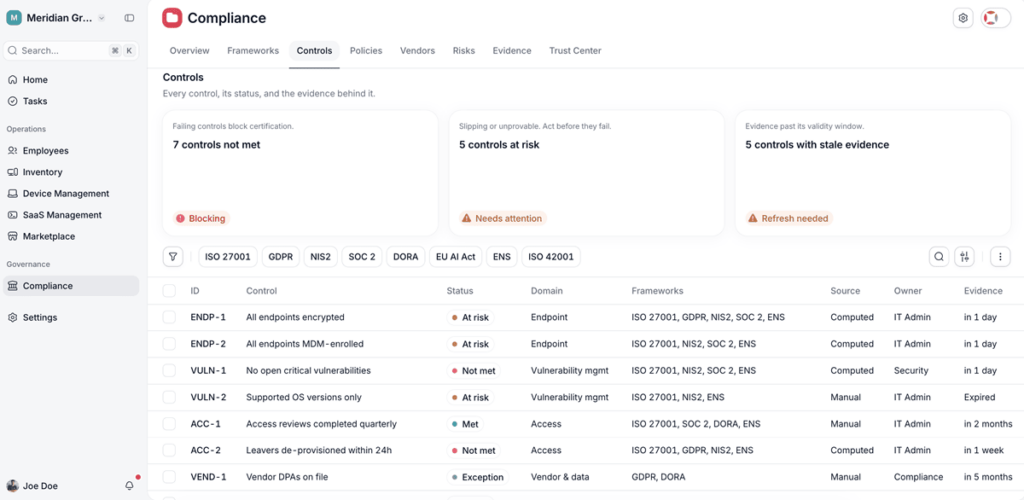
- Un état des lieux de départ : le tableau de bord de conformité indique les exigences déjà remplies et classe celles qui restent à traiter selon ce qui bloque le plus.
- Un contrôle, plusieurs référentiels : chaque mesure compte à la fois pour la NIS2, l’ISO 27001, le SOC 2 et le RGPD. Votre travail ne sera donc pas perdu si le texte final évolue.
- De la visibilité pour la direction : des risques hiérarchisés avec leur responsable et des politiques avec leur statut, pour que la direction puisse les approuver et en assurer le suivi comme l’exige la NIS2.
Tôt ou tard, la loi Résilience sera adoptée, et les entreprises qui auront déjà mis de l’ordre dans leurs appareils, leurs accès et leurs contrôles n’auront pas à courir. Avec Factorial IT, vous pouvez commencer dès aujourd’hui et prendre une longueur d’avance. Pour voir ce que la plateforme couvre pour chacune des dix mesures, découvrez comment Factorial IT aide à se conformer à la NIS2.