Un salarié quitte l’entreprise un vendredi. Le lundi, son ordinateur dort dans un tiroir, mais son compte Google est toujours actif, sa session reste ouverte sur le CRM depuis son téléphone et personne ne se souvient qu’il était administrateur de l’outil de facturation. Rien de tout cela ne paraît grave, jusqu’au jour où le problème ressort lors d’un audit, ou pire, lors d’un incident.
Avec la NIS2, ce moment devient une obligation. L’offboarding fait partie des mesures de sécurité de l’article 21.2 et il est audité comme n’importe quelle autre. Dans cet article, vous verrez ce qu’exige la directive au départ d’un collaborateur, de combien de temps vous disposez pour couper les accès, une checklist étape par étape et les preuves que l’auditeur vous demandera.
Les risques d’un offboarding mal maîtrisé
L’offboarding se situe à la frontière entre deux services. Les RH savent quand quelqu’un part, l’IT sait à quoi il avait accès, et c’est dans l’écart entre ces deux informations que des portes restent ouvertes. Voici les failles les plus fréquentes.
- Des comptes toujours actifs : l’identité principale est désactivée, mais les comptes administrateur distincts, les accès VPN ou les clés d’API fonctionnent encore des semaines plus tard. Ce sont les plus dangereux, car ce sont eux qui disposent du plus de droits.
- Des appareils qui ne reviennent pas : avec le télétravail, l’ordinateur portable peut mettre des semaines à revenir, voire ne jamais revenir. Et le téléphone personnel sur lequel est configurée la messagerie professionnelle part avec le salarié.
- Des applications hors SSO : désactiver le compte principal ne ferme pas les outils dotés de leurs propres identifiants, souvent souscrits par les équipes elles-mêmes sans passer par l’IT. Pour aller plus loin, consultez notre article sur la NIS2 et les outils SaaS.
- Des identifiants partagés : si le salarié connaissait le mot de passe d’un compte commun ou d’un accès d’urgence, il l’emporte avec lui, même si son propre compte est désactivé.
C’est aussi l’un des points les plus contrôlés lors d’un audit NIS2. Il suffit d’examiner quelques départs récents pour vérifier si les accès ont été coupés à temps. Si ce n’est pas le cas, l’entreprise s’expose à des sanctions et sa direction peut en être tenue pour responsable.
Que prévoit la NIS2 pour l’offboarding des salariés ?
Tout part du point i) de l’article 21.2, qui impose aux entités essentielles et importantes des mesures de sécurité des ressources humaines, des politiques de contrôle d’accès et une gestion des actifs. Le texte ne parle pas d’offboarding, mais le départ d’un salarié touche ces trois volets à la fois.
Le détail figure dans le règlement d’exécution (UE) 2024/2690, et il faut bien comprendre à qui il s’applique à la lettre. Il vise directement onze types de prestataires numériques, parmi lesquels les fournisseurs de services d’informatique en nuage, les centres de données, les fournisseurs de services gérés et de services de sécurité gérés, les places de marché en ligne et les réseaux sociaux. Pour les autres entités, l’obligation passe par la loi nationale. En France, il s’agit de la loi Résilience, toujours en cours d’examen au Parlement. Vous pouvez suivre son avancement dans notre article sur l’entrée en vigueur de la NIS2 en France. En attendant, le règlement reste le texte le plus précis sur le sujet et, avec le Référentiel Cyber France (ReCyF) de l’ANSSI, c’est sur lui que s’appuient auditeurs et consultants.
Quatre de ses points concernent directement les départs.
| Point du règlement | Ce qu’il exige | Concerne aussi les changements de poste ? |
|---|---|---|
| 10.3 | Que les obligations de sécurité qui restent valables après le départ, comme la confidentialité, soient définies dans le contrat et effectivement appliquées | Oui |
| 11.2.2 b) | Modifier les droits d’accès lorsque la relation de travail prend fin ou évolue | Oui |
| 11.5.4 | Revoir régulièrement les identités et désactiver sans délai celles qui ne sont plus nécessaires | Indirectement |
| 12.5 | Que les actifs détenus par le salarié soient restitués, remis ou effacés à la fin de la relation de travail, chaque étape étant documentée | Non, uniquement les départs |
Deux points passent presque toujours à la trappe.
Le premier concerne les changements de poste. Un collaborateur qui passe de la finance aux ventes ne quitte pas l’entreprise, mais ses accès à la finance, eux, devraient disparaître. Le règlement assimile ce cas à un départ pour ce qui est des accès, et c’est là que s’accumulent le plus de droits inutiles. Les nouveaux sont accordés rapidement, les anciens ne sont presque jamais retirés.
Le second concerne les intervenants externes. Freelances, consultants et personnel des prestataires disposent eux aussi de comptes, et parfois de matériel. Le point 11.2.2 d) impose de limiter leur accès dans son périmètre comme dans le temps. La fin d’un contrat avec un prestataire appelle donc son propre offboarding. Pour en savoir plus, consultez notre article sur la NIS2 et la chaîne d’approvisionnement.
Quel délai pour révoquer les accès selon la NIS2 ?
Ni la directive ni le règlement d’exécution ne fixent de délai en heures pour révoquer les accès. Ils demandent de le faire à la fin de la relation de travail et sans délai, et le guide technique de l’ENISA se contente lui aussi d’exiger que ce soit fait en temps utile.
Ce flou ne laisse pas pour autant les mains libres. Le point 11.2.1 impose de gérer les accès conformément à votre propre politique de contrôle d’accès. C’est donc vous qui fixez le délai, et l’auditeur vérifie que vous le respectez. Une politique qui se contente d’un « dès que possible » est invérifiable, et c’est de là que viennent bon nombre de non-conformités.
Si vous n’avez pas encore fixé de délais, voici les repères les plus courants en pratique.
| Situation | Délai de référence |
|---|---|
| Identité principale et SSO | À la fin du dernier jour de travail |
| Départ conflictuel ou licenciement avec dispense de préavis | Dès l’annonce, voire juste avant |
| Comptes administrateur et accès à privilèges | En même temps que l’identité principale |
| Applications hors SSO | Le jour même, 24 heures au plus tard |
| Appareils | Récupération le dernier jour, ou verrouillage à distance s’ils ne sont pas restitués |
| Changement de poste | Au moment d’attribuer les nouveaux droits, jamais après |
L’offboarding commence dès l’onboarding
Une bonne partie de l’offboarding se joue le premier jour. Si rien n’est consigné à l’arrivée d’un collaborateur, personne ne sait quoi lui retirer le jour de son départ.
- Des clauses prévues dès le contrat : le point 10.3 exige que la confidentialité et les autres obligations postérieures au départ figurent dans les conditions d’emploi. Il en va de même pour l’obligation de restituer le matériel. Impossible de les ajouter le dernier jour.
- Chaque appareil et chaque accès rattachés à une personne : l’inventaire des actifs exigé par la NIS2 doit indiquer qui détient chaque équipement. Sans ce lien, la checklist de départ tourne à l’enquête.
- Des accès attribués par poste : si les droits dépendent du poste, les retirer revient à défaire un modèle. S’ils sont accordés au cas par cas, il faut repasser application par application.
- Les RH comme point de départ : la date de départ figure dans le SIRH. Plus le lien entre cette donnée et les actions de l’IT est direct, moins le processus repose sur la mémoire de quelqu’un.
Checklist d’offboarding pour se conformer à la NIS2
Cette checklist démarre dès que les RH confirment le départ. Chaque étape doit laisser une trace datée, car c’est précisément ce qui sera audité.
Avant le dernier jour
- Ouvrir le dossier de départ avec la date et l’heure de sortie confirmées par les RH.
- Recenser tous les accès de la personne, y compris les applications hors SSO, les comptes administrateur et les comptes partagés qu’elle utilisait.
- Recenser les appareils et actifs attribués, de l’ordinateur et du téléphone jusqu’aux clés de sécurité, badges et documents papier.
- Transférer les responsabilités si la personne était propriétaire de documents, responsable d’un actif critique ou contact dans le plan de réponse aux incidents.
- Préparer le rappel des obligations de confidentialité qui restent valables après le départ.
- Prévenir le salarié de la date de fermeture de sa boîte mail pour qu’il puisse récupérer ses messages personnels.
- En cas de départ conflictuel, planifier la coupure des accès pour qu’elle coïncide avec l’annonce, voire la précède.
Le dernier jour
- Désactiver l’identité principale et fermer les sessions actives sur tous les appareils.
- Couper le VPN, l’accès à distance et les applications hors SSO une par une, en confirmant chaque coupure.
- Désactiver les comptes administrateur distincts, que la désactivation du compte principal ne touche pas lorsqu’il s’agit d’identités séparées.
- Révoquer les jetons MFA, certificats, clés d’API et clés SSH émis à son nom.
- Récupérer les appareils et les pointer sur la liste des actifs, avec un bon de restitution signé.
- Désactiver le badge ou tout autre accès physique aux locaux.
- Bloquer la boîte mail et activer un message d’absence indiquant un autre contact. C’est préférable au transfert automatique des e-mails, difficilement compatible avec le principe de minimisation du RGPD.
- Libérer les licences des outils qu’il utilisait.
Après le départ
- Effacer les appareils restitués et consigner l’effacement avant de les réattribuer.
- Verrouiller ou effacer à distance ceux qui ne reviennent pas, comme le prévoit expressément le point 12.5. Si un actif ne peut pas être récupéré, il faut s’assurer qu’il ne peut plus accéder à vos systèmes. Avec un MDM, c’est l’affaire de quelques minutes, et c’est l’une des raisons pour lesquelles il est difficile de se conformer à la NIS2 sans en avoir un.
- Sur les appareils personnels, ne retirer que le professionnel. En BYOD, l’effacement sélectif supprime le profil professionnel, les applications et les données de l’entreprise sans toucher aux données personnelles.
- Changer les mots de passe partagés et d’urgence que connaissait la personne, systématiquement en cas de départ conflictuel.
- Analyser les journaux pour confirmer qu’aucune connexion n’a eu lieu après la coupure.
- Désactiver d’abord, supprimer ensuite. Supprimer le compte dès le premier jour efface la piste d’audit dont vous pourriez avoir besoin si un problème apparaît plus tard. Supprimez-le à l’échéance prévue par votre politique de conservation.
- Clôturer le dossier avec toutes les preuves et signaler le départ pour la prochaine revue des accès.
Quelles preuves l’auditeur va-t-il demander ?
Lors d’un audit NIS2, la procédure d’offboarding écrite compte peu. Ce qui est examiné, c’est la preuve qu’elle a été appliquée, et la méthode habituelle consiste à prendre plusieurs départs et à les reconstituer.
Pour chaque départ, mieux vaut avoir sous la main les éléments suivants.
- La checklist de départ complète, avec la restitution du matériel signée par le salarié et son manager.
- Le registre des accès, avec la date et l’heure de retrait de chacun.
- Les journaux d’effacement des appareils restitués.
- Le verrouillage ou l’effacement à distance de ceux qui n’ont pas été rendus.
- Le courrier remis au salarié sur ses obligations après son départ.
S’y ajoutent deux registres généraux, contrôlés régulièrement.
- La liste des départs avec les actifs restitués et la date de chaque restitution.
- Les revues d’accès périodiques, selon une fréquence définie. La plus courante est trimestrielle.
L’indicateur qui résume le mieux l’ensemble est le temps écoulé entre la date de départ enregistrée par les RH et la révocation du dernier accès.
Comment automatiser l’offboarding avec Factorial IT ?
Dans la plupart des entreprises, l’offboarding repose sur une chaîne de relais. Les RH enregistrent le départ, quelqu’un prévient l’IT par e-mail, puis l’IT vérifie ce dont disposait la personne et ferme les accès un par un. Chaque maillon ajoute des heures et un risque d’oubli.
Factorial IT s’appuie sur la donnée déjà présente dans le logiciel RH de Factorial. Dès que le départ est enregistré, l’offboarding se déclenche à partir de cet événement, sans ticket intermédiaire.
- Révocation des accès : les comptes sont fermés dans le fournisseur d’identité et dans les applications intégrées, à l’heure prévue pour le départ.
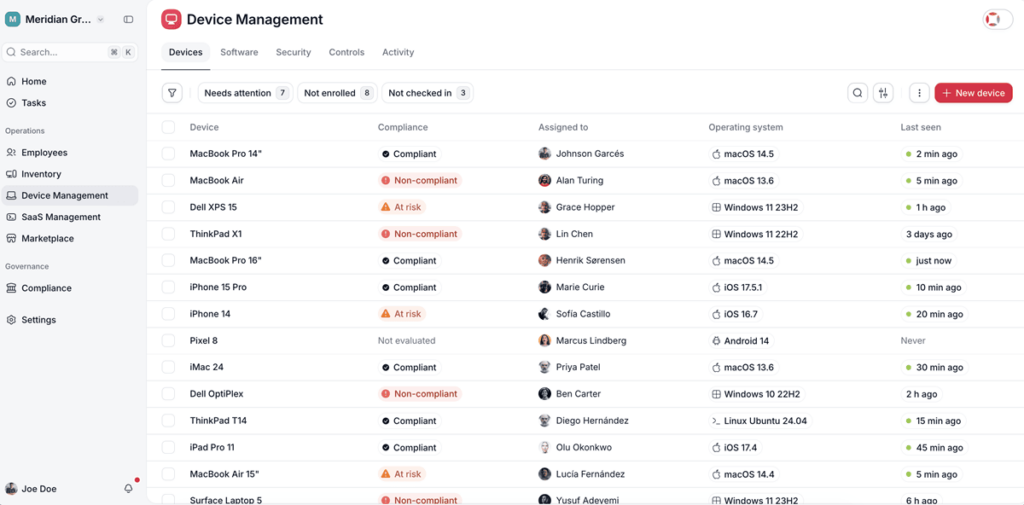
- Verrouillage et effacement à distance : l’appareil est verrouillé au départ du salarié et, s’il n’est pas restitué, effacé à distance, chaque action étant tracée.
- Libération des licences SaaS : les licences utilisées par la personne sont récupérées, y compris celles d’outils souscrits en dehors de l’IT.
- Tâches pour les applications non intégrées : les outils qui ne peuvent pas être automatisés génèrent une tâche pour leur responsable, avec la même traçabilité que les actions automatiques.
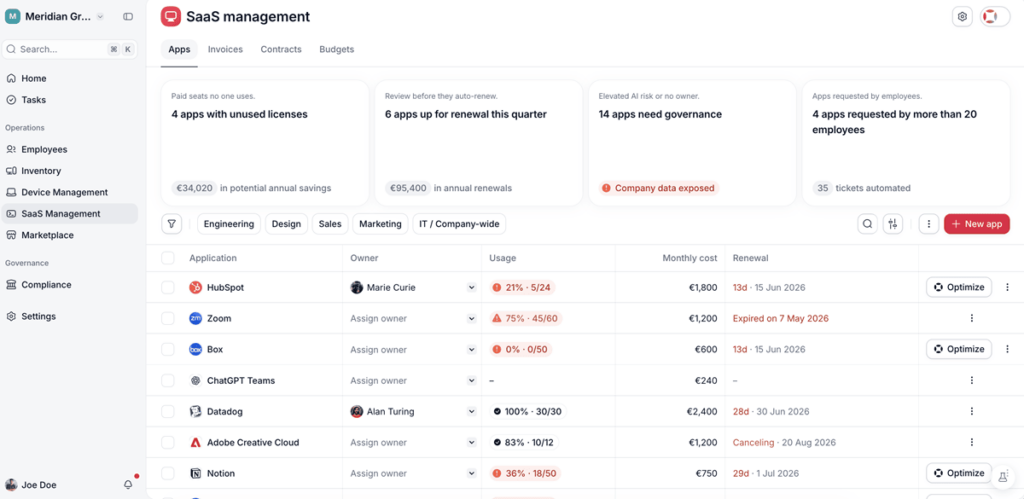
- Traçabilité complète de chaque départ : l’heure de chaque révocation est enregistrée, tout comme le délai écoulé depuis le dernier jour du salarié.
- Inventaire de ce qui est attribué à chaque personne : avant le départ, vous voyez sur un seul écran les appareils, accès et applications de la personne, sans passer d’un outil à l’autre.
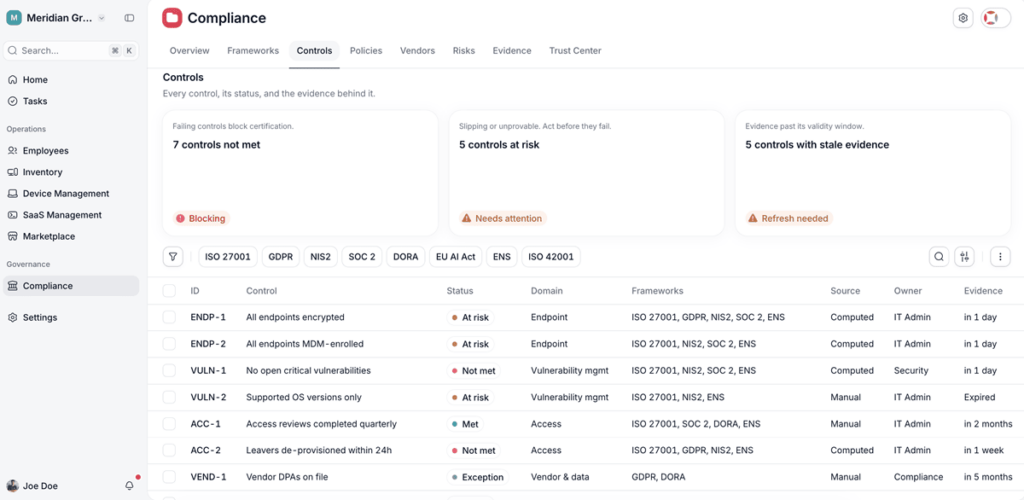
- Ajustement des droits lors d’un changement de poste : la mise à jour du poste dans le SIRH retire les accès de l’ancien poste et attribue ceux du nouveau.
- Suivi de la restitution du matériel : chaque appareil à récupérer reste signalé dans l’inventaire jusqu’à sa restitution ou son verrouillage.