Un audit NIS2 sert à vérifier une chose bien précise, à savoir si ce que votre entreprise affirme faire en matière de cybersécurité correspond à ce qu’elle fait réellement. Et pour le démontrer, la bonne volonté ne suffit pas. Il vous faut des traces.
Peu importe qu’il soit mené par l’ANSSI, par vos propres équipes ou par un client qui veut s’assurer que vous êtes un fournisseur fiable. Dans tous les cas, on vous demandera la même chose, des preuves concrètes, datées et à jour, que vous maîtrisez vos risques.
Dans cet article, vous verrez ce qu’est un audit NIS2, s’il est obligatoire en France, qui peut le réaliser et ce qu’il faut avoir sous la main pour le passer sans mauvaise surprise.
Qu’est-ce qu’un audit NIS2 ?
Un audit NIS2 est un examen méthodique qui vérifie si une organisation applique les mesures de gestion des risques de cybersécurité exigées par la directive (UE) 2022/2555, plus connue sous le nom de NIS2.
Le point de référence est l’article 21, paragraphe 2, qui fixe dix mesures minimales que doivent mettre en œuvre les entités essentielles et importantes. On y trouve notamment l’analyse des risques, la gestion des incidents, la continuité d’activité, la sécurité de la chaîne d’approvisionnement, le contrôle d’accès, la gestion des actifs et l’authentification multifacteur.
Ce qui le distingue des autres audits, c’est l’approche. Avec NIS2, l’auditeur veut s’assurer que les politiques de l’entreprise sont réellement appliquées, que quelqu’un les passe en revue et que la direction les a validées. On est donc plus proche d’une vérification du quotidien que d’une simple relecture de documents.
Précision importante, il n’existe pas de certification NIS2. À l’issue de l’audit, vous n’obtenez pas de certificat comme pour l’ISO 27001, mais un rapport qui détaille ce que vous respectez déjà et ce qu’il vous reste à corriger.
L’audit NIS2 est-il obligatoire en France ?
Cela dépend de deux choses. D’abord, de savoir si votre entreprise entre dans le champ de la directive. Ensuite, du type d’audit dont on parle.
La France n’a pas encore adopté la loi qui transpose NIS2. Le projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité, dit loi Résilience, a été voté par le Sénat en mars 2025 et son examen en séance publique à l’Assemblée nationale doit débuter en octobre 2026. Vous trouverez le point complet sur le calendrier dans notre article sur la directive NIS2 en France. Pour autant, attendre la promulgation du texte n’est pas une bonne idée, pour trois raisons :
- La loi peut être adoptée à tout moment : dès qu’elle le sera, l’ANSSI pourra contrôler votre conformité et vous n’aurez plus le temps de produire des preuves qui auraient dû exister depuis des mois.
- Le cadre est déjà connu : le texte européen fixe le socle minimal que la loi française devra respecter, et l’ANSSI a déjà publié son Référentiel Cyber France (ReCyF), qui décline ces exigences en objectifs de sécurité concrets. Les dix mesures de l’article 21 ne vont pas disparaître.
- Vos clients vous le demandent déjà : les entreprises soumises à NIS2 doivent sécuriser leur chaîne d’approvisionnement, ce qui se traduit par des questionnaires, des clauses contractuelles et des audits chez leurs fournisseurs.
Quant aux organisations concernées, NIS2 vise surtout les moyennes et grandes entreprises qui opèrent dans l’un des 18 secteurs de la directive, comme l’énergie, les transports, la santé, les infrastructures numériques ou l’industrie manufacturière. Le projet de loi français prévoit aussi d’y inclure certaines collectivités territoriales. Si vous ne savez pas encore si votre entreprise est concernée, tout est expliqué dans notre article quelles entreprises sont concernées par la directive NIS2.
Types d’audit NIS2 et qui les réalise
Quand on parle d’audit NIS2, on a tendance à mélanger des situations très différentes. En pratique, il existe quatre cas de figure, avec à chaque fois un auditeur différent.
1. Le contrôle des entités essentielles par l’autorité
Les entités essentielles font l’objet d’une supervision ex ante. Autrement dit, l’autorité compétente, qui sera l’ANSSI en France, n’a pas besoin qu’il se passe quoi que ce soit pour les contrôler. L’article 32 de la directive lui permet de mener des inspections sur place et à distance (y compris de manière aléatoire), des audits de sécurité réguliers et ciblés confiés à un organisme indépendant ou réalisés par l’autorité elle-même, ainsi que des audits ad hoc après un incident important ou un manquement.
2. Le contrôle a posteriori des entités importantes
Pour les entités importantes, le contrôle se déclenche lorsque l’autorité dispose d’éléments laissant penser qu’elles ne respectent pas leurs obligations, par exemple après la notification d’un incident. Dans ce cas, l’article 33 l’autorise à ordonner des inspections et des audits de sécurité ciblés.
3. L’audit interne
L’article 21, paragraphe 2, impose lui-même de disposer de procédures pour évaluer l’efficacité de vos mesures. Le plus souvent, cela passe par des audits internes réguliers, menés par vos équipes ou par un consultant externe. Beaucoup d’entreprises combinent une analyse d’écarts réalisée en interne avec des tests techniques confiés à un prestataire.
4. L’audit d’un fournisseur par son client
Si vous travaillez avec des entreprises soumises à NIS2, il y a de fortes chances qu’elles vous demandent de prouver vos mesures de sécurité avant de signer ou de renouveler un contrat. L’auditeur est alors votre client, ou un tiers qui intervient pour son compte, et le périmètre dépend du contrat et de ses exigences en matière de chaîne d’approvisionnement.
Comment se déroule un audit NIS2, étape par étape ?
Chaque auditeur a sa propre méthode, mais la plupart suivent un déroulé assez proche. Le connaître vous permet d’anticiper ce qu’on vous demandera et à quel moment :
- Définition du périmètre : il faut d’abord confirmer que votre entreprise entre dans le champ de NIS2, si elle est entité essentielle ou importante, et quels sociétés, services et systèmes sont concernés. Un périmètre mal cadré fausse tout ce qui suit.
- Analyse d’écarts par rapport à l’article 21 : l’auditeur compare vos contrôles actuels aux dix mesures de la directive et classe chaque écart selon sa criticité. Si vous êtes déjà certifié ISO 27001, une bonne partie du travail est faite.
- Revue documentaire et entretiens : c’est le moment de présenter les politiques, l’analyse des risques, les procédures, les contrats et les procès-verbaux de la direction. Les responsables de chaque contrôle sont aussi interrogés, de l’IT aux RH en passant par les achats et le juridique.
- Vérifications techniques : l’auditeur s’assure que ce qui est écrit est bien appliqué dans vos systèmes. Il examine les configurations, les journaux et l’état des appareils, et peut s’appuyer sur des scans de vulnérabilités ou des pentests.
- Rapport d’audit : vous recevez un rapport qui indique le niveau de conformité de chaque mesure, les non-conformités relevées et les recommandations.
- Plan de remédiation et suivi : il faut ensuite prioriser les corrections, désigner des responsables et fixer des échéances. Si l’audit est mené par l’autorité, elle peut vous enjoindre d’appliquer ces recommandations dans un délai donné.
Quelles preuves vous demandera-t-on lors d’un audit NIS2 ?
C’est la partie qui inquiète le plus, et à juste titre. Dans un audit NIS2, ce que vous ne pouvez pas prouver n’existe tout simplement pas. Voici les preuves les plus courantes, classées selon les domaines de l’article 21, paragraphe 2.
| Domaine | Preuves généralement demandées |
|---|---|
| Gouvernance et analyse des risques | Politique de sécurité validée par la direction, analyse des risques à jour, procès-verbaux dans lesquels la direction approuve et supervise les mesures |
| Gestion des incidents | Procédure de réponse, registre des incidents, circuit de notification à 24 heures, 72 heures et un mois, résultats des exercices de crise |
| Continuité d’activité | Plan de continuité et de reprise d’activité (PCA/PRA), politique de sauvegarde, traces des tests de restauration |
| Chaîne d’approvisionnement | Inventaire des fournisseurs critiques, évaluations de sécurité réalisées, contrats intégrant des clauses de cybersécurité |
| Gestion des vulnérabilités | Historique des correctifs appliqués, scans de vulnérabilités, rapports de pentest |
| Évaluation de l’efficacité | Audits internes, indicateurs de sécurité, revues de direction |
| Formation et cyberhygiène | Plan de formation, feuilles d’émargement, formation spécifique des dirigeants, campagnes de phishing simulé |
| Cryptographie | Politique de chiffrement, état du chiffrement des ordinateurs portables et des smartphones, gestion des clés |
| Contrôle d’accès et gestion des actifs | Inventaire des actifs à jour, revues régulières des droits d’accès, traces des arrivées et des départs |
| MFA et communications sécurisées | Configuration du MFA sur les accès critiques et à distance, canaux de communication d’urgence |
Vous remarquerez qu’une bonne partie de ces preuves repose sur quelque chose de très terre à terre, les appareils de vos collaborateurs. L’auditeur voudra savoir combien d’ordinateurs et de smartphones vous avez, qui les utilise, s’ils sont chiffrés, s’ils ont reçu les derniers correctifs et ce qu’est devenu le poste de la personne partie le mois dernier. Si ces informations sont éparpillées dans des fichiers Excel, les rassembler avant l’audit peut vous prendre des semaines.
Autre point qui fait la différence, la traçabilité dans le temps. Une capture d’écran prise la veille de l’audit ne prouve pas grand-chose. Un historique qui montre que le contrôle fonctionne depuis des mois est bien plus convaincant.
Les erreurs à éviter lors d’un audit NIS2
Quand une entreprise rencontre des difficultés lors d’un audit NIS2, c’est presque toujours parce qu’elle a du mal à prouver que ses mesures fonctionnent. On retrouve les mêmes écueils d’une organisation à l’autre, et la plupart peuvent être évités en s’y prenant à l’avance. Voici les plus fréquents :
- Rassembler les preuves à la dernière minute : des preuves produites juste avant l’audit, ça se voit. L’idéal est qu’elles soient collectées automatiquement, au fil de l’eau.
- Y voir un exercice purement documentaire : des politiques irréprochables ne servent pas à grand-chose si la configuration réelle de vos systèmes ne suit pas.
- Ne jamais tester la procédure de notification : beaucoup d’entreprises ont formalisé le circuit à 24 et 72 heures sans l’avoir jamais éprouvé lors d’un exercice.
- Oublier la direction : NIS2 impose aux organes de direction d’approuver les mesures, d’en superviser la mise en œuvre et de suivre une formation. Sans procès-verbaux ni traces pour le prouver, c’est l’un des premiers écarts qui ressortent.
- S’arrêter aux clauses contractuelles avec les fournisseurs : signer un contrat qui prévoit des exigences de sécurité ne suffit pas. Il faut évaluer les fournisseurs critiques et mettre cette évaluation à jour régulièrement.
- Avoir un inventaire des actifs incomplet : si vous ne savez pas quels appareils vous possédez ni dans quel état ils se trouvent, impossible de prouver qu’ils sont protégés. Les appareils personnels non gérés et les ordinateurs jamais récupérés après un départ sont des grands classiques.
- Considérer que l’ISO 27001 couvre tout : c’est une excellente base, mais NIS2 ajoute ses propres exigences, comme les délais de notification, la responsabilité de la direction ou le suivi actif de la chaîne d’approvisionnement.
Comment Factorial IT peut-il vous aider pour votre audit NIS2 ?
Lors des vérifications techniques, l’auditeur va vous poser des questions très précises sur le parc informatique de votre entreprise. Avec Factorial IT, vous avez les réponses sur une seule plateforme connectée aux RH, avec des données à jour et un historique pour étayer chacune d’elles.
- Combien d’appareils avez-vous et qui les utilise ? Chaque ordinateur et chaque smartphone est rattaché à son utilisateur, quel que soit son système d’exploitation. Vous présentez l’inventaire tel qu’il est aujourd’hui, sans avoir à croiser des fichiers Excel.
- Tous vos appareils sont-ils chiffrés et protégés ? Vous voyez d’un coup d’œil l’état du chiffrement, de l’antivirus et de la détection des menaces sur l’ensemble du parc, et vous repérez tout de suite l’appareil à la traîne.
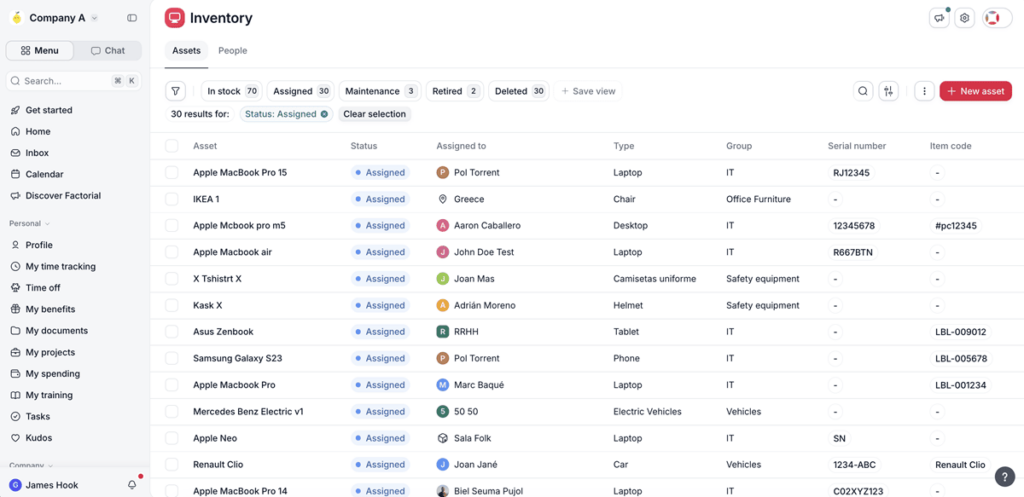
- Comment gérez-vous les mises à jour de sécurité ? Les correctifs sont déployés de façon centralisée et vous gardez une trace des appareils à jour.
- Qu’en est-il des accès des personnes qui ont quitté l’entreprise ? Comme chaque départ enregistré côté RH déclenche la récupération des appareils et la révocation des accès, vous pouvez prouver quand et comment ils ont été retirés.
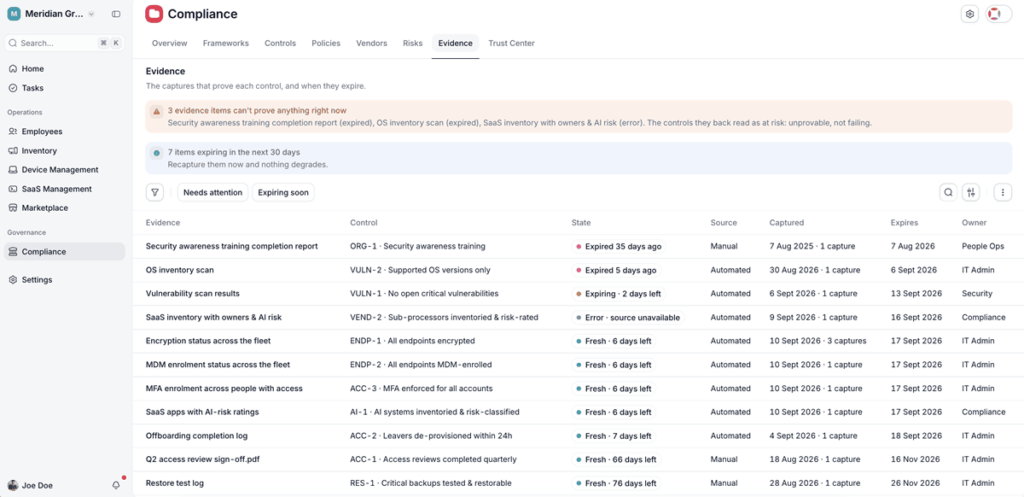
- Quelles applications vos équipes utilisent-elles ? Vous avez une vue claire sur les logiciels et les licences utilisés, ce qui vous permet d’expliquer quels outils sont autorisés.