CRM, messagerie, outil de gestion de projet, stockage partagé, signature électronique… Aujourd’hui, une bonne partie des données d’une entreprise est éparpillée entre des dizaines d’applications SaaS. Et chacune a ses utilisateurs, ses droits d’accès et un éditeur derrière.
La NIS2 ne consacre aucun article spécifique au SaaS, mais ses exigences en matière d’actifs, d’accès et de fournisseurs concernent directement ces outils.
Dans cet article, vous verrez ce que la directive attend des outils utilisés par vos équipes, pourquoi le shadow IT fait partie des risques les plus difficiles à repérer et comment garder la main sans dépendre d’un fichier Excel.
La NIS2 concerne-t-elle les outils SaaS de votre entreprise ?
Oui. La NIS2 impose aux entités essentielles et importantes de gérer les risques qui pèsent sur leurs réseaux et systèmes d’information. Cela vaut pour toute application qui traite des données de l’entreprise ou fait tourner une partie de l’activité, même si elle est hébergée dans le cloud d’un tiers.
L’article 21.2 de la directive (UE) 2022/2555 fixe les mesures minimales de gestion des risques, et plusieurs d’entre elles visent directement le SaaS. Gestion des actifs, contrôle des accès, sécurité de la chaîne d’approvisionnement ou sécurité de l’acquisition des systèmes s’appliquent de la même manière à un serveur interne qu’à un abonnement mensuel.
Si votre éditeur est conforme à la NIS2, votre entreprise l’est-elle aussi ?
Non, et c’est l’une des confusions les plus répandues. La directive range les fournisseurs de services cloud parmi les secteurs qu’elle encadre, si bien que de nombreux éditeurs SaaS ont leurs propres obligations. Mais la conformité de votre prestataire ne règle que sa part du problème.
L’éditeur répond de la sécurité de sa plateforme, de son infrastructure et de la disponibilité du service. Votre entreprise, elle, reste responsable de tout ce qui se passe dans son propre compte :
- Qui a accès à chaque outil, et avec quels droits.
- Quelles données y sont importées et qui peut les consulter ou les exporter.
- Ce que deviennent les comptes quand quelqu’un change de poste ou quitte l’entreprise.
Aucun éditeur ne peut savoir qu’un collaborateur a quitté votre entreprise hier. Cette information se trouve chez vos RH, et c’est à vous d’en tirer les conséquences. La conformité du prestataire est un élément précieux pour l’évaluer, mais elle ne remplace pas vos propres contrôles.
Que prévoit la NIS2 pour les outils SaaS ?
La NIS2 n’impose aucun outil en particulier et ne dresse pas de liste d’applications autorisées. Appliquée au SaaS, elle se traduit en revanche par trois obligations très concrètes :
1. Inventaire des applications et contrôle des accès
Le point i) de l’article 21.2 porte sur la gestion des actifs et les politiques de contrôle d’accès. Pour le SaaS, cela revient à savoir quelles applications sont utilisées dans l’entreprise, qui accède à chacune et avec quel niveau de droits. Impossible de contrôler l’accès à un outil qui n’apparaît nulle part.
C’est pourquoi les outils SaaS doivent figurer dans l’inventaire des actifs au même titre que le matériel. Pour chacun, mieux vaut consigner au minimum les informations suivantes :
- Nom et éditeur : l’outil concerné et le prestataire qui le fournit.
- Responsable interne : le rôle qui décide de son usage et des accès.
- Données traitées : informations clients, données RH, financières ou sensibles.
- Utilisateurs et droits : qui dispose d’un compte et avec quel rôle, du simple utilisateur à l’administrateur.
- Criticité : l’impact sur l’activité si l’outil tombait en panne ou était compromis.
Le contrôle des accès ne s’arrête pas une fois la bonne personne ajoutée. Le principe du moindre privilège exige que chaque utilisateur ne dispose que des droits dont il a besoin, ce qui suppose de les revoir régulièrement. Au fil des changements de poste, les droits s’accumulent et disparaissent rarement d’eux-mêmes.
2. Évaluation des éditeurs SaaS
Le point d) du même article impose de gérer la sécurité de la chaîne d’approvisionnement, et l’article 21.3 précise qu’il faut tenir compte des vulnérabilités propres à chaque fournisseur et de la qualité de ses pratiques en cybersécurité. Au sens de la NIS2, chaque outil SaaS qui accède à vos données est un fournisseur à évaluer.
Pas besoin d’auditer chaque application en profondeur. Le plus raisonnable est de prioriser selon la criticité et de se concentrer sur les outils qui traitent des données sensibles ou soutiennent des opérations clés. Pour ceux-là, vérifiez s’ils disposent de certifications comme l’ISO 27001, SOC 2 ou la qualification SecNumCloud de l’ANSSI, où sont hébergées les données, comment et dans quels délais les incidents sont notifiés, et quelles clauses de sécurité figurent au contrat.
À cela s’ajoute le point e), qui exige la sécurité dans l’acquisition des systèmes. Concrètement, tout nouvel outil devrait passer un filtre minimal avant d’être souscrit, et non une fois que la moitié de l’équipe l’utilise déjà.
3. Révocation des accès au départ d’un collaborateur
Le point i) mentionne aussi la sécurité des ressources humaines, et peu de situations la mettent autant à l’épreuve qu’un départ. Chaque compte qui reste actif après la sortie d’un collaborateur est une porte ouverte sur les données de l’entreprise.
Le problème, c’est que désactiver la messagerie professionnelle ne suffit pas. Beaucoup d’applications ont leur propre identifiant et mot de passe, ou gardent la session ouverte, et continuent de fonctionner même quand le compte principal est bloqué. Si personne ne sait quels outils la personne utilisait, personne ne sait quels accès il reste à fermer.
Révoquer ne suffit pas non plus, encore faut-il pouvoir le prouver. Lors d’un audit NIS2, affirmer que les départs sont bien gérés ne vaut rien sans un registre indiquant la date de retrait de chaque accès.
Le risque du shadow IT
Le shadow IT désigne les applications utilisées dans l’entreprise sans que l’équipe IT le sache ni les ait validées. Un outil de design payé avec la carte de l’entreprise, un essai gratuit jamais résilié, une app sur laquelle quelqu’un s’est inscrit avec son compte Google professionnel, une extension de navigateur autorisée à lire les e-mails…
Il n’y a presque jamais de mauvaise intention derrière. Une équipe a besoin de régler un problème rapidement et trouve l’outil qui le règle. Mais du point de vue de la NIS2, le résultat est le même. Un outil absent de l’inventaire n’a pas de responsable, n’est pas évalué, ses accès ne sont jamais revus et personne ne le ferme quand quelqu’un s’en va. Toutes les obligations vues plus haut tombent en même temps.
Le shadow IT complique aussi la réponse aux incidents. En cas de fuite, la première question est de savoir où se trouvaient les données. Et avec des outils hors radar, impossible d’y répondre rapidement.
Pour commencer à le mettre au jour, ces sources sont généralement très parlantes :
- Dépenses et factures : les abonnements réglés avec la carte de l’entreprise ou remboursés en notes de frais.
- Connexions avec le compte professionnel : les apps auxquelles les collaborateurs se connectent via Google ou Microsoft.
- Les équipes elles-mêmes : leur demander quels outils elles utilisent au quotidien réserve souvent quelques surprises.
Comment contrôler les applications SaaS de votre entreprise pour vous conformer à la NIS2 ?
Mettre de l’ordre dans le SaaS relève davantage de la méthode que des grands chantiers. Avec les étapes suivantes, vous passez d’une vision floue des outils utilisés à un système qui s’entretient quasiment tout seul.
- Recensez toutes les apps utilisées : la liste officielle est rarement exhaustive. Croisez-la avec les dépenses, les factures et les connexions via le compte professionnel pour obtenir un inventaire qui reflète l’usage réel des équipes.
- Attribuez un responsable à chaque outil : associez la responsabilité à un rôle plutôt qu’à une personne. Elle résiste ainsi aux changements d’équipe et aucune app ne se retrouve sans propriétaire.
- Classez les apps par criticité : savoir lesquelles traitent des données sensibles ou soutiennent des opérations clés vous indique quels fournisseurs évaluer en priorité et quels accès revoir plus souvent.
- Définissez les outils nécessaires à chaque poste : avec ce référentiel, attribuer et retirer des accès devient un processus clair qui ne repose plus sur la mémoire de quiconque.
- Automatisez arrivées, mobilités et départs : relier la gestion des accès aux données RH est le moyen le plus fiable pour que chacun dispose, à tout moment, exactement des droits qui lui reviennent.
- Revoyez les accès régulièrement et documentez chaque revue : cet historique est précisément la preuve que l’auditeur vous demandera.
Si votre entreprise applique déjà l’ISO 27001, une bonne partie de cette méthode recoupe des contrôles déjà en place. Ce que la NIS2 vous demande avant tout, c’est de pouvoir prouver qu’ils fonctionnent.
Comment Factorial IT peut-il vous aider ?
Factorial IT relie la gestion des applications SaaS aux données RH, précisément là où le contrôle des accès a tendance à flancher. Quand un collaborateur arrive, change de poste ou quitte l’entreprise, ses accès s’ajustent automatiquement, sans ticket ni liste à tenir à la main.
Avec la gestion des SaaS de Factorial IT, vous pouvez :
- Centraliser toutes les applications : les ajouter depuis un catalogue prêt à l’emploi, les connecter via SAML ou suivre manuellement celles qui ne prennent pas en charge le provisioning.
- Attribuer les accès par rôle et par site : grâce à des règles dynamiques qui alignent en permanence les droits sur les données de chaque collaborateur.
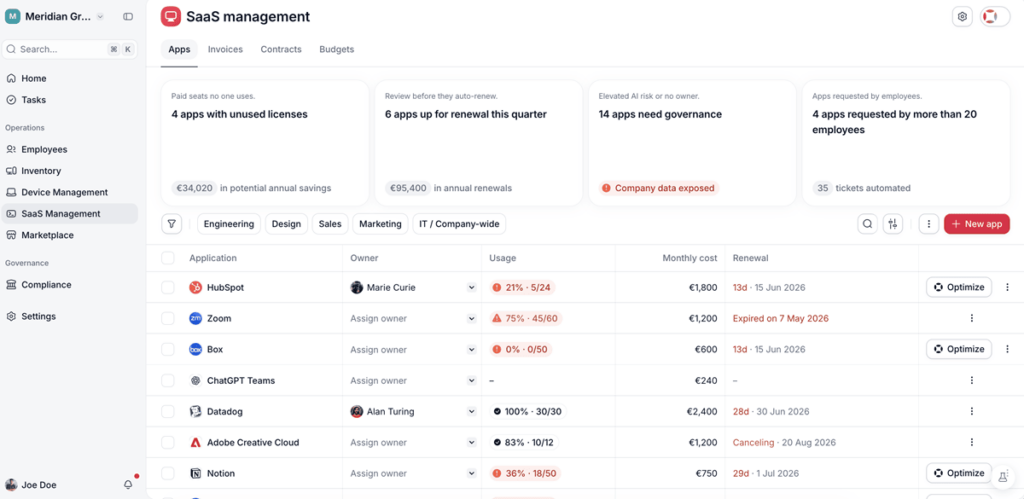
- Couper les accès instantanément lors des départs : un départ enregistré côté RH déclenche la révocation sur l’ensemble des outils du collaborateur.
- Savoir qui utilise chaque outil : repérer les comptes inactifs et les accès superflus, puis les supprimer avant le prochain cycle de facturation.
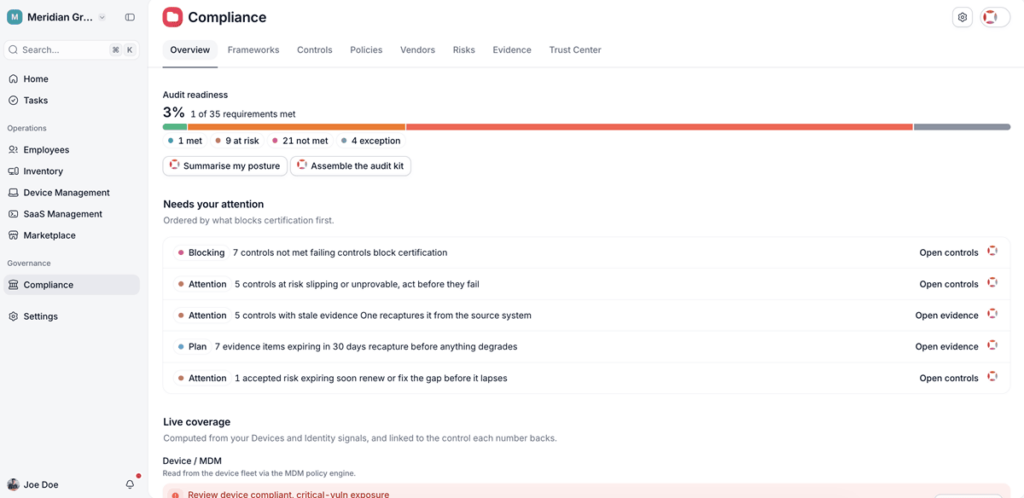
- Conserver un historique de chaque modification d’accès : une preuve prête à présenter lors d’un audit.
- Automatiser des tâches dans les apps sans intégration directe : grâce à des workflows pilotés par l’IA qui agissent sur les outils même sans connexion native.
Le tout s’inscrit dans un inventaire unifié où chaque appareil, application et licence est rattaché à un collaborateur, pour une vision de vos actifs toujours à jour.
Mieux vaut être clair sur le périmètre. Factorial IT prend en charge l’inventaire des applications, le contrôle des accès et leur traçabilité, mais ne remplace ni l’évaluation contractuelle de vos fournisseurs ni l’analyse de risques, qui nécessitent d’autres briques. Pour une vue d’ensemble, vous pouvez lire l’article sur la façon dont Factorial IT aide à se conformer à la NIS2.