L’ISO 27001 et l’ISO 22301 sont deux normes internationales que l’on cite souvent ensemble et qu’il est facile de confondre. Toutes deux aident votre organisation à gérer les risques et à gagner en résilience, mais elles ne protègent pas la même chose. L’ISO 27001 protège l’information de votre entreprise, alors que l’ISO 22301 protège la continuité de votre activité lorsque quelque chose tourne mal. Loin de s’opposer, elles se complètent.
Dans cet article, vous verrez ce que couvre chaque norme, ce qui les distingue, ce qu’elles ont en commun et comment déterminer celle dont votre entreprise a besoin, ou s’il vaut mieux mettre en place les deux.
Qu’est-ce que l’ISO 27001 ?
L’ISO/IEC 27001 est la norme internationale qui aide les entreprises à protéger leurs informations de façon structurée. Elle définit comment mettre en place un système de management de la sécurité de l’information, le fameux SMSI, grâce auquel l’organisation identifie ses risques et décide des mesures à appliquer pour les réduire.
L’objectif de la norme est d’éviter qu’une donnée importante ne soit exposée, altérée sans autorisation ou indisponible au moment où l’on en a besoin. Chaque entreprise part de ses propres risques et choisit les mesures de sécurité les plus adaptées, en s’appuyant sur l’Annexe A de la norme.
L’ISO 27001 peut être certifiée par n’importe quelle organisation, quelle que soit sa taille. Elle prend toutefois une importance particulière dans les secteurs où traiter des données en toute sécurité fait partie du quotidien, comme la tech, la finance, la santé ou le juridique.
Qu’est-ce que l’ISO 22301 ?
L’ISO 22301 est la norme internationale qui encadre les systèmes de management de la continuité d’activité (SMCA). Son but est de permettre à votre entreprise de se préparer, de réagir et de se rétablir face aux incidents qui interrompent ses activités critiques, qu’il s’agisse de catastrophes naturelles, de coupures d’approvisionnement, de pannes techniques ou de cyberattaques.
Le cœur de la norme, c’est le bilan d’impact sur l’activité (BIA), qui permet d’identifier quels processus sont réellement critiques et combien de temps ils peuvent rester à l’arrêt avant de causer de vrais dégâts. À partir de là, on définit les plans de reprise ainsi que les objectifs de temps et de données que l’organisation s’engage à respecter.
La version en vigueur est l’ISO 22301:2019 et elle s’applique aux organisations de toute taille et de tout secteur, mais elle s’avère particulièrement pertinente là où la disponibilité du service est critique, comme dans la banque, la santé, les services informatiques ou l’industrie. Sa certification est volontaire et délivrée par un organisme accrédité, tout comme celle de l’ISO 27001.
Différences entre l’ISO 27001 et l’ISO 22301
Bien qu’elles partagent une même structure et une même philosophie, les deux normes poursuivent des objectifs différents et s’appliquent de manière distincte. Le tableau ci-dessous en résume les points clés.
| Aspect | ISO 27001 | ISO 22301 |
|---|---|---|
| Objectif | Protéger l’information | Maintenir la continuité d’activité |
| Système de management | SMSI (sécurité de l’information) | SMCA (continuité d’activité) |
| Version en vigueur | ISO/IEC 27001:2022 | ISO 22301:2019 |
| Approche du risque | Menaces sur la confidentialité, l’intégrité et la disponibilité | Interruptions qui bloquent les activités critiques |
| Outil central | Analyse des risques et Annexe A avec 93 mesures | Bilan d’impact sur l’activité (BIA) |
| Question à laquelle elle répond | Comment protéger mes données face aux menaces ? | Comment continuer à fonctionner en cas de défaillance ? |
| Exemples de risque | Cyberattaques, fuites de données, accès non autorisés | Catastrophes naturelles, coupures d’approvisionnement, défaillances dans la chaîne |
| Service concerné | IT et sécurité | Continuité, opérations et direction |
La différence de fond tient en une idée. L’ISO 27001 protège les données sur lesquelles repose votre activité, alors que l’ISO 22301 protège la capacité de cette activité à continuer de tourner. La première répond à la question de savoir comment éviter que vos informations soient compromises, la seconde à celle de savoir comment maintenir le service en cas de perturbation.
Le reste des différences en découle. L’ISO 27001 s’appuie sur des mesures techniques et organisationnelles pour protéger l’information, tandis que l’ISO 22301 se concentre sur les plans de reprise, les délais de réaction et les priorités métier.
Peut-on intégrer l’ISO 27001 et l’ISO 22301 ?
Oui, et c’est même l’approche la plus courante lorsqu’une entreprise veut couvrir à la fois la sécurité de ses données et la continuité de ses opérations. Les deux normes ont bien plus en commun qu’il n’y paraît, car elles suivent le même schéma ISO.
Toutes deux reposent sur la structure de haut niveau (Annexe SL), un cadre commun aux normes ISO de systèmes de management. Résultat, les chapitres consacrés au contexte, au leadership, à la planification, au support, à l’évaluation et à l’amélioration sont quasiment identiques d’une norme à l’autre, ce qui facilite grandement leur mise en place conjointe.
Elles partagent aussi le cycle d’amélioration continue PDCA (planifier, faire, vérifier et agir) ainsi que plusieurs éléments de gestion, comme la maîtrise documentaire, les audits internes, la revue de direction et l’approche par les risques. L’ISO 27001 aborde déjà en partie la continuité à travers ses mesures, mais sans atteindre le niveau de détail de l’ISO 22301, une norme entièrement dédiée à cet objectif.
Les principaux avantages d’un système de management intégré sont les suivants.
- Moins de doublons : une documentation de base unique et des processus partagés allègent la charge administrative.
- Gestion des risques unifiée : une seule matrice couvre à la fois la sécurité de l’information et la continuité.
- Audit mutualisé : un même organisme évalue les deux systèmes en une seule visite, ce qui réduit les coûts et les délais.
- Résilience complète : si une cyberattaque compromet vos données, l’ISO 27001 en limite l’impact pendant que l’ISO 22301 maintient le service opérationnel le temps de vous rétablir.
Pour bien les intégrer, l’idéal est de commencer par cartographier les processus critiques, de repérer les points où les exigences de sécurité et de continuité se rejoignent, puis d’avancer par étapes plutôt que de vouloir tout unifier d’un coup.
Quelle norme choisir pour votre entreprise ?
Le choix dépend de votre secteur, de ce qu’attendent vos clients et de l’endroit où se situe votre principal risque.
L’ISO 27001 s’impose si votre activité consiste à traiter, stocker ou transmettre des informations sensibles, ou si vous répondez à des appels d’offres qui exigent des preuves de sécurité. Elle est quasiment incontournable dans les entreprises tech, les éditeurs SaaS, la fintech ou les services informatiques, et elle rejoint naturellement des obligations comme la directive NIS 2.
L’ISO 22301 conviendra davantage si votre priorité est de garantir que le service ne s’arrête jamais, un enjeu critique dans la banque, la santé, les infrastructures ou l’industrie. Dans le secteur financier, elle fait par ailleurs écho au règlement européen DORA, qui impose une résilience opérationnelle numérique et renforce l’intérêt de disposer de plans de continuité éprouvés.
Si votre entreprise doit couvrir les deux dimensions, sécurité et continuité, vous n’avez pas à trancher. Le plus fréquent est de commencer par l’ISO 27001, plus demandée sur le marché, puis d’ajouter l’ISO 22301 pour élargir la résilience. Comme elles partagent la même structure, ajouter la seconde norme est bien plus simple que de la déployer en partant de zéro.
Comment Factorial IT vous aide-t-il à respecter l’ISO 27001 ?
Quand on parle de continuité, l’attention se porte souvent sur les serveurs et les sauvegardes. Pourtant, beaucoup d’interruptions commencent bien plus près, avec un ordinateur qui lâche la veille d’un rendu, un poste chiffré par un ransomware ou une personne clé qui se retrouve sans outils pour travailler. Remettre ce poste en état rapidement relève aussi bien de l’ISO 22301 que des mesures de continuité de l’ISO 27001.
Factorial IT gère depuis une plateforme unique connectée au SIRH les appareils, les applications et les personnes qui les utilisent. Voici les points où la plateforme aide le plus à maintenir l’activité lorsque quelque chose tourne mal.
- Une base pour le bilan d’impact sur l’activité (clause 8.2 de l’ISO 22301) : la plateforme relie chaque collaborateur à ses équipements et aux applications SaaS qu’il utilise, service par service. Cette cartographie montre de quels outils dépend chaque processus et qui les utilise, un point de départ solide pour déterminer ce qui est réellement critique.
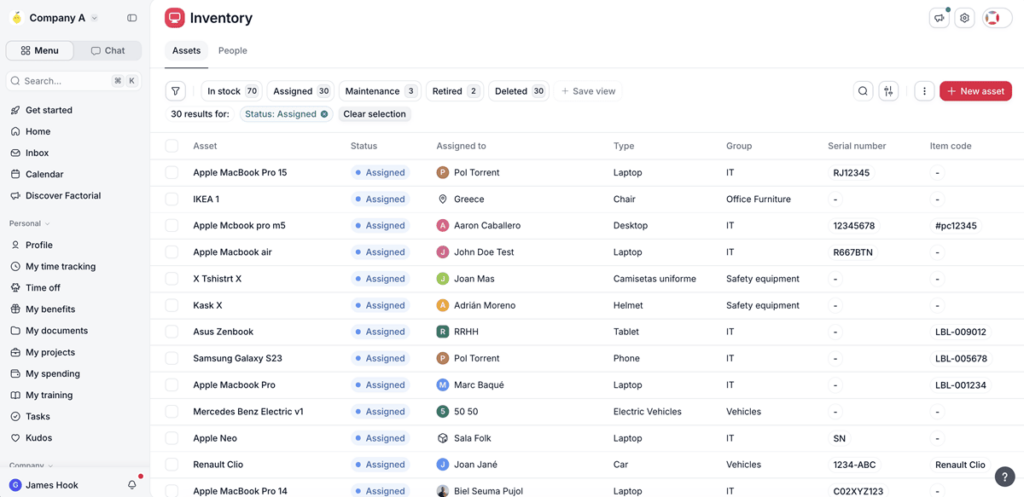
- Des équipements de remplacement prêts à l’emploi (clause 8.3 de l’ISO 22301 et mesure 5.30 de l’ISO 27001) : l’inventaire distingue les appareils en stock de ceux qui sont attribués, et le catalogue d’achat permet de recevoir un nouvel équipement en un ou deux jours ouvrés. L’ordinateur de remplacement arrive avec la configuration et les applications du poste, et le collaborateur peut reprendre le travail sans attendre que l’IT le prépare.
- Le rétablissement après une attaque (mesure 5.29 de l’ISO 27001) : avec l’EDR SentinelOne, un poste touché par un ransomware est isolé du réseau et peut revenir à son état antérieur à l’attaque en un seul clic. Ce qui demanderait autrement des jours de réinstallation se règle en quelques minutes.
Factorial IT couvre la continuité du poste de travail. Les sauvegardes, l’infrastructure serveurs et réseau, ainsi que le plan de continuité d’activité et ses exercices relèvent d’autres couches, avec leurs propres outils et processus. Reste qu’aucun plan de continuité ne peut se construire sur des systèmes non identifiés, et c’est là que l’inventaire de Factorial IT épargne une bonne partie du travail initial.