L’ISO 27001 et SOC 2 vont presque toujours de pair. On les cite dans la même phrase, comme si elles étaient interchangeables. Toutes deux prouvent à un tiers que votre entreprise protège correctement ses informations, mais elles sont nées sur deux continents différents, ne s’organisent pas de la même façon et n’ont pas le même poids selon la personne qui doit les lire. Les confondre peut vous coûter des mois de travail et un budget conséquent pour celle que votre marché ne vous demande même pas.
Elles ont pourtant beaucoup en commun. Toutes deux reposent sur un audit externe, partagent environ 80 % de leurs mesures de sécurité et poursuivent le même but, inspirer confiance à vos clients et à vos partenaires. La différence tient moins à ce qu’elles protègent qu’à la manière dont elles l’attestent, et à qui s’adresse cette attestation.
Dans cet article, nous vous expliquons ce qu’est chacune d’elles, ce qui les distingue et dans quels cas il est pertinent de miser sur l’une, sur l’autre ou sur les deux, pour que vous sachiez exactement ce que votre marché attend et ce dont votre entreprise a besoin.
Qu’est-ce que l’ISO 27001 ?
L’ISO 27001 (officiellement ISO/IEC 27001) est la norme internationale qui définit les exigences pour mettre en place, maintenir et améliorer un Système de Management de la Sécurité de l’Information (SMSI). Sa dernière version date d’octobre 2022 et c’est la référence la plus reconnue au monde dans ce domaine, présente dans plus de 150 pays.
Sa grande particularité, c’est qu’elle est certifiable. N’importe quelle organisation, quels que soient sa taille et son secteur, peut se soumettre à un audit externe mené par un organisme certificateur accrédité (en France, par le COFRAC) et obtenir un certificat officiel reconnu à l’international. Ce certificat est valable trois ans, avec des audits de surveillance annuels.
La norme s’articule autour de deux blocs. D’un côté, les clauses obligatoires (de la 4 à la 10), qui définissent comment construire et faire vivre le SMSI. De l’autre, l’Annexe A, qui réunit 93 mesures de sécurité regroupées en quatre catégories. Chaque organisation justifie celles qui la concernent dans sa Déclaration d’Applicabilité (DdA). C’est par ailleurs le point de départ habituel pour aborder d’autres réglementations européennes comme la directive NIS2 ou le référentiel SecNumCloud de l’ANSSI.
Points clés de l’ISO 27001
- Norme internationale : la référence pour les Systèmes de Management de la Sécurité de l’Information (SMSI).
- Certifiable : un organisme accrédité délivre un certificat officiel valable trois ans, assorti d’audits de surveillance annuels.
- Approche par le management : elle définit ce que l’organisation doit faire pour gérer sa sécurité dans la durée.
- 93 mesures de sécurité : l’Annexe A les recense, réparties en quatre catégories (organisationnelles, humaines, physiques et technologiques).
- Reconnaissance mondiale : particulièrement appréciée dans l’UE, au Royaume-Uni, dans le secteur public et chez les grands comptes internationaux.
- Socle pour d’autres réglementations : point de départ courant pour se mettre en conformité avec NIS2 et SecNumCloud.
Qu’est-ce que SOC 2 ?
SOC 2 (System and Organization Controls 2) est un référentiel d’audit élaboré par l’AICPA (American Institute of Certified Public Accountants), l’institut américain des experts-comptables. Il évalue la façon dont une entreprise de services protège les données que lui confient ses clients et il est particulièrement répandu chez les éditeurs SaaS, les fournisseurs cloud et les entreprises technologiques.
Contrairement à l’ISO 27001, SOC 2 n’est pas une certification. L’audit débouche sur un rapport d’attestation émis par un cabinet de CPA (experts-comptables agréés aux États-Unis), dans lequel l’auditeur donne son opinion sur la conception et le fonctionnement des mesures de sécurité de l’entreprise. Il n’existe pas de « certificat SOC 2 » à accrocher au mur. Ce que vous obtenez, c’est un rapport détaillé que vos clients ou vos investisseurs consultent, le plus souvent sous accord de confidentialité.
L’évaluation repose sur cinq critères de services de confiance (Trust Services Criteria), dont seul celui de la sécurité est obligatoire. Chaque entreprise choisit lesquels des quatre autres elle intègre, ce qui fait de SOC 2 un cadre souple où chacune définit son propre périmètre. Le rapport peut être de Type I, qui évalue la conception des mesures à un instant donné, ou de Type II, qui mesure en plus leur efficacité sur une période de six à douze mois et fait figure de garantie la plus solide.
Points clés de SOC 2
- Référentiel américain : élaboré par l’AICPA et très répandu aux États-Unis et dans l’écosystème SaaS.
- Rapport, pas certification : le résultat est un rapport d’attestation émis par un cabinet de CPA.
- Cinq critères de services de confiance : sécurité (obligatoire), disponibilité, intégrité du traitement, confidentialité et vie privée.
- Périmètre souple : chaque entreprise choisit les mesures et les critères qu’elle inclut dans l’audit.
- Type I et Type II : le Type I évalue la conception des mesures, le Type II leur efficacité sur une durée.
- Orienté clients et investisseurs : courant dans les due diligence et la sélection de fournisseurs aux États-Unis.
Différences entre l’ISO 27001 et SOC 2
Même si elles partagent une grande partie de leurs mesures et visent le même objectif, protéger l’information, elles ne fonctionnent pas de la même manière. L’ISO 27001 certifie un système de management complet. SOC 2 délivre un rapport sur un ensemble de mesures sélectionnées. Voici leurs principales différences.
| Critère | ISO 27001 | SOC 2 |
|---|---|---|
| Origine | ISO/IEC (international) | AICPA (États-Unis) |
| Type de résultat | Certification officielle | Rapport d’attestation |
| Qui audite | Organisme de certification accrédité | Cabinet de CPA agréé |
| Ce que vous obtenez | Certificat avec résultat favorable ou non | Rapport détaillé avec l’opinion de l’auditeur |
| Approche | Exigences d’un SMSI complet | Mesures sur un service précis |
| Souplesse | Prescriptif, structure standardisée | Souple, l’entreprise définit le périmètre |
| Reconnaissance | Mondiale, très appréciée dans l’UE | Prédominante aux États-Unis |
| Validité | Trois ans avec audits annuels | Le Type II couvre une période de 6 à 12 mois |
| Modalités | Certification unique | Type I et Type II |
Quand choisir l’ISO 27001 ou SOC 2 ?
En pratique, le choix dépend moins de savoir laquelle est « la meilleure » que de l’endroit où se trouvent vos clients et de ce qu’ils vous demandent. Les deux cadres sont solides et partagent environ 80 % de leurs mesures de sécurité, si bien que travailler l’un vous fait avancer sur une bonne partie de l’autre.
Si votre marché est européen, que vous vendez au secteur public ou que vous répondez à des appels d’offres, l’ISO 27001 s’impose naturellement. C’est la norme que reconnaissent les régulateurs, les administrations et les grands comptes dans l’UE, et elle s’accorde avec des cadres comme le RGPD, NIS2 ou SecNumCloud. Pour la plupart des entreprises françaises qui veulent démontrer leur maturité en matière de sécurité, c’est le point de départ.
Si vos clients ou vos investisseurs sont aux États-Unis, notamment dans la tech ou le SaaS, ils vous réclameront le plus souvent un rapport SOC 2. Dans de nombreux processus d’achat américains, il est devenu un prérequis de fait, au point que certains clients n’avancent pas avec un fournisseur incapable de le présenter.
Et si votre entreprise opère des deux côtés de l’Atlantique, le plus sage est d’envisager les deux. Là, l’ordre compte. Le plus efficace consiste en général à obtenir d’abord l’ISO 27001, qui structure l’ensemble du SMSI, puis à s’appuyer sur ce travail pour le rapport SOC 2. Procéder dans l’autre sens revient souvent plus cher, car il faut bâtir tout le système de management sur une base qui n’a pas été pensée pour ça.
Comment Factorial IT vous aide-t-il avec l’ISO 27001 et SOC 2 ?
Avec 80 % de mesures communes, l’essentiel du travail technique sert aux deux référentiels. Ce qui change, c’est la manière de le démontrer. L’audit ISO 27001 vérifie que les mesures sont intégrées au système de management, tandis que le rapport SOC 2 de Type II contrôle qu’elles ont fonctionné sans interruption pendant toute la période d’observation, souvent en choisissant des dates au hasard au cours de ces mois.
Factorial IT gère les appareils, les accès et les applications depuis une plateforme unique connectée au SIRH, et garde une trace de leur état chaque jour. Voici les points où la différence se fait le plus sentir pour une entreprise qui travaille avec les deux référentiels.
- Des mesures qui fonctionnent sur toute la période (Type II) : la plateforme vérifie en continu que chaque poste respecte les politiques définies, sans dépendre de contrôles manuels ponctuels. Si l’auditeur SOC 2 choisit n’importe quelle date de la période observée, il y a une donnée à présenter pour ce jour-là.
- Les changements de poste, en plus des arrivées et des départs (CC6.3 de SOC 2 et mesure 5.18 de l’ISO 27001) : les deux référentiels examinent ce que deviennent les accès lorsqu’un collaborateur change de service ou de fonction. Dès que le changement est enregistré dans le SIRH, Factorial IT ajuste les groupes, les licences et les droits de la personne, qui n’accumule ainsi pas les accès de ses postes précédents.
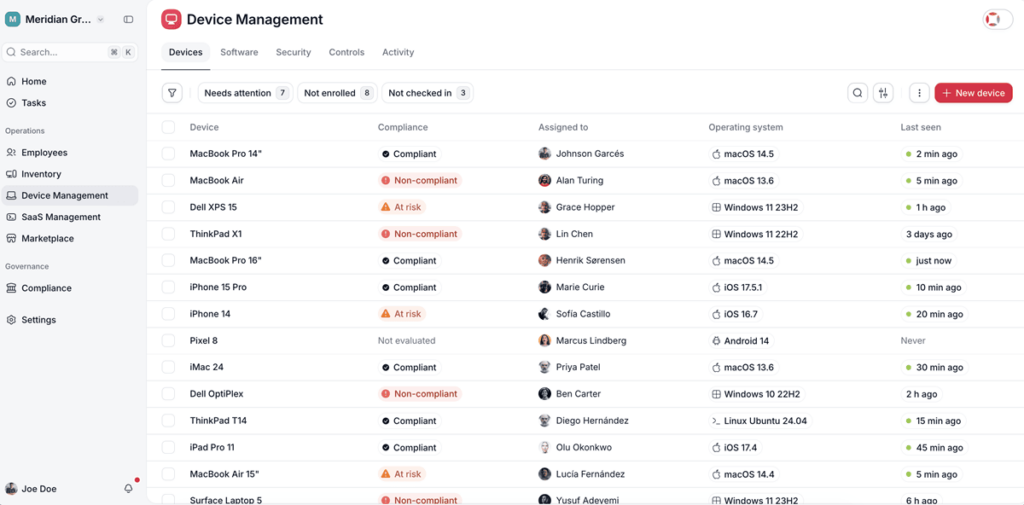
- Une gestion des changements tracée (CC8.1 de SOC 2 et mesure 8.32 de l’ISO 27001) : chaque modification d’une politique de sécurité ou de la configuration des postes est enregistrée, avec son auteur et sa date. C’est la preuve que les deux auditeurs demandent pour vérifier que les changements sont maîtrisés.
- Un fournisseur lui-même audité (CC9.2 de SOC 2 et mesures 5.19 à 5.21 de l’ISO 27001) : Factorial IT dispose de son propre rapport SOC 2 et réalise des tests d’intrusion réguliers. L’intégrer à votre stack n’ouvre donc pas de faille dans l’évaluation des fournisseurs exigée par les deux référentiels, et son infrastructure hébergée dans l’UE est en phase avec les exigences du RGPD.
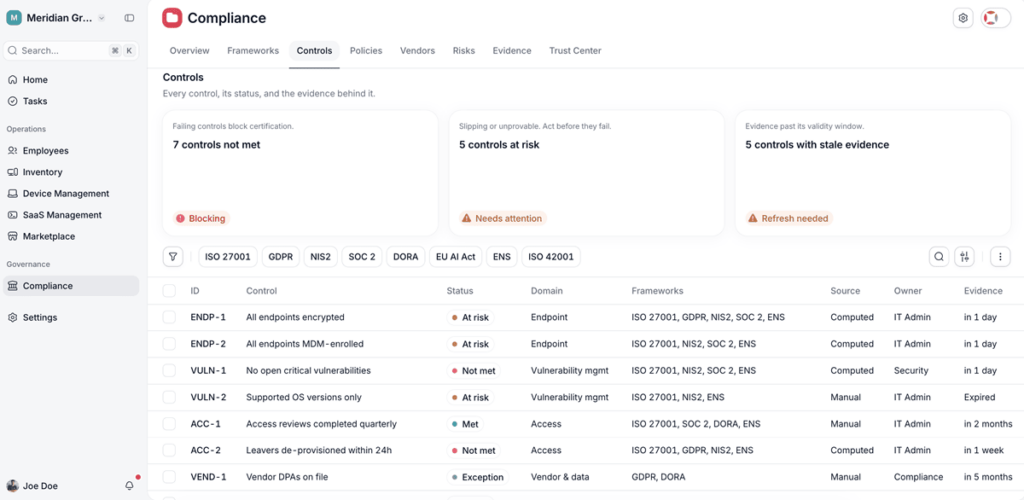
- La même donnée dans votre outil de conformité : de nombreuses entreprises pilotent SOC 2 et l’ISO 27001 avec des plateformes comme Vanta, Drata ou Bastion. Factorial IT s’y intègre et leur transmet l’état réel des appareils, si bien que les preuves techniques des deux référentiels proviennent d’une source unique.
Pour une entreprise qui commence par l’ISO 27001 puis ajoute SOC 2, comme le recommandent la plupart des experts, cette continuité des preuves évite de repartir de zéro. Lorsque démarre la période d’observation du Type II, les mesures techniques fonctionnent et se documentent déjà depuis des mois.