Le prestataire qui assure la maintenance de vos serveurs, l’infogérant qui se connecte à distance pour le support, le logiciel de facturation, la plateforme cloud qui héberge les données de vos clients. Aucune entreprise ne fonctionne aujourd’hui sans un réseau de tiers, et la plupart d’entre eux ont un accès, plus ou moins large, à ses systèmes ou à ses informations. La NIS2 part de ce constat. La sécurité d’une organisation dépend aussi de celle des partenaires qui travaillent pour elle. La directive impose donc aux entités qu’elle encadre de maîtriser le risque lié à leurs fournisseurs, et cette exigence se répercute par contrat sur de nombreuses entreprises qui ne sont pas directement visées par le texte mais travaillent pour une entité qui l’est. Dans cet article, vous verrez ce que recouvre la notion de chaîne d’approvisionnement au sens de la NIS2, qui est concerné, ce que les entités assujetties attendent de leurs fournisseurs et comment préparer votre entreprise, que vous ayez des prestataires à contrôler ou que ce soit vous qui receviez ces exigences.
Que recouvre la chaîne d’approvisionnement au sens de la NIS2 ?
La directive NIS2 ne donne pas de définition figée de la chaîne d’approvisionnement. En pratique, elle désigne l’ensemble des fournisseurs et prestataires qui interviennent dans les systèmes, produits et services TIC dont dépend une organisation. L’hébergement, les logiciels de gestion, l’infogérance, les services cloud ou la maintenance d’équipements industriels connectés en font partie. L’obligation figure à l’article 21, paragraphe 2, de la directive (UE) 2022/2555, qui fixe les dix mesures minimales de gestion des risques que doivent appliquer les entités essentielles et importantes. Son point d) impose d’assurer « la sécurité de la chaîne d’approvisionnement, y compris les aspects liés à la sécurité concernant les relations entre chaque entité et ses fournisseurs ou prestataires de services directs ». En France, ces mesures seront transposées par le projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité, dit « loi Résilience », toujours en attente d’examen à l’Assemblée nationale. Sans attendre son adoption, l’ANSSI a publié en mars 2026 le Référentiel Cyber France (ReCyF), qui permet déjà aux organisations d’anticiper le niveau d’exigence attendu.
Les fournisseurs directs, pas toute la chaîne
C’est une nuance importante, et pourtant rarement expliquée. La directive vise les fournisseurs et prestataires de services directs, c’est-à-dire ceux avec lesquels l’entité a une relation contractuelle. Elle n’oblige pas à auditer le fournisseur de votre fournisseur ni à remonter toute la chaîne. Le deuxième niveau compte malgré tout. Si votre éditeur de logiciel héberge vos données chez un tiers, ce tiers pèse aussi sur votre niveau de risque. En général, on traite la question en demandant au fournisseur direct de contrôler ses propres sous-traitants et de vous les déclarer, plutôt qu’en essayant de les évaluer un par un. Tous les fournisseurs n’appellent pas non plus le même traitement. Les mesures de l’article 21 doivent être adaptées et proportionnées au risque. L’entreprise qui vous livre vos fournitures de bureau ne mérite pas le même examen que celle qui gère votre infrastructure cloud.
Ce qu’ajoute l’article 21, paragraphe 3
Le paragraphe 3 précise ce qu’il faut examiner chez chaque fournisseur direct. Les entités doivent tenir compte de trois éléments :
- Les vulnérabilités propres à chaque fournisseur.
- La qualité globale de ses produits et de ses pratiques de cybersécurité, y compris la sécurité de ses procédures de développement.
- Les résultats des évaluations coordonnées des risques menées au niveau européen sur les chaînes d’approvisionnement critiques, prévues à l’article 22.
Autrement dit, le prix et les fonctionnalités ne suffisent plus pour choisir un prestataire. Son niveau de sécurité devient un critère de sélection et de suivi, avec des conséquences juridiques pour l’entreprise qui fait appel à lui.
Pourquoi la NIS2 met-elle l’accent sur les fournisseurs ?
Plusieurs des cyberattaques les plus graves de ces dernières années ont atteint leur cible en passant par un tiers de confiance. Un fournisseur dispose souvent d’accès privilégiés, de connexions approuvées et de mises à jour que ses clients installent sans se poser de questions. Il suffit d’en compromettre un seul pour ouvrir la porte à des centaines d’organisations en même temps. Deux cas reviennent systématiquement et l’illustrent bien. Lors de l’attaque contre SolarWinds en 2020, les attaquants ont glissé du code malveillant dans une mise à jour du logiciel Orion, que des milliers de clients ont téléchargée en toute confiance. Dans le cas de Kaseya, en 2021, ils ont exploité une faille de son outil de gestion à distance pour déployer un rançongiciel via des fournisseurs de services gérés, qui l’ont à leur tour propagé chez leurs propres clients. L’ENISA a analysé 24 attaques visant la chaîne d’approvisionnement survenues entre 2020 et 2021. Dans la majorité des cas, les attaquants avaient tiré parti de la confiance que les clients accordaient à leur fournisseur. La NIS2 en tire la leçon et oblige les organisations à ne plus considérer la sécurité de leurs prestataires comme acquise sans l’avoir vérifiée.
Qui est concerné par la NIS2 dans la chaîne d’approvisionnement ?
La NIS2 touche trois profils d’entreprises dans la chaîne d’approvisionnement. Ce qui les distingue, c’est l’origine de l’obligation, la loi pour les uns, le contrat pour les autres.
1. Les entités essentielles et importantes
Ce sont les organisations directement soumises à la directive. Il s’agit des moyennes et grandes entreprises des secteurs listés aux annexes I et II, comme l’énergie, les transports, la santé, la banque, l’eau, les infrastructures numériques, l’agroalimentaire ou l’industrie manufacturière, ainsi que de certaines entités visées quelle que soit leur taille. En cas de doute, vous pouvez vérifier quelles entreprises sont concernées par la NIS2 en France. Pour elles, la sécurité de la chaîne d’approvisionnement est une mesure obligatoire parmi d’autres. Elles doivent la piloter, la documenter et être en mesure de la démontrer à l’ANSSI, et leurs organes de direction en portent la responsabilité au titre de l’article 20. À défaut, elles s’exposent aux sanctions prévues par la NIS2, qui peuvent atteindre 10 millions d’euros ou 2 % du chiffre d’affaires mondial annuel pour les entités essentielles.
2. Les fournisseurs soumis aux exigences par contrat
C’est là que se concentre l’essentiel de l’impact. Une PME de 30 salariés qui développe des logiciels, assure de la maintenance ou fait de l’infogérance peut très bien échapper à la NIS2 en raison de sa taille ou de son secteur. Mais si l’un de ses clients est un hôpital, un fournisseur d’énergie ou un logisticien, ce client a l’obligation de contrôler sa sécurité. C’est ce que beaucoup appellent l’effet domino de la NIS2. Aucune autorité ne viendra inspecter ce prestataire, mais son client lui enverra des questionnaires, lui demandera des certifications et lui fera signer des clauses de sécurité. L’obligation lui arrive par le contrat. Et perdre un renouvellement ou être écarté d’un appel d’offres a des conséquences tout aussi concrètes qu’une sanction.
3. Les prestataires technologiques soumis à leurs propres obligations
Certains fournisseurs se retrouvent des deux côtés à la fois. Les fournisseurs de services gérés (MSP) et de services de sécurité gérés (MSSP), les services d’informatique en nuage et les centres de données figurent à l’annexe I de la directive. S’ils dépassent les seuils de taille, ils ont leurs propres obligations NIS2 et reçoivent en plus les exigences de leurs clients. Pour ces acteurs, le règlement d’exécution (UE) 2024/2690 détaille la manière d’appliquer la sécurité de la chaîne d’approvisionnement. Il leur demande notamment une politique dédiée à la relation avec leurs fournisseurs, des critères de sélection documentés et un registre à jour des prestataires avec lesquels ils travaillent.
Qu’exigent les entités assujetties de leurs fournisseurs ?
La première étape, pour une entité assujettie, consiste à classer ses fournisseurs selon le risque qu’ils représentent. Le niveau d’exigence augmente ensuite avec leur criticité. C’est la logique suivie par la plupart des programmes de gestion des tiers.
| Niveau de criticité | Exemples de fournisseurs | Ce qui est généralement demandé |
|---|---|---|
| Élevé | Service cloud hébergeant des données sensibles, MSP disposant d’un accès administrateur, logiciel au cœur du service essentiel | Questionnaire complet, certification ou audit, clauses renforcées et notification des incidents sous 24 heures maximum |
| Moyen | Logiciel de gestion interne, cabinet de conseil avec un accès ponctuel aux systèmes | Questionnaire, preuves documentaires et clauses de sécurité standard |
| Faible | Fournisseurs sans accès aux systèmes ni aux données | Une simple déclaration, voire aucune exigence particulière |
Quel que soit le niveau, les demandes prennent généralement trois formes.
1. Les questionnaires de sécurité
C’est presque toujours le premier contact. Le client envoie un questionnaire, parfois de plusieurs dizaines voire centaines de questions, pour comprendre comment son fournisseur gère la sécurité. Certaines organisations s’appuient sur des modèles standards comme le SIG de Shared Assessments ou le CAIQ de la Cloud Security Alliance, d’autres utilisent leur propre grille. Le format varie, mais les thèmes abordés restent sensiblement les mêmes :
- Gouvernance de la sécurité : existence d’une PSSI validée par la direction et d’un responsable désigné.
- Contrôle des accès : recours au MFA, gestion des comptes à privilèges et révocation des accès lors des départs.
- Protection des postes : chiffrement des disques, antivirus ou EDR et gestion des appareils des collaborateurs.
- Gestion des vulnérabilités : fréquence d’application des correctifs et délai de traitement des failles critiques.
- Continuité : sauvegardes, tests de restauration et plan de reprise d’activité.
- Incidents : modalités de détection et de traitement, et historique des incidents significatifs.
- Sous-traitance : tiers impliqués dans la prestation et manière dont ils sont contrôlés.
2. Les clauses contractuelles
C’est le contrat qui transforme les attentes en obligations. Avec la NIS2, les contrats passés avec les fournisseurs critiques intègrent généralement des clauses sur les points suivants, souvent regroupées dans une annexe sécurité ou un plan d’assurance sécurité (PAS) :
- Mesures de sécurité minimales : engagement à maintenir des contrôles précis, détaillés en annexe.
- Notification des incidents : délai, canal et informations minimales à transmettre au client.
- Droit d’audit : possibilité de vérifier la sécurité du fournisseur, directement ou à partir de rapports tiers.
- Sous-traitance : obligation de déclarer les sous-traitants et de leur répercuter les mêmes exigences.
- Continuité de service : engagements de disponibilité et de reprise en cas d’interruption.
- Réversibilité : restitution ou suppression des données et retrait des accès en fin de contrat.
- Conséquences en cas de manquement : pénalités, droit de résiliation ou indemnisation.
La clause de notification est celle qui fait le plus l’objet de négociations, et pour cause. La notification d’incident NIS2 oblige l’entité à adresser une alerte précoce à l’ANSSI sous 24 heures, puis une notification complète sous 72 heures. Si son prestataire met une semaine à la prévenir, ces délais deviennent intenables.
3. Les certifications et preuves techniques
Les certifications font gagner beaucoup de temps aux deux parties, puisqu’elles attestent qu’un tiers indépendant a déjà examiné la sécurité du fournisseur. Voici les plus courantes :
- ISO 27001 : la plus reconnue en Europe et celle qui recoupe le mieux les mesures de l’article 21. Si vous ne l’avez pas encore, mieux vaut savoir ce qu’implique la certification ISO 27001.
- SecNumCloud : la qualification de l’ANSSI pour les prestataires cloud, de plus en plus attendue par les acteurs publics et les opérateurs les plus sensibles.
- HDS : la certification obligatoire pour héberger des données de santé, incontournable dès qu’un client relève du secteur de la santé.
- SOC 2 : fréquente chez les éditeurs de logiciels et les fournisseurs cloud, surtout lorsqu’ils ont des clients à l’international.
- Rapports de pentest : tests d’intrusion récents réalisés par un prestataire externe, idéalement qualifié PASSI par l’ANSSI.
Comment se conformer à la NIS2 dans la chaîne d’approvisionnement ?
La plupart des entreprises se trouvent des deux côtés à la fois. Elles ont des fournisseurs à contrôler et des clients qui leur demandent des garanties. Les étapes ci-dessous valent dans les deux cas, et chacune facilite la suivante si vous les suivez dans l’ordre.
1. Inventoriez et classez vos fournisseurs
Impossible de piloter le risque d’un fournisseur qui n’apparaît nulle part. Tout commence par une liste exhaustive des tiers qui accèdent à vos systèmes, traitent vos données ou assurent une partie de votre activité, avec pour chacun son référent interne, le service rendu et son niveau de criticité. Cette liste s’articule naturellement avec l’inventaire des actifs exigé par la NIS2, car beaucoup de ces fournisseurs se cachent derrière des actifs déjà recensés, comme un service cloud, une licence ou un équipement en location.
2. Mettez en place des contrôles techniques démontrables
Ce sont ceux qui reviennent le plus dans les questionnaires et ceux qui améliorent le plus vite votre position face à un client. Avant de penser certification, assurez-vous que ces points sont couverts :
- MFA sur tous les comptes : messagerie, outils métier, accès distants et consoles d’administration.
- Appareils gérés : tous les ordinateurs portables et smartphones professionnels inventoriés, avec des politiques de sécurité appliquées et la possibilité de les verrouiller ou de les effacer à distance.
- Chiffrement des disques : activé sur tous les postes, pour que la perte d’un ordinateur ne tourne pas à la fuite de données.
- Correctifs à jour : mises à jour du système d’exploitation et des applications installées dans des délais définis.
- Protection contre les menaces : antivirus ou EDR sur tous les postes, avec des alertes centralisées.
- Sauvegardes vérifiées : avec des tests de restauration réguliers.
- Des départs sans angle mort : révocation de tous les accès et récupération du matériel lorsqu’un collaborateur quitte l’entreprise.
Tout se joue sur la capacité à le prouver. Avoir ces contrôles ne suffit pas si vous ne pouvez pas montrer qu’ils fonctionnent sur l’ensemble du parc et en permanence. C’est pour cette raison que de nombreuses entreprises s’équipent d’un outil de gestion des appareils, comme l’explique l’article faut-il un MDM pour se conformer à la NIS2.
3. Définissez comment vous signalerez un incident
Si vous êtes prestataire d’une entité assujettie, votre contrat vous imposera probablement de la prévenir en quelques heures. Ce n’est possible que si la procédure est rédigée avant le moindre incident. Elle doit répondre à quatre questions :
- Qui détecte et qualifie l’incident.
- Qui décide s’il touche un client.
- Qui prévenir chez chaque client, et par quel canal.
- Quelles informations minimales transmettre dans le premier message.
4. Passez en revue vos propres fournisseurs et applications SaaS
La chaîne ne s’arrête pas à vous. Si votre client vous demande des garanties sur vos sous-traitants, vous devrez pouvoir les apporter, y compris pour les outils SaaS que votre équipe utilise pour réaliser la prestation. C’est là qu’apparaît un risque qui passe souvent inaperçu, le shadow IT. Les applications que les collaborateurs utilisent à l’insu de l’équipe IT sont elles aussi des fournisseurs qui ont accès à vos données, à ceci près que personne ne les a évaluées. L’article NIS2 et SaaS propose une méthode pour les recenser et contrôler leurs accès.
5. Préparez vos preuves avant qu’on vous les demande
Le fournisseur qui arrive en négociation avec une documentation prête inspire confiance et raccourcit les délais. Gardez sous la main une PSSI validée, une synthèse d’une ou deux pages présentant vos principaux contrôles, vos certifications en cours de validité et les rapports techniques qui attestent de l’état de vos postes et de vos accès. Pour faire le point, la checklist de la directive NIS2 vous aide à repérer les manques, et l’article consacré à l’audit NIS2 détaille les preuves qu’un auditeur examine en général. Ce sont souvent les mêmes que celles que vous réclamera un client.
Comment Factorial IT aide-t-il à se conformer à la NIS2 dans la chaîne d’approvisionnement ?
Factorial IT couvre les deux côtés de la chaîne d’approvisionnement depuis un même endroit. La plateforme vous aide à contrôler vos fournisseurs et, en parallèle, à démontrer votre niveau de sécurité lorsque c’est vous le prestataire. 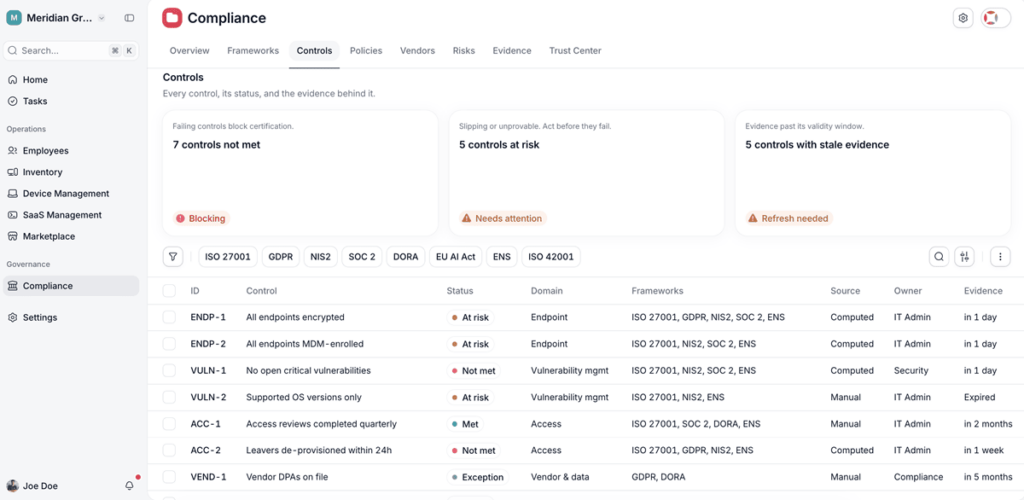
- Registre des fournisseurs : chaque fournisseur est enregistré avec sa criticité, les données auxquelles il accède, l’état de sa revue et la signature ou non du DPA.
- Risques reliés aux contrôles : les risques liés aux tiers, comme le partage de données avec un fournisseur sans DPA, sont évalués et rattachés au contrôle qui les atténue.
- Politique de gestion des fournisseurs : vous pouvez la rédiger et la publier depuis la plateforme, en la reliant aux référentiels qu’elle couvre, dont la NIS2.
- Des preuves qui se mettent à jour toutes seules : le chiffrement des postes, l’état des correctifs ou les départs des utilisateurs sont collectés automatiquement, avec une alerte avant leur expiration.
- Trust Center pour vos clients : une page qui présente vos pratiques de sécurité et l’état réel de chaque contrôle, pour répondre à un client sans repartir de zéro.
Factorial IT structure et automatise le suivi, mais les décisions vous reviennent. Les clauses à négocier avec chaque fournisseur ou le niveau de risque à accepter dépendent de votre contexte et, bien souvent, de votre conseil juridique. Pour voir comment l’outil s’intègre au reste de vos obligations, vous pouvez lire comment Factorial IT aide à se conformer à la NIS2.