Pendant longtemps, la cybersécurité est restée l’affaire du service informatique. La NIS2 change la donne. Cette directive européenne vise expressément l’organe de direction des entreprises concernées et lui demande d’approuver les mesures de cybersécurité, de s’assurer qu’elles sont appliquées et de se former pour comprendre ce qu’il valide.
Dans cet article, vous verrez quelles obligations la NIS2 impose à la direction, ce qu’elle peut déléguer à l’équipe IT, quel risque personnel courent les dirigeants en cas de manquement et où en est la France.
Qu’exige la NIS2 de la direction ?
Les obligations de la direction figurent à l’article 20 de la directive NIS2, consacré à la gouvernance. Elles se résument à quatre devoirs qui pèsent sur l’organe de direction et qu’il ne peut pas reporter sur le responsable informatique.
Approuver les mesures de gestion des risques
La direction doit approuver les mesures de cybersécurité que l’entreprise met en place pour respecter l’article 21. Cet article fixe un socle commun qui comprend notamment les points suivants.
- Analyse des risques et politiques de sécurité : identifier ce qui peut mal tourner et formaliser par écrit la façon dont l’entreprise se protège.
- Gestion des incidents : savoir détecter une cyberattaque, y réagir et la signaler lorsqu’elle survient.
- Continuité d’activité et gestion de crise : disposer de sauvegardes et d’un plan pour continuer à fonctionner si un système tombe.
- Sécurité de la chaîne d’approvisionnement : vérifier que les fournisseurs protègent eux aussi les données et les systèmes auxquels ils ont accès.
- Cyberhygiène et formation : appliquer les bonnes pratiques de base, comme mettre à jour les postes ou repérer un e-mail de phishing, et y former les collaborateurs.
- Cryptographie et chiffrement : chiffrer les informations pour qu’elles restent illisibles en cas de perte ou de vol.
- Contrôle des accès et gestion des actifs : savoir quels appareils et quels outils possède l’entreprise et qui peut utiliser chacun d’eux.
- Authentification multifacteur et communications sécurisées : exiger plus qu’un mot de passe pour se connecter et passer par des canaux protégés pour échanger.
Approuver suppose de connaître ces mesures et de les valider explicitement, par une décision dont il reste une trace. Signer un document sans l’avoir lu ne suffit pas. Pour passer en revue l’ensemble des exigences, vous pouvez consulter notre checklist de la directive NIS2, qui les reprend une par une.
Superviser la mise en œuvre des mesures
L’approbation n’est qu’un point de départ. La NIS2 demande aussi à la direction de vérifier que ces mesures sont réellement appliquées.
Les dirigeants n’ont pas pour autant à se plonger dans les détails techniques. On attend d’eux qu’ils soient tenus informés régulièrement de l’état de la sécurité, qu’ils posent des questions quand quelque chose ne colle pas et qu’ils suivent les failles identifiées jusqu’à leur correction. Si l’équipe IT signale qu’un tiers des ordinateurs portables n’est pas chiffré, la direction doit le savoir et décider de la suite à donner.
Répondre des manquements
La directive prévoit que les organes de direction puissent être tenus responsables lorsque l’entité ne respecte pas les obligations de l’article 21. C’est le point qui inquiète le plus les dirigeants, car il ouvre la voie à une responsabilité personnelle. Vous trouverez le détail un peu plus bas, dans la partie qui lui est consacrée.
Se former à la cybersécurité
L’article 20.2 impose aux membres de l’organe de direction de suivre une formation en cybersécurité. L’objectif est qu’ils aient des connaissances suffisantes pour repérer les risques, évaluer les pratiques de gestion des risques et mesurer leur impact sur les services de l’entreprise.
La directive n’exige ni formation certifiante ni nombre d’heures minimum. L’essentiel est que la formation existe, qu’elle soit renouvelée régulièrement et qu’elle soit tracée. Le texte encourage également les entreprises à proposer périodiquement une formation similaire à l’ensemble des salariés.
Quels dirigeants sont concernés ?
Ces obligations ne s’appliquent qu’à la direction des entreprises qui entrent dans le champ de la NIS2. Il s’agit en général d’entreprises moyennes et grandes appartenant aux secteurs listés dans les annexes I et II de la directive, même si certaines entités sont concernées quelle que soit leur taille.
En cas de doute sur votre situation, notre article sur les entreprises concernées par la directive NIS2 en France vous aidera à y voir plus clair.
Qui fait partie de l’organe de direction ?
La directive parle d’organes de direction sans entrer dans le détail de chaque forme de société. En France, cela renvoie selon les cas au conseil d’administration ou au directoire d’une SA, au président d’une SAS ou au gérant d’une SARL.
En matière de sanctions, le texte vise aussi les personnes physiques exerçant des fonctions de direction au niveau de directeur général ou de représentant légal. Les directeurs généraux, les directeurs généraux délégués et plus largement les cadres dirigeants dotés de pouvoirs exécutifs ont donc tout intérêt à se sentir concernés. C’est la loi française de transposition qui précisera, au bout du compte, qui répond de quoi.
Entités essentielles et entités importantes
La NIS2 fait la distinction entre entités essentielles et entités importantes. Les obligations de la direction sont les mêmes dans les deux cas, mais la supervision et les sanctions diffèrent.
Les entités essentielles sont soumises à une supervision ex ante, avec des inspections et des audits même en l’absence d’incident. Les entités importantes relèvent d’une supervision ex post, qui se déclenche en général après un incident ou un signalement. Par ailleurs, la suspension temporaire d’un dirigeant n’est prévue que pour les entités essentielles.
La direction peut-elle déléguer la NIS2 ?
Oui et non. La direction peut déléguer l’exécution, mais elle en garde la responsabilité. C’est l’idée à retenir en priorité, et c’est aussi celle qui prête le plus à confusion.
Ce qui peut être délégué
La direction n’a pas à prendre en charge le travail technique. Toute la partie opérationnelle peut être confiée au RSSI, à l’équipe IT ou à un prestataire externe, qui ont les compétences pour s’en occuper.
- Déployer et maintenir les contrôles techniques : configurer et vérifier les mesures de sécurité, comme le chiffrement ou les mots de passe.
- Gérer et notifier les incidents : réagir face à une attaque et prévenir l’autorité dans les délais fixés par la loi.
- Tenir l’inventaire et la documentation à jour : maintenir la liste des équipements et des outils, ainsi que les documents de sécurité.
- Préparer les reportings pour la direction : synthétiser l’état de la sécurité pour que la direction puisse l’examiner.
- Coordonner les audits et les fournisseurs : organiser les revues de sécurité et s’assurer que les fournisseurs sont en règle.
Ce qui ne peut pas l’être
L’approbation des mesures, la supervision de leur mise en œuvre et sa propre formation restent du ressort de la direction. Il en va de même pour les décisions de fond, comme les risques que l’entreprise accepte, le budget alloué à la sécurité ou l’ordre dans lequel les failles sont corrigées.
Confier l’exécution au responsable de la sécurité est tout à fait compatible avec la NIS2. Ce que la directive n’admet pas, c’est une direction qui se désintéresse du sujet.
Quelle responsabilité personnelle pour les dirigeants ?
Avec la NIS2, la cybersécurité n’est plus uniquement le problème de l’entreprise. Quand les choses sont mal faites, ceux qui la dirigent peuvent eux aussi en subir les conséquences.
Quand un dirigeant engage-t-il sa responsabilité ?
Un dirigeant n’est pas mis en cause du seul fait que son entreprise subit une cyberattaque. Il l’est lorsqu’il n’a pas joué son rôle, c’est-à-dire lorsqu’il n’a pas approuvé les mesures de sécurité, n’a pas vérifié leur application ou a ignoré les problèmes qui lui ont été remontés.
D’où l’importance de pouvoir prouver que la direction a suivi le sujet de près.
Que risque-t-il ?
Les conséquences dépendent du type d’entité et de la gravité du manquement.
- Des amendes pour l’entreprise : jusqu’à 10 millions d’euros ou 2 % du chiffre d’affaires mondial pour les entités essentielles, et jusqu’à 7 millions d’euros ou 1,4 % pour les entités importantes.
- Une suspension temporaire : dans les entités essentielles, si l’entreprise ne corrige pas ses manquements, l’autorité peut interdire à ses dirigeants d’exercer leurs fonctions jusqu’à ce qu’elle se mette en conformité.
- D’autres formes de responsabilité : chaque État membre peut prévoir dans sa loi nationale des conséquences supplémentaires pour les dirigeants.
Pour aller plus loin, consultez notre article sur les sanctions en cas de non-respect de la directive NIS2.
NIS2 et direction en France
La France n’a toujours pas adopté la loi qui transpose la NIS2 dans son droit national. Le projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité, plus connu sous le nom de loi Résilience, a été voté par le Sénat le 12 mars 2025. Son examen en séance à l’Assemblée nationale, prévu début octobre 2026, a de nouveau été reporté sans qu’une nouvelle date soit fixée. Vous pouvez suivre l’évolution du calendrier dans notre article sur l’entrée en vigueur de la directive NIS2 en France.
Sur la gouvernance, les sénateurs ont estimé que la version initiale du texte transposait trop timidement l’article 20 et ont renforcé les dispositions sur le pilotage de la cybersécurité et la formation des dirigeants. La rédaction finale peut encore évoluer d’ici l’adoption définitive, et c’est l’ANSSI qui sera chargée de contrôler le respect de ces obligations.
En attendant, les dirigeants ont déjà des obligations en la matière. Le Code de commerce prévoit qu’ils peuvent engager leur responsabilité pour faute de gestion. Si une cyberattaque cause un préjudice et qu’il est établi que la direction a ignoré les risques ou les alertes de ses équipes, elle peut être amenée à en répondre, que l’entreprise soit soumise à la NIS2 ou non.
Comment se conformer à la NIS2 au niveau de la direction ?
Le plus simple pour respecter l’article 20 est de faire du suivi de la cybersécurité une routine de gouvernance, au même titre que l’examen des comptes ou des risques financiers. Voici les étapes de base.
1. Attribuer les responsabilités par écrit
Définissez qui s’occupe de la sécurité au quotidien, avec quelle autorité et quels moyens. Il peut s’agir d’un RSSI, d’un responsable informatique ou d’un prestataire externe, mais son rôle et la manière dont il rend compte à la direction doivent être formalisés.
Beaucoup d’entreprises mettent aussi en place un comité cybersécurité ou inscrivent le sujet de façon permanente à l’ordre du jour du conseil.
2. Être informé régulièrement des risques et des incidents
Pour superviser, la direction a besoin d’informations claires et régulières. Le plus pratique est de demander un reporting trimestriel, sans jargon technique, avec quelques indicateurs simples comme ceux-ci.
- Appareils chiffrés et à jour : combien de postes protègent correctement leurs données et disposent des dernières mises à jour.
- Équipements non conformes : quels appareils ne respectent pas les règles de sécurité de l’entreprise.
- Accès encore actifs après un départ : si une personne qui a quitté l’entreprise peut toujours se connecter à ses outils.
- Incidents et délai de réponse : combien d’incidents de sécurité ont eu lieu et en combien de temps ils ont été résolus.
- Fournisseurs et outils SaaS : si la sécurité des fournisseurs clés a été évaluée et si des applications que personne n’a validées sont utilisées.
- Points d’audit en suspens : quelles failles relevées lors du dernier audit n’ont pas encore été corrigées.
Pour que ces indicateurs soient fiables, l’entreprise doit d’abord savoir ce qu’elle possède. C’est tout l’intérêt de l’inventaire des actifs dans la NIS2, sur lequel repose la quasi-totalité des reportings de sécurité.
3. Allouer des moyens proportionnés au risque
Les mesures de sécurité demandent du budget, du temps et des personnes. Si la direction les approuve sans leur donner de moyens, le problème reste le sien.
Bonne nouvelle, la NIS2 n’exige pas la même chose de toutes les entreprises. Les mesures doivent être adaptées à la taille et à l’exposition aux risques de chacune, et une PME n’a donc pas à investir comme une banque. L’important est que la direction détermine ce qui est raisonnable et le consigne par écrit.
Cela vaut aussi pour vos fournisseurs et pour les applications SaaS utilisées par vos équipes, qui font partie intégrante des risques de l’entreprise.
4. Garder une trace de la supervision
En cas de contrôle, affirmer que la direction a supervisé ne suffit pas. Il faut pouvoir le prouver.
Mieux vaut donc conserver tout ce qui témoigne de cette supervision, à savoir les procès-verbaux approuvant les mesures, les reportings examinés par la direction, les décisions sur les risques et le budget, ainsi que les attestations de formation de ses membres. Avec ces documents, l’autorité de contrôle peut constater sans difficulté que la direction a fait sa part.
C’est d’ailleurs la même documentation qui vous sera demandée lors d’un audit NIS2. Plus tôt vous commencerez à la constituer, moins vous aurez de travail le moment venu.
Comment superviser la cybersécurité avec Factorial IT ?
La direction ne peut bien superviser que si elle dispose de données claires et à jour. Or, dans beaucoup d’entreprises, ces informations sont éparpillées entre des tableurs, des e-mails et différents outils, et les rassembler prend des heures.
Factorial IT réunit appareils, accès et applications sur une seule plateforme connectée aux RH. L’équipe IT a ainsi toujours sous la main l’état réel de la sécurité et peut le partager avec la direction sans avoir à le reconstituer à chaque fois.
- Contrôle des appareils : grâce au MDM, l’équipe IT applique les mêmes politiques de chiffrement, de mots de passe et de verrouillage sur tous les postes et reçoit une alerte dès qu’un appareil n’est plus conforme.
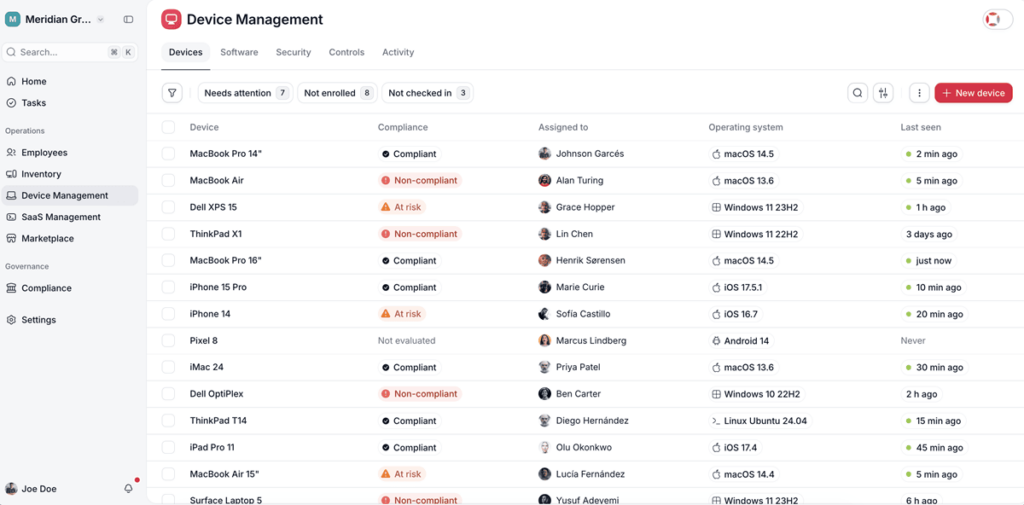
- Mises à jour et vulnérabilités : vous voyez quels postes ne sont pas à jour, quelles vulnérabilités les touchent et quels systèmes ne sont plus pris en charge.
- Protection contre les malwares : la plateforme s’intègre à des solutions de sécurité comme SentinelOne et ThreatDown et vérifie que l’antivirus est bien installé et actif sur chaque poste.
- Un inventaire toujours à jour : chaque ordinateur portable, smartphone et licence est rattaché à la personne qui l’utilise, sans fichier Excel à tenir.
- Onboarding et offboarding sans oubli : dès qu’une personne rejoint ou quitte l’entreprise dans le module RH, ses accès sont accordés ou révoqués immédiatement, et chaque étape est tracée.
- Des applications sous contrôle : la gestion des SaaS repère les outils que personne n’a validés et vous permet de décider lesquels conserver.
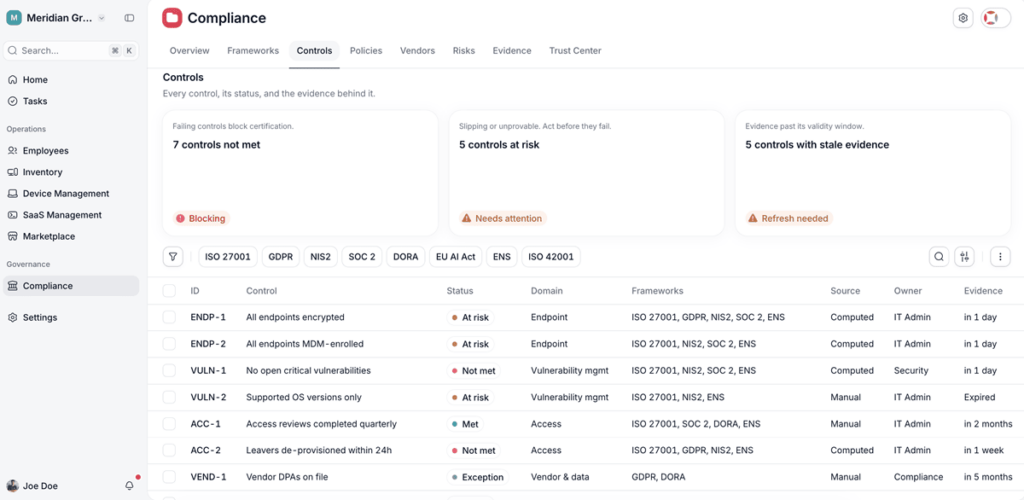
- Réaction rapide en cas d’incident : si un appareil est compromis, vous voyez immédiatement qui l’utilise et à quoi il a accès, et vous pouvez le verrouiller ou l’effacer à distance.
- Des preuves générées automatiquement : les preuves de conformité pour la NIS2, l’ISO 27001 et le SOC 2 se constituent d’elles-mêmes à partir de chaque appareil, prêtes pour un audit ou pour les reportings de la direction.
Bien entendu, l’outil fournit les données et les preuves, mais approuver les mesures, décider des moyens et consigner les décisions dans les procès-verbaux reste le travail de la direction. Pour voir l’ensemble des exigences couvertes, découvrez comment Factorial IT aide à se conformer à la NIS2.