La directive NIS2 a poussé bon nombre de responsables IT à passer leurs outils au crible. Et une question revient sans cesse dès qu’ils entrent dans le vif du sujet. Faut-il un MDM pour s’y conformer ?
La réponse courte est non. La directive ne cite la gestion des appareils mobiles dans aucun de ses articles. Aucune obligation légale ne vous impose de disposer d’un MDM, et aucun fournisseur ne peut vous vendre la conformité à NIS2 comme un produit.
La réponse longue est celle qui compte vraiment. Si votre entreprise travaille avec des mobiles, des ordinateurs portables ou des équipes à distance, couvrir sans MDM tout ce que NIS2 exige sur ces appareils relève, dans les faits, de la mission presque impossible. La directive ne vous oblige pas à en avoir un. Elle vous oblige à démontrer un niveau de contrôle sur vos appareils qui, sans MDM, est très difficile à tenir et à prouver.
NIS2 impose-t-elle d’avoir un MDM ?
La directive NIS2 impose d’atteindre des objectifs de sécurité, pas d’utiliser des produits précis. L’article 21 définit les mesures minimales de gestion des risques que toute entité concernée doit appliquer, mais il ne mentionne aucun outil en particulier pour y parvenir. C’est bien pour cela qu’aucun fournisseur ne peut vous vendre la conformité à la directive, tout simplement parce que cela n’existe pas.
Mais beaucoup de ces mesures touchent directement aux appareils. Le contrôle des accès, le chiffrement, l’inventaire des actifs, les mises à jour ou la réponse aux incidents dépendent de ce qui se passe sur chaque poste. Et c’est là qu’un MDM est le moyen le plus direct de les mettre en œuvre.
En résumé, NIS2 ne vous oblige pas à avoir un MDM. Elle vous oblige à maîtriser vos appareils, et sans MDM cette maîtrise est très difficile à maintenir.
Qu’attendent les régulateurs, au-delà des politiques écrites ?
C’est le point que beaucoup d’entreprises négligent. Sur le papier, vous pouvez couvrir une grande partie de l’article 21 avec des contrôles manuels et une bonne politique de sécurité. Le problème surgit le jour de l’audit.
Un document rangé au fond d’un tiroir ne suffit pas aux régulateurs. Ils attendent une sécurité qui fonctionne réellement et que vous puissiez prouver à tout moment. Ils veulent voir comment vous appliquez le chiffrement, comment vous gérez les accès et comment vous réagissez lorsqu’un poste est perdu ou compromis.
C’est là tout le changement qu’apporte NIS2. Être en sécurité ne suffit plus, il faut pouvoir le prouver. Et un MDM, c’est justement ce qui transforme une politique en preuve. Chaque appareil enrôlé, chaque mise à jour déployée et chaque verrouillage à distance est consigné automatiquement. Le jour où l’auditeur vous demandera comment vous maîtrisez vos appareils, cette traçabilité sera votre réponse.
📌 Pour aller plus loin, découvrez quand la directive NIS2 entre en vigueur en France.
Quelles exigences de NIS2 un MDM couvre-t-il ?
Un MDM ne règle pas toute la directive, mais il couvre bien un bloc très concret de mesures techniques de l’article 21. Voici les quatre fronts sur lesquels il fait la différence :
1. Inventaire des actifs et visibilité en temps réel
NIS2 exige de savoir à tout moment quels équipements accèdent à vos systèmes critiques. Un MDM recense automatiquement chaque mobile, tablette et ordinateur portable, avec son propriétaire et son état de connexion. Vous gardez ainsi à jour l’inventaire des actifs demandé par la directive, sans dépendre d’un tableur que plus personne ne met à jour.
2. Gestion des correctifs et des mises à jour
Un logiciel non mis à jour est l’une des portes d’entrée que NIS2 cherche à fermer. Un MDM vous aide à maintenir tout le parc à niveau depuis une seule console :
- Mises à jour centralisées : vous déployez les correctifs du système d’exploitation et des applications sans compter sur chaque salarié pour penser à les installer.
- Moins de fenêtre d’exposition : plus le correctif arrive tôt sur l’appareil, moins une faille connue reste ouverte à un attaquant.
3. Contrôle des accès et chiffrement
La directive réclame des mesures solides de protection des données, comme le chiffrement des postes et une authentification renforcée. Un MDM impose le verrouillage d’écran, les mots de passe robustes et le chiffrement du disque sur tous les appareils d’un seul coup.
Le résultat se voit le jour où vous perdez un ordinateur portable. Même s’il tombe entre de mauvaises mains, les données restent illisibles.
4. Réponse aux incidents et délais de 24 et 72 heures
NIS2 fixe des délais très serrés pour notifier un incident grave. Si un poste est perdu, volé ou compromis, un MDM vous permet de le verrouiller ou de l’effacer à distance dans l’instant. Agir en quelques minutes, c’est ce qui sépare la frayeur passagère de la brèche qu’il faut déclarer.
Qu’est-ce qu’un MDM ne couvre pas à lui seul ?
Un MDM fait très bien son travail, mais ce travail a des limites nettes. Les comprendre, c’est ce qui distingue une entreprise qui croit être déjà conforme d’une entreprise qui l’est vraiment.
Un MDM est le point de départ
Un MDM couvre bien la part de la conformité qui se joue sur l’appareil. C’est la fondation sur laquelle repose tout le reste, et sans cette fondation, l’ensemble vacille.
Le problème apparaît quand on confond les fondations avec le bâtiment tout entier. NIS2 ne parle pas seulement d’équipements. Elle parle de la manière dont vous gérez le risque à l’échelle de toute l’organisation, dont vous réagissez face à un incident et de qui rend des comptes quand quelque chose tourne mal. Un MDM ne va pas jusque-là, et tenir pour acquis qu’il le fait est une erreur qui se paie le jour de l’audit.
Les mesures de NIS2 qui échappent à son périmètre
Une bonne partie de l’article 21 se situe loin de l’appareil. Ce sont des mesures d’organisation et de processus qu’aucun outil de gestion des équipements ne peut appliquer à votre place.
- Analyse des risques : identifier vos menaces, évaluer leur impact et décider comment vous les réduisez. C’est la mesure dont dépendent toutes les autres.
- Sécurité de la chaîne d’approvisionnement : maîtriser le risque introduit par vos prestataires, surtout ceux qui ont accès à vos systèmes ou à vos données.
- Notification des incidents : la procédure pour alerter les autorités dans les délais de 24 et 72 heures, avec des rôles et des responsables clairement définis.
- Formation et sensibilisation : faire en sorte que les salariés comme la direction sachent repérer un phishing ou une demande suspecte avant de tomber dans le piège.
- Continuité d’activité : pouvoir continuer à fonctionner quand les systèmes tombent, grâce à des sauvegardes et à un plan de reprise éprouvé.
- Gouvernance : la direction approuve les mesures, les supervise et en répond. Ce n’est plus une affaire que l’on délègue à l’équipe technique.
Aucun de ces points ne se règle avec un MDM. Ils exigent des politiques, des processus et des personnes. Pour voir comment tout s’articule, vous les retrouvez détaillés dans la checklist de NIS2.
Tout ce que NIS2 réclame et qu’un MDM ne peut pas vous apporter
Il existe une dernière limite, et celle-ci est purement technique. Un MDM contrôle la configuration de vos équipements. Il s’assure que le chiffrement est actif, que le mot de passe est robuste et que le système est à jour. Tout cela relève de la prévention.
Ce qu’un MDM ne fait pas, c’est surveiller ce qui se passe à l’intérieur de l’appareil une fois qu’il tourne. Il ne détecte pas un malware déjà en cours d’exécution et n’arrête pas une attaque pendant qu’elle a lieu. Pour cela, il vous faut une couche de détection et de réponse sur le poste, capable de repérer un comportement anormal et d’agir en temps réel.
Ce sont deux fonctions distinctes et complémentaires. L’une maintient le poste bien configuré. L’autre entre en jeu dès que quelqu’un tente de contourner cette configuration.
Où Factorial IT entre-t-il en scène ?
On en revient ici à l’idée du début. Un MDM couvre la base, et la conformité complète arrive lorsque vous y ajoutez les couches manquantes. Factorial IT est pensé exactement pour cette logique.
Dans tout ce que réclame NIS2, il y a une part qui ne se règle pas avec un document. C’est celle qui dépend de l’état réel de vos équipements et de vos accès, et qui change chaque jour. Quels appareils vous possédez, dans quel état ils sont, qui accède à quoi et depuis quand. C’est la part la plus difficile à réunir à la main, et celle que Factorial IT produit en continu, déjà transformée en preuve prête pour un audit.
Ce qu’il règle sur vos appareils et vos accès
- Inventaire en temps réel : une console unique regroupant tout le parc macOS, Windows, Linux, iOS et Android, chaque poste étant rattaché à une personne, une équipe et un département. Elle inclut aussi les applications SaaS réellement utilisées, jusqu’à celles souscrites en dehors de l’IT.
- Chiffrement vérifié : application et contrôle de FileVault et BitLocker sur tout le parc, avec la liste des postes non conformes et la trace de leur mise en conformité.
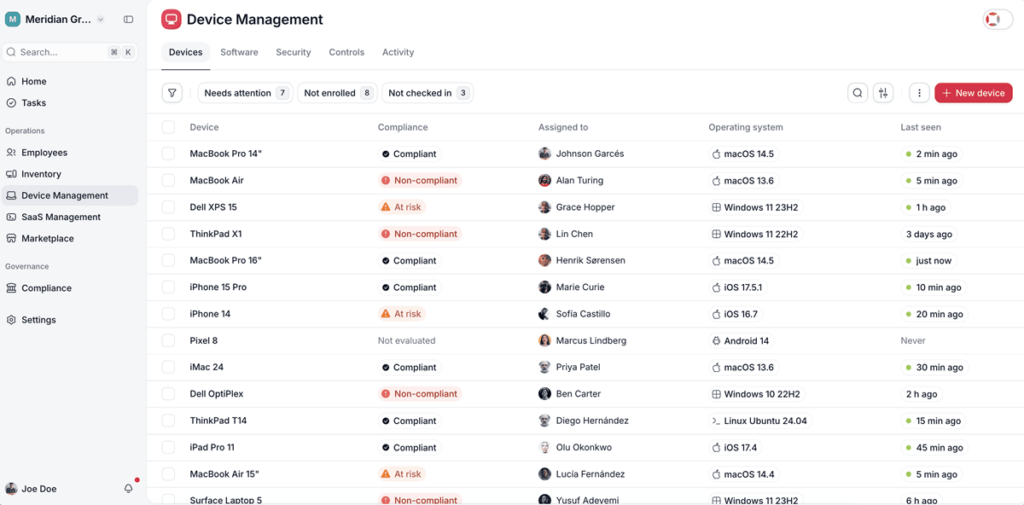
- Configuration sécurisée par politique : pare-feu, verrouillage de session, mots de passe robustes et restrictions par rôle ou système d’exploitation, avec les écarts détectés et corrigés automatiquement.
- Correctifs et vulnérabilités : suivi des versions, niveau de mise à jour par poste, vulnérabilités connues et logiciels en fin de support signalés directement dans l’inventaire.
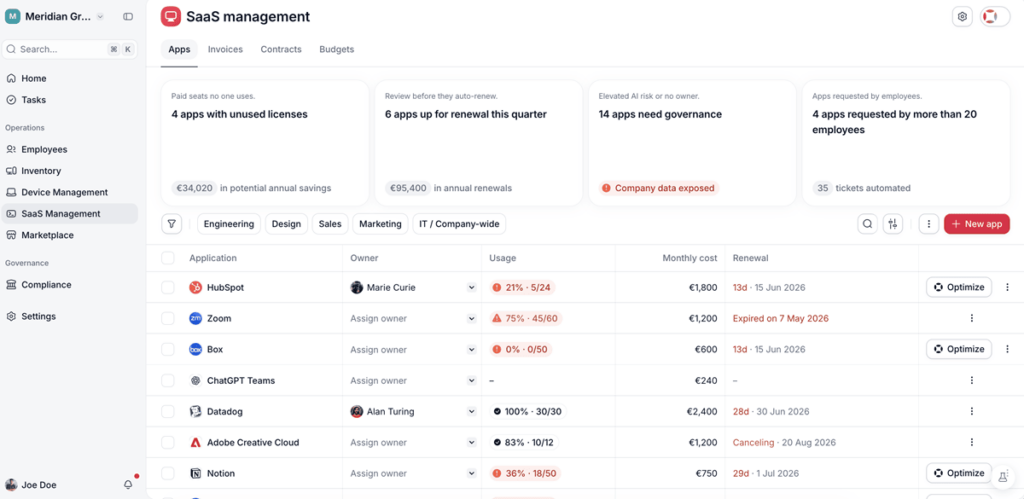
- Protection antimalware sous contrôle : vérification que l’agent est bien installé et actif sur chaque appareil, avec les postes sans couverture repérés un par un.
- Arrivées et départs synchronisés avec les RH : à l’arrivée d’un collaborateur, ses accès sont provisionnés selon son rôle, et à son départ, ils sont révoqués, l’appareil est verrouillé et les licences sont libérées, le tout avec un journal horodaté.
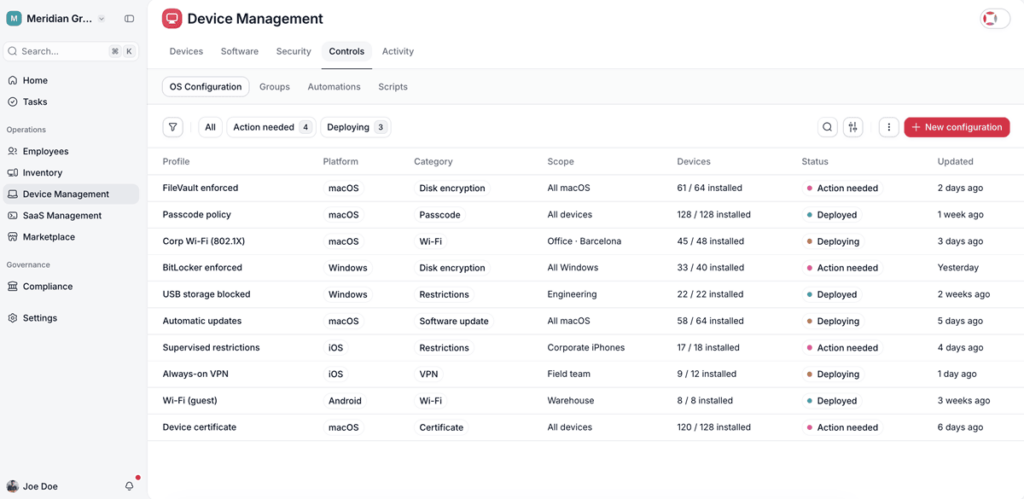
- Réponse aux incidents : lorsqu’un poste est touché, la console montre aussitôt qui l’utilisait, à quoi il avait accès et ce qui a été fait dessus, avec la possibilité de le verrouiller et de l’effacer à distance.