Avec NIS2, une entreprise touchée par un incident de cybersécurité important dispose de 24 heures au plus pour prévenir l’ANSSI. Cette première alerte part avec les informations disponibles à ce moment-là, sans attendre d’avoir fait toute la lumière sur ce qui s’est passé.
C’est ce qui fait de la notification des incidents l’une des obligations de la directive les plus difficiles à tenir. Rédiger le signalement n’a rien de sorcier. Le vrai défi, c’est de réunir à temps les informations qui doivent y figurer.
Dans cet article, vous verrez quels incidents doivent être notifiés, dans quels délais, à qui vous adresser en France et comment vous organiser pour ne pas avoir à improviser le jour J.
Qu’est-ce que la notification d’incident dans NIS2 ?
La notification d’incident est l’obligation de signaler à l’autorité les incidents de cybersécurité importants que subit une organisation. Elle est prévue à l’article 23 de la directive (UE) 2022/2555, plus connue sous le nom de NIS2.
Le signalement est adressé au CSIRT (Computer Security Incident Response Team), le centre de réponse aux incidents de sécurité informatique que chaque État désigne pour recevoir les notifications et épauler les organisations touchées. En France, ce rôle revient à l’ANSSI, à travers son centre opérationnel, le CERT-FR.
L’obligation s’applique de la même manière aux entités essentielles et aux entités importantes. Si vous ne savez pas encore dans quelle catégorie se range votre entreprise, ni même si elle est visée, faites le point avec cet article sur les entreprises concernées par la directive NIS2 en France.
Attention à ne pas la confondre avec la gestion des incidents de l’article 21, qui désigne le travail mené en interne pour détecter, contenir et rétablir. La notification, elle, est tournée vers l’extérieur. Deux précisions passent d’ailleurs souvent inaperçues.
- Notifier ne se retourne pas contre vous : la directive précise que le simple fait de notifier un incident n’accroît pas la responsabilité de l’entité.
- L’autorité vous répond : le CSIRT doit revenir vers vous sans retard injustifié, si possible dans les 24 heures qui suivent l’alerte précoce, avec un premier retour sur l’incident et, si vous le demandez, des conseils pour en limiter les effets.
Quels incidents faut-il notifier au titre de NIS2 ?
NIS2 n’impose de notifier que les incidents dits importants, que l’on appelle aussi incidents significatifs dans le langage courant. Tous les autres sont traités et consignés en interne, sans qu’il soit nécessaire d’en informer l’autorité.
Selon l’article 23, paragraphe 3, un incident est important dès lors qu’il remplit au moins l’une de ces deux conditions.
- Il touche gravement l’entité elle-même : il a causé ou est susceptible de causer une perturbation opérationnelle grave des services ou des pertes financières.
- Il touche des tiers : il a affecté ou est susceptible d’affecter d’autres personnes physiques ou morales en leur causant des dommages matériels, corporels ou moraux considérables.
Les deux conditions tiennent compte du dommage que l’incident pourrait encore causer, en plus de celui qu’il a déjà provoqué. Voilà pourquoi un accès non autorisé à un système critique se notifie même si le service continue de tourner normalement.
Pour apprécier la gravité, la directive retient l’ampleur de l’atteinte au service, la durée de l’incident et le nombre d’utilisateurs touchés. Le tableau ci-dessous applique ces critères aux situations les plus courantes.
| Incident | Faut-il notifier ? | Pourquoi |
|---|---|---|
| Ransomware qui paralyse l’activité | Oui | Perturbation opérationnelle grave |
| Vol de données clients à la suite d’un accès non autorisé | Oui | Dommages considérables pour des tiers |
| Panne prolongée d’un service dont dépendent vos clients | Oui | Le service et des tiers sont touchés |
| Compte administrateur compromis donnant accès à des systèmes critiques | Oui, en règle générale | Dommage grave possible, même s’il ne s’est pas encore produit |
| E-mail de phishing détecté et bloqué | Non | Aucun impact, une trace en interne suffit |
| Malware isolé sur un poste et neutralisé par l’antivirus | Non, en règle générale | Sans effet sur le service |
| Ordinateur portable perdu, chiffré et verrouillé à distance | Non, en règle générale | Les données ne sont pas exposées |
Le dernier cas montre bien pourquoi il faut avoir les bonnes informations sous la main. Le même ordinateur perdu change de catégorie si vous n’êtes pas en mesure de prouver qu’il était chiffré.
Les délais de notification des incidents NIS2
La notification se fait en trois temps obligatoires, avec des délais maximaux de 24 heures, 72 heures et un mois. S’y ajoutent des rapports complémentaires, qui ne sont demandés que dans certains cas.
| Étape | Délai maximal | Contenu attendu |
|---|---|---|
| Alerte précoce | 24 heures après avoir eu connaissance de l’incident | Soupçon d’acte illicite ou malveillant et impact transfrontière possible |
| Notification d’incident | 72 heures après avoir eu connaissance de l’incident | Évaluation initiale de la gravité et de l’impact, indicateurs de compromission s’ils sont disponibles |
| Rapport intermédiaire | À la demande du CSIRT ou de l’autorité | Point de situation sur l’incident |
| Rapport final | Un mois après la notification d’incident | Description détaillée, cause probable, mesures appliquées et impact transfrontière |
Ces trois délais sont des plafonds. La directive demande de notifier « sans retard injustifié ». Si vous disposez des informations plus tôt, rien ne justifie donc d’attendre la dernière heure.
L’alerte précoce sous 24 heures
L’alerte précoce permet à l’autorité de savoir au plus vite qu’un incident est en cours. C’est pour cela qu’elle ne réclame que deux informations.
- L’origine : l’incident est-il soupçonné d’avoir été causé par un acte illicite ou malveillant ?
- La portée géographique : peut-il avoir des répercussions dans d’autres pays ?
La cause, le périmètre exact et l’identité de l’attaquant viendront avec les étapes suivantes.
La notification d’incident sous 72 heures
La deuxième étape met à jour l’alerte précoce avec une évaluation initiale de la gravité et de l’impact de l’incident. Elle comprend aussi les indicateurs de compromission dont vous disposez, comme des adresses IP, des noms de domaine, des fichiers ou des comptes impliqués.
Pour mener cette évaluation, vous devez savoir en trois jours quels systèmes, quels appareils, quels utilisateurs et quelles données sont touchés. L’enquête peut tout à fait se poursuivre au-delà, puisque les éléments manquants seront apportés dans le rapport final.
Les prestataires de services de confiance sont soumis à un délai plus court, de 24 heures, lorsque l’incident affecte ces services.
Le rapport final sous un mois
Il clôt la procédure et c’est le document le plus complet des trois. Il doit contenir quatre éléments.
- Une description détaillée de l’incident : y compris sa gravité et son impact réel.
- Le type de menace ou la cause profonde : ce qui a vraisemblablement déclenché l’incident.
- Les mesures d’atténuation : celles que vous avez déjà appliquées et celles qui sont encore en cours.
- L’impact transfrontière : uniquement si l’incident a eu des effets dans d’autres pays.
Si l’incident n’est toujours pas clos à l’échéance, vous remettez un rapport d’avancement à cette date, puis le rapport final dans le mois qui suit son traitement.
À partir de quand les délais courent-ils ?
Les délais de 24 et de 72 heures démarrent au même instant, celui où l’entreprise a connaissance de l’incident important. Le compte à rebours tourne même si l’analyse forensique n’est pas terminée ou si la direction n’a pas encore donné son feu vert. Et les 72 heures ne s’ajoutent pas aux 24 heures de l’alerte précoce, puisque les deux délais partent du même point.
Le rapport final obéit à une autre logique. Son délai d’un mois se calcule à partir de la notification des 72 heures.
Prenons un exemple. Votre équipe confirme un lundi à 9 h qu’un ransomware a bloqué la prise de commandes. L’alerte précoce doit partir avant mardi 9 h et la notification d’incident avant jeudi 9 h. Le rapport final, lui, est attendu un mois après cette deuxième étape.
Gardez en tête que la directive raisonne en heures, sans mettre de côté les week-ends ni les jours fériés. Pour un incident repéré un vendredi en fin de journée, le délai s’écoule pendant le week-end.
À qui notifier un incident NIS2 en France ?
En France, la notification est adressée à l’ANSSI, qui cumule les rôles d’autorité nationale compétente et de CSIRT national à travers le CERT-FR. Il n’y a donc pas à chercher de quel guichet vous relevez, c’est le même pour les entreprises privées comme pour les administrations.
Sur le plan pratique, le signalement passe par le formulaire de déclaration d’incident du CERT-FR, accessible depuis le portail MesServicesCyber de l’ANSSI. Le CERT-FR est joignable 24 heures sur 24 et 7 jours sur 7. Repérez ce canal avant d’en avoir besoin, car le chercher en plein incident vous coûtera un temps que vous n’aurez pas.
Un point juridique mérite d’être connu. À la date de publication de cet article, la France n’a pas encore promulgué la loi qui transpose NIS2. Le projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité, dit loi Résilience, a été voté par le Sénat en mars 2025 et son examen en séance publique est inscrit à l’ordre du jour de l’Assemblée nationale en octobre 2026. Le calendrier complet est détaillé dans cet article sur l’entrée en vigueur de la directive NIS2 en France.
En attendant, le régime issu de NIS 1 reste applicable. La loi du 26 février 2018 et son décret d’application du 23 mai 2018 imposent déjà aux opérateurs de services essentiels (OSE) et aux fournisseurs de service numérique de déclarer leurs incidents à l’ANSSI. Les opérateurs d’importance vitale (OIV) y sont tenus de leur côté par le Code de la défense.
La future loi reprendra le schéma en 24 heures, 72 heures et un mois, puisqu’il s’agit du minimum imposé par la directive. Les modalités pratiques de déclaration seront, elles, précisées par décret.
L’ANSSI n’est pas toujours votre seul interlocuteur. Selon la nature de l’incident, d’autres signalements peuvent s’imposer.
| Destinataire | Dans quel cas | Délai |
|---|---|---|
| ANSSI (CERT-FR) | Tout incident important au sens de NIS2 | 24 heures, 72 heures et un mois |
| CNIL | Violation de données personnelles | 72 heures |
| Clients et utilisateurs | Incident susceptible de nuire au service que vous leur fournissez | Sans retard injustifié |
| ACPR ou AMF | Entités financières soumises à DORA | Délais propres à DORA |
| Police ou gendarmerie | Cyberattaque couverte par une assurance cyber | 72 heures pour déposer plainte |
- La CNIL : si l’incident touche des données personnelles, le RGPD vous impose de notifier la violation à la CNIL dans un délai de 72 heures. C’est une démarche à part, avec son propre téléservice, et prévenir l’ANSSI ne vous en dispense pas.
- Vos clients et utilisateurs : lorsque l’incident risque de dégrader le service que vous leur rendez, NIS2 demande de les en informer sans retard injustifié, et l’autorité peut vous y contraindre.
- Votre superviseur financier : les entités financières soumises à DORA suivent le régime de notification de ce règlement, qui prime sur celui de NIS2.
- Les forces de l’ordre : depuis la loi LOPMI de 2023, l’indemnisation par votre assurance cyber est conditionnée à un dépôt de plainte dans les 72 heures qui suivent la découverte de l’attaque. Rien à voir avec NIS2, mais ce délai tombe exactement au même moment.
Comment notifier un incident NIS2, étape par étape ?
La notification d’un incident NIS2 se déroule en sept étapes, entre le moment où l’équipe le détecte et la remise du rapport final.
- Notez le moment où vous en avez connaissance : consignez la date et l’heure exactes auxquelles l’incident est confirmé. C’est le point de départ des délais et la première chose que l’autorité vous demandera.
- Déterminez s’il est important : appliquez les deux critères de l’article 23 avec les éléments dont vous disposez. Dans le doute, notifiez. Une alerte précoce se corrige par la suite, un signalement tardif ne se rattrape pas.
- Contenez l’incident sans détruire les preuves : isolez les postes touchés, bloquez les comptes et coupez les accès, mais conservez les journaux. Vous en aurez besoin pour la notification comme pour le rapport final.
- Envoyez l’alerte précoce sous 24 heures : indiquez si vous soupçonnez un acte malveillant et si d’autres pays peuvent être touchés. N’attendez pas d’en savoir plus.
- Transmettez la notification sous 72 heures : ajoutez l’évaluation initiale de la gravité et de l’impact ainsi que les indicateurs de compromission. Distinguez clairement ce qui est établi de ce qui reste une hypothèse.
- Répondez au CSIRT et prévenez qui de droit : donnez suite aux demandes d’information, envoyez le rapport intermédiaire si on vous le réclame et signalez l’incident à la CNIL ou à vos clients lorsque c’est nécessaire.
- Remettez le rapport final sous un mois : documentez la cause, l’impact réel et les mesures appliquées. Profitez-en pour corriger les failles que l’incident a mises en évidence.
Rien de tout cela ne tient si vous improvisez le jour de l’incident. Quatre points gagnent à être réglés en amont.
- Des responsables et leurs suppléants : qui décide qu’un incident est important et qui envoie la notification, y compris la nuit, le week-end et pendant les congés.
- Un inventaire à jour : quels appareils, quels utilisateurs et quelles applications vous avez, et comment ils sont liés entre eux. Sans cela, impossible de mesurer le périmètre en 72 heures. Ce guide explique comment construire l’inventaire des actifs exigé par NIS2.
- Des modèles et des contacts à portée de main : les trames de chaque étape et les coordonnées du CERT-FR, rangées dans un endroit accessible même si vos systèmes sont à l’arrêt.
- Des exercices réguliers : tester le circuit est le seul moyen de savoir si vous tenez les délais. C’est aussi l’une des preuves examinées lors d’un audit NIS2.
Quelles sanctions en cas de notification tardive ?
Ne pas notifier un incident important, ou le faire hors délai, constitue un manquement à l’article 23. Il est passible des amendes les plus lourdes prévues par la directive.
| Type d’entité | Amende maximale |
|---|---|
| Entité essentielle | 10 millions d’euros ou 2 % du chiffre d’affaires annuel mondial, le montant le plus élevé étant retenu |
| Entité importante | 7 millions d’euros ou 1,4 % du chiffre d’affaires annuel mondial, le montant le plus élevé étant retenu |
Ce sont les plafonds fixés par la directive. Le projet de loi Résilience les reprend et confie le prononcé des sanctions à une commission dédiée, comme l’explique cet article sur les sanctions en cas de non-respect de la directive NIS2.
L’amende n’est pas la seule conséquence possible. L’autorité peut ordonner des audits, exiger que vous rendiez l’incident public et, pour les entités essentielles, faire interdire temporairement aux dirigeants responsables d’exercer leurs fonctions.
Comment Factorial IT vous aide-t-il à tenir les délais de notification ?
Autant commencer par ce qu’il ne fait pas. Factorial IT n’envoie pas la notification à l’ANSSI et ne décide pas à votre place si un incident est important. Cette partie repose sur votre procédure et sur les personnes qui l’appliquent.
Ce qu’il règle, en revanche, c’est le point sur lequel on perd le plus de temps durant les premières heures, à savoir identifier avec certitude les appareils, les personnes et les accès concernés. Comme la plateforme est connectée au logiciel RH, ces informations sont à jour sans que personne ait à les tenir à la main.
- Cerner le périmètre en quelques minutes : chaque ordinateur et chaque smartphone est rattaché à la personne qui l’utilise, avec ses applications et ses licences. Quand une alerte tombe sur un poste, vous savez à qui il appartient et à quoi il donne accès, sans devoir recouper plusieurs sources.
- Contenir l’incident à distance : vous pouvez verrouiller ou effacer à distance un appareil perdu, volé ou compromis, où qu’il se trouve, et stopper ainsi l’exposition pendant que le reste de l’équipe mène l’enquête.
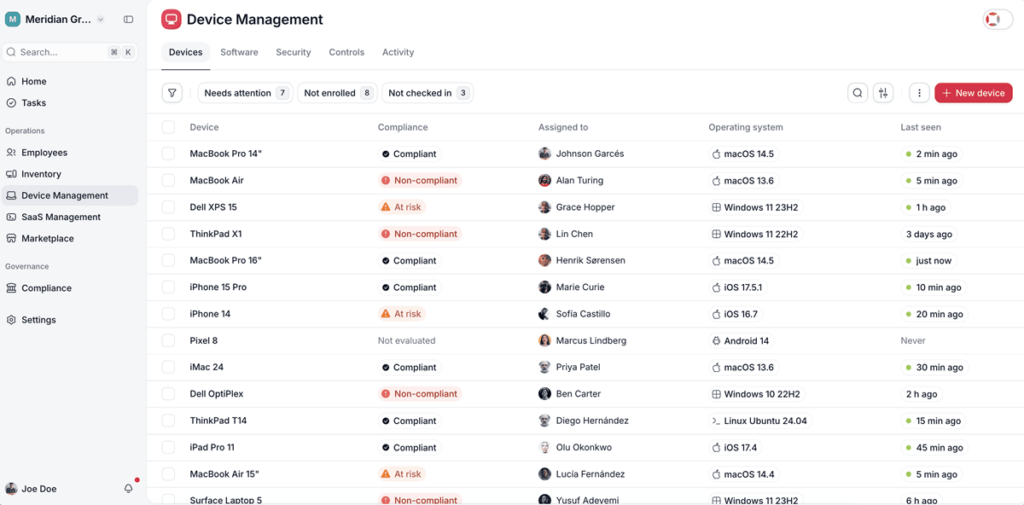
- Évaluer la gravité chiffres à l’appui : l’état du chiffrement, de l’antivirus, de la détection des menaces et des correctifs de chaque poste est visible d’un coup d’œil. C’est toute la différence entre affirmer qu’un ordinateur perdu était chiffré et devoir le supposer.
- Fermer les accès sans rien laisser traîner : si l’incident passe par un compte compromis ou par une personne qui a quitté l’entreprise, le retrait des appareils et des accès est tracé et daté.
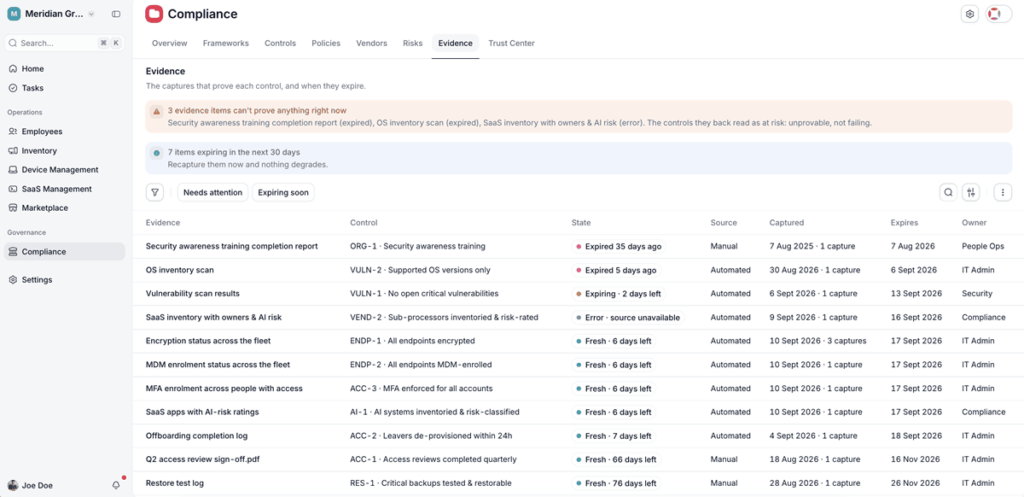
- Documenter le rapport final : l’historique des actions menées sur chaque appareil fait office de preuve des mesures d’atténuation appliquées.
Aucun outil ne remplace une procédure rodée, et selon la taille de votre entreprise, il vous faudra aussi de la supervision et une équipe de réponse à incident. Mais arriver aux échéances de 24 et de 72 heures avec les bonnes informations dépend en grande partie de la maîtrise que vous avez des appareils et des accès de vos collaborateurs.