Saviez-vous que le non-respect de la directive NIS2 peut entraîner des amendes s’élevant à plusieurs millions et de graves conséquences juridiques ? La directive (UE) 2022/2555 impose des obligations strictes en matière de cybersécurité aux entreprises et aux organismes en Europe, et établit un régime de sanctions clair pour ceux qui ne respectent pas ses exigences techniques, organisationnelles et de gouvernance.
Dans cet article, nous passons en revue les sanctions prévues, qui elles affectent et comment les éviter en se conformant correctement à la réglementation.
Quelles entreprises peuvent être sanctionnées pour non-respect de la NIS2 ?
Toutes les entreprises ne sont pas soumises aux mêmes obligations au titre de la NIS2, mais la directive établit clairement qui peut être sanctionné en cas de non-conformité. La réglementation s’applique aux entités qui exercent des fonctions critiques pour la société et l’économie européenne, classées en deux groupes principaux :
- Entités essentielles : elles incluent des secteurs tels que l’énergie, les transports, la santé, l’approvisionnement en eau potable et les services numériques critiques. Ces entreprises doivent respecter toutes les obligations en matière de cybersécurité et signaler tout incident important dans les délais légaux.
- Entités importantes : elles englobent les organisations qui, bien que n’étant pas critiques, offrent des services pertinents pour l’économie ou dépendent d’infrastructures essentielles. Leur non-respect peut également entraîner des sanctions, particulièrement s’il y a négligence dans la mise en œuvre des mesures de sécurité ou dans la gestion des risques.
Dans les deux cas, les sanctions peuvent s’appliquer aussi bien à l’organisation qu’à, dans certains cas, ses responsables, s’il est prouvé qu’il y a eu un manque de diligence ou de supervision. C’est pourquoi il est fondamental d’identifier dès le départ si votre entreprise entre dans l’un de ces groupes et de garantir le respect total des mesures exigées par la NIS2.
Quels sont les montants des sanctions de la directive NIS2 ?
Les montants des sanctions sont divisés en deux grands groupes selon le type d’entreprise et le niveau de criticité de son service. La réglementation européenne fixe des plafonds très élevés pour s’assurer que toutes les organisations prennent au sérieux la protection de leurs données.
Entités essentielles
Ce groupe couvre les secteurs les plus critiques pour la société tels que l’énergie, les transports ou la santé. Les entreprises classées comme essentielles s’exposent aux amendes les plus sévères si elles ne respectent pas leurs obligations de cybersécurité.
Les montants peuvent atteindre un maximum de 10 millions d’euros ou 2 % du chiffre d’affaires annuel mondial. Dans tous les cas, le montant le plus élevé pour l’organisation sera appliqué.
Entités importantes
Dans cette catégorie se trouvent des entreprises de secteurs tels que la gestion des déchets, les services postaux ou la fabrication de certains produits. Bien que le niveau d’exigence soit légèrement inférieur, les amendes restent considérables.
Les sanctions pour ces entités peuvent aller jusqu’à 7 millions d’euros ou 1,4 % du chiffre d’affaires annuel mondial. Comme pour les entités essentielles, le montant financier supérieur sera toujours retenu.
Responsabilité pénale et civile des dirigeants et administrateurs
Cette réglementation introduit un changement historique car la responsabilité légale ne repose plus uniquement sur l’entreprise en tant qu’entité juridique. Les hauts responsables et les membres des conseils d’administration peuvent être mis en cause à titre personnel s’ils manquent à leur devoir de supervision et de gestion des risques. Les autorités compétentes en France, sous l’impulsion des enquêtes de l’ANSSI, ont même le pouvoir de demander la suspension temporaire de fonctions des dirigeants en cas de négligence grave, jusqu’à ce que l’organisation corrige ses lacunes.
De plus, les dirigeants de l’entreprise sont tenus par la loi de suivre une formation spécifique en cybersécurité. L’objectif est de garantir que les décideurs stratégiques comprennent parfaitement les menaces numériques et ne puissent plaider l’ignorance face à une éventuelle sanction.
Quelles infractions peuvent entraîner des amendes et des sanctions NIS2 ?
La réglementation ne punit pas seulement l’absence totale de mesures de sécurité, mais aussi les erreurs partielles ou le manque de diligence dans la gestion quotidienne. Voici les cas de figure les plus courants pouvant entraîner l’ouverture d’une procédure de sanction par les autorités de contrôle (comme l’ANSSI en France) :
- Ne pas respecter les délais de notification en n’informant pas l’ANSSI d’un incident de sécurité important dans les 24 premières heures (alerte précoce) suivant sa détection.
- Manquer d’une analyse des risques à jour ou de plans de gestion et de reprise garantissant la continuité des services essentiels de l’organisation.
- Omettre la mise en œuvre de mesures techniques nécessaires pour protéger l’information, telles que le chiffrement des données ou des protocoles stricts de contrôle d’accès (par exemple, l’authentification multifacteur ou MFA).
- Négliger les exigences de gouvernance en n’impliquant pas le conseil d’administration et la direction générale dans la prise de décision sur les cyber-risques critiques.
- Entraver le travail des autorités par un manque de coopération ou en compliquant la réalisation d’inspections. Dans le cas de la France, cela inclut l’entrave aux audits de contrôle réalisés par l’ANSSI elle-même ou par des auditeurs externes agréés (connus sous le nom de prestataires PASSI).
- Présenter une documentation insuffisante empêchant de démontrer de manière claire et irréfutable au régulateur que l’entreprise respecte toutes les normes et politiques exigées par la loi.
📌 Découvrez quand la directive NIS2 entre en vigueur en France.
Conséquences légales supplémentaires au-delà des amendes
La sanction financière n’est que la pointe de l’iceberg car le non-respect de la réglementation peut déclencher une série de mesures réglementaires qui affectent directement la ligne de flottaison de l’entreprise. Voici quelques-unes des répercussions les plus graves auxquelles une organisation peut faire face :
- Suspension des licences d’exploitation dans des secteurs stratégiques comme l’énergie ou les transports, ce qui supposerait une cessation totale de l’activité commerciale jusqu’à la correction des erreurs. Les autorités peuvent retirer temporairement les certifications nécessaires pour opérer.
- Imposition de délais stricts pour corriger les lacunes, exécutés par le biais d’injonctions formelles (connues en droit administratif français sous le nom de mises en demeure), obligeant l’entreprise à agir sous la supervision directe et constante de l’ANSSI.
- Publication officielle de l’infraction commise, en appliquant la politique d’exposition publique (Name and Shame), avec le préjudice à la réputation qui en découle et la perte de confiance des clients, partenaires ou investisseurs clés.
- Interdiction temporaire de gérer pour les dirigeants et cadres qui n’auraient pas fait preuve de la diligence requise dans leurs fonctions de supervision et de gouvernance des cyber-risques.
- Poursuites pour rupture de contrat (responsabilité civile) intentées par des partenaires, clients ou fournisseurs de la chaîne d’approvisionnement qui auraient été lésés par le manque de sécurité de l’organisation.
📌 Découvrez la checklist de la directive NIS2 et évaluez si votre entreprise est prête.
Comment Factorial IT vous aide-t-il à éviter les sanctions liées à la NIS2 ?
Bien des sanctions liées à la NIS2 trouvent leur origine dans des mesures absentes ou dans des preuves que personne n’est en mesure de fournir. Factorial IT vous aide à repérer ces lacunes et à les combler avant qu’un contrôle de l’ANSSI ne les mette au jour.
Des mesures techniques incomplètes
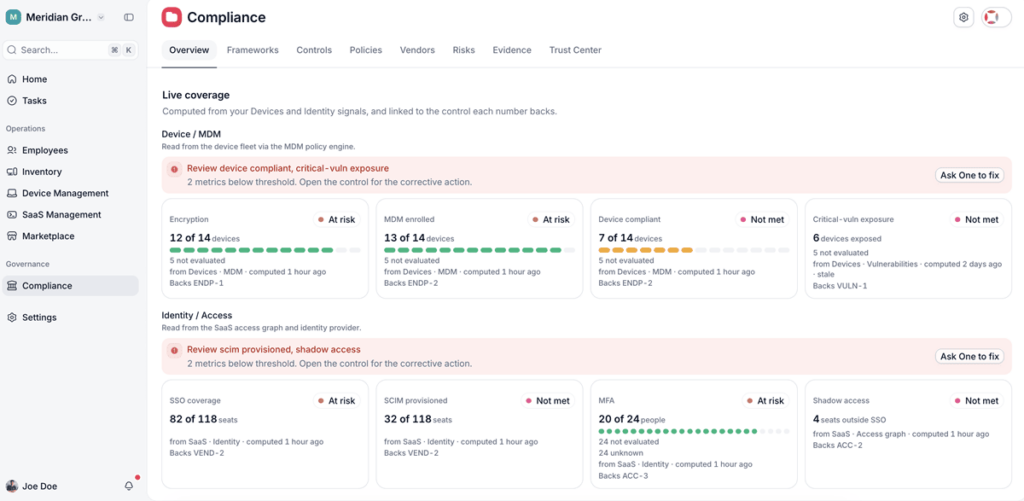
- L’état de chaque mesure en temps réel : chiffrement, enrôlement dans le MDM, conformité des appareils et exposition aux vulnérabilités critiques, avec une alerte dès qu’un indicateur passe sous le seuil fixé.
- Une correction guidée : chaque alerte renvoie vers le contrôle concerné et vers l’action précise à mener pour y remédier.
Des incidents détectés trop tard
- Des menaces détectées sur les postes de travail : l’EDR intégré repère les comportements suspects sur les appareils pour que vous puissiez réagir et notifier l’incident dans les délais.
- Un confinement immédiat : vous verrouillez ou effacez à distance un appareil compromis, et chaque action est consignée pour retracer le déroulé dans le rapport d’incident.
Des fournisseurs mal suivis
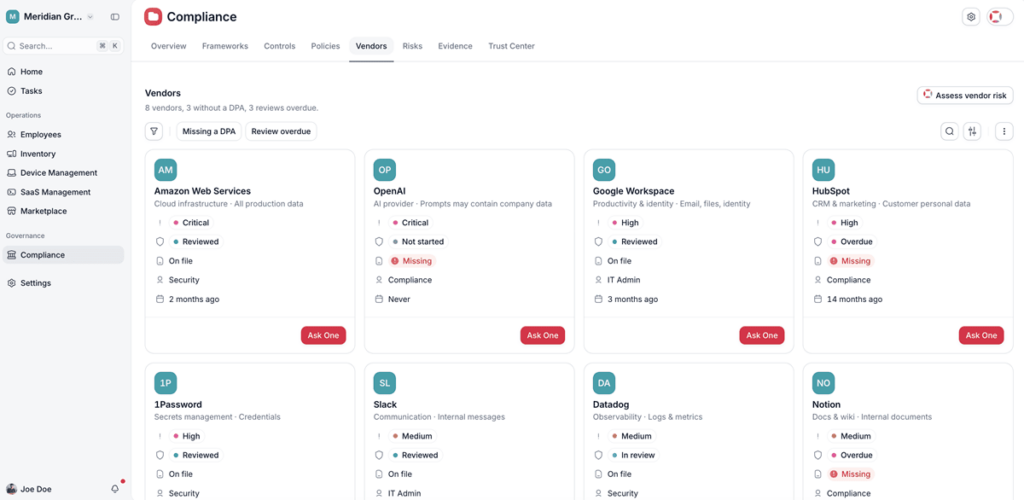
- Des revues à jour : chaque fournisseur apparaît avec son niveau de criticité, la date de sa dernière revue et la présence ou non d’un accord de traitement des données signé, avec une alerte lorsqu’une revue prend du retard.
Une documentation insuffisante
- Tout est prêt pour un contrôle : les contrôles, les politiques et les preuves sont rassemblés dans un dossier d’audit que vous pouvez remettre à l’autorité sans courir après les documents à la dernière minute.
Une sanction NIS2 tombe rarement du jour au lendemain. Repérer à temps ce qui manque reste le moyen le plus simple de l’éviter. Pour voir ce que Factorial IT couvre pour chaque mesure de la directive, découvrez comment Factorial IT aide à se conformer à la NIS2.