La directive NIS2 impose aux entités essentielles et importantes de gérer leurs risques de cybersécurité, et on ne peut pas gérer le risque d’un actif dont on ignore l’existence. L’inventaire ne figure pas comme une obligation à part entière, mais sans lui aucune des mesures prévues par NIS2 ne tient debout. Un serveur qui n’est pas répertorié ne reçoit pas de correctifs, un prestataire qui n’est pas cartographié n’est pas évalué et un ordinateur portable oublié n’apparaît nulle part dans l’analyse des risques.
Cet article revient sur le rôle que joue l’inventaire des actifs dans NIS2, sur ce que la réglementation attend en matière de gestion des actifs, sur les éléments et les données à recueillir, et sur la façon de le construire et de le tenir à jour sans reposer sur un travail manuel.
Qu’est-ce qu’un inventaire des actifs dans NIS2 ?
Un inventaire des actifs, c’est le registre complet et à jour de tous les éléments qui font tourner l’activité de votre organisation et qui, s’ils tombent en panne ou sont compromis, porteraient atteinte à sa sécurité ou à sa continuité. Chaque élément doit avoir un responsable désigné.
La directive NIS2 ne raisonne pas à partir d’une liste figée d’actifs. Sa logique est celle de la gestion des risques, si bien qu’un actif désigne tout ce dont la perte, l’indisponibilité ou l’altération mettrait en danger les réseaux et les systèmes d’information de l’entité. Cela couvre l’évident, comme les serveurs et les applications, mais aussi ce qui passe souvent à la trappe, comme les services cloud souscrits ou les prestataires ayant accès à vos systèmes.
NIS2 regarde avant tout la continuité. La question n’est pas seulement de savoir quelle information protéger, mais ce qui doit continuer à fonctionner pour que l’activité ne s’arrête pas.
Qu’exige NIS2 en matière de gestion des actifs ?
NIS2 ne prévoit pas de mesure spécifique intitulée inventaire des actifs, contrairement à d’autres cadres réglementaires. Ce qu’elle fait, c’est imposer la gestion des actifs parmi les mesures minimales de gestion des risques, et l’inventaire en est le premier pas incontournable.
Cette exigence figure à l’article 21, paragraphe 2, de la directive (UE) 2022/2555, qui énumère les mesures techniques et organisationnelles que doivent adopter les entités essentielles et importantes. Parmi elles, le point i) cite expressément la sécurité des ressources humaines, les politiques de contrôle d’accès et la gestion des actifs. On ne peut ni contrôler l’accès à un actif ni lui attribuer un responsable tant qu’il n’a pas été identifié.
L’inventaire ne se contente pas de satisfaire ce point, il soutient aussi le reste des mesures de l’article 21 :
- Analyse des risques : évaluer le risque suppose de savoir d’abord sur quels actifs il porte.
- Gestion des incidents : face à un incident, l’inventaire permet de circonscrire les systèmes touchés et d’agir vite.
- Continuité d’activité : impossible de rétablir un service sans connaître les actifs dont il dépend.
- Sécurité de la chaîne d’approvisionnement : les prestataires et les services externes sont eux aussi des actifs à répertorier et à surveiller.
- Gestion des vulnérabilités : on ne corrige et on ne met à jour que ce qui est inventorié.
C’est pourquoi, même si le texte ne le dit pas en ces termes, un inventaire incomplet ou obsolète laisse presque toutes les obligations de NIS2 en suspens.
Quels actifs faut-il inclure dans l’inventaire ?
L’erreur la plus courante consiste à réduire l’inventaire au matériel. NIS2 protège les réseaux et les systèmes d’information dans leur ensemble, l’inventaire doit donc englober tout ce qui fait tenir le service :
- Matériel : ordinateurs portables, postes fixes, téléphones mobiles, serveurs, équipements réseau et dispositifs de stockage.
- Logiciels et applications : systèmes d’exploitation, applications métier, outils internes et licences.
- Services cloud et SaaS : messagerie, CRM, stockage, plateformes de collaboration et tout service souscrit qui traite de l’information ou soutient une opération.
- Informations et données : bases de données, fichiers, sauvegardes et journaux, quel que soit l’endroit où ils se trouvent.
- Réseaux et infrastructure : connexions, segments de réseau, systèmes de contrôle et éléments de communication qui maintiennent les services en fonctionnement.
- Prestataires et chaîne d’approvisionnement : tiers ayant accès à vos systèmes ou dont dépend la fourniture du service, un point auquel NIS2 accorde une importance particulière.
- Personnes : salariés, collaborateurs et prestataires ayant accès aux actifs, dans la mesure où cet accès doit être contrôlé.
Les services cloud et les prestataires méritent une attention particulière. Ils sont une source fréquente de shadow IT, avec des outils souscrits par une équipe sans passer par le service informatique et qui n’arrivent jamais jusqu’à l’inventaire, et ils constituent aussi le canal par lequel NIS2 impose de surveiller la chaîne d’approvisionnement.
Quelles données faut-il enregistrer pour chaque actif ?
Se contenter d’enregistrer le nom de l’actif ne suffit ni pour gérer le risque ni pour répondre lors d’un contrôle. Chaque entrée doit rassembler les informations qui permettent d’identifier l’actif, de le localiser, de savoir qui en répond et quel rôle il joue dans le service :
- Identifiant unique : un code qui distingue l’actif sans ambiguïté.
- Description et type : ce qu’il est et à quelle catégorie il appartient.
- Propriétaire : la personne ou le rôle responsable de l’actif et des décisions relatives à sa protection.
- Emplacement ou environnement : où il se trouve physiquement ou dans quel environnement il réside, pour les actifs logiques.
- Service ou processus soutenu : à quelle opération essentielle ou importante il est rattaché, pour pouvoir mesurer l’impact en cas de défaillance.
- Niveau de criticité : dans quelle mesure son indisponibilité ou sa compromission affecterait la continuité du service.
- État : s’il est en service, en réparation, en stock ou retiré.
- Dates d’enregistrement et de dernière révision : depuis quand il est répertorié et quand il a été vérifié pour la dernière fois.
Comment réaliser l’inventaire des actifs étape par étape ?
Construire l’inventaire à partir de zéro se fait plus facilement par étapes qu’en essayant de tout recenser d’un coup. Ces cinq étapes structurent le travail.
1. Définir le périmètre et les entités concernées
Avant de dresser la moindre liste, déterminez si votre organisation est une entité essentielle ou importante, car c’est de là que dépendent le niveau d’exigence et de surveillance. Délimitez ensuite les activités, les processus et les sites qui entrent dans le périmètre réglementé. C’est cette frontière qui décide de ce qui est inventorié et de ce qui ne l’est pas.
Un périmètre mal défini se paie dans les deux sens. Trop étroit, il laisse des actifs critiques hors du registre. Trop large, il vous fait entretenir des informations inutiles qui ne créent que du travail. Mettez-le par écrit et servez-vous-en comme filtre chaque fois que vous hésitez.
2. Identifier et découvrir les actifs
C’est ici que l’inventaire se gagne ou se perd, car ce qui échappe à la détection aujourd’hui reste sans protection. L’erreur classique consiste à demander à chaque responsable ce qu’il possède et à tenir sa réponse pour acquise. Le shadow IT, le serveur hérité ou l’ordinateur portable oublié au fond d’un tiroir ne figurent pas sur cette liste, et ce sont précisément eux qui ouvrent la voie à un incident.
Pour ne rien laisser de côté, combinez la découverte automatique avec le croisement des sources qui existent déjà dans l’entreprise :
- Outils de découverte : ils scannent le réseau et détectent en temps réel les appareils et les logiciels connectés.
- Registres d’achats et contrats : pour repérer le matériel et les licences que plus personne n’utilise mais qui restent actifs.
- Factures SaaS et de fournisseurs cloud : la meilleure piste pour débusquer les applications souscrites hors du radar de l’informatique.
- Arrivées et départs côté RH : ils révèlent à qui chaque équipement a été attribué et quels accès restent ouverts.
Le scan automatique fait le gros du travail, mais c’est le croisement avec ces autres sources qui met au jour ce qu’aucun outil ne voit à lui seul, comme un prestataire qui accède à vos systèmes sans avoir le moindre appareil dans votre réseau.
3. Attribuer un propriétaire à chaque actif
Le propriétaire d’un actif n’est pas celui qui l’utilise, mais celui qui répond de sa protection. L’ordinateur portable est utilisé par un commercial, mais c’est un rôle précis qui répond de son chiffrement comme de son retrait, et c’est ce rôle qu’il faut enregistrer.
Attribuez la propriété à un poste, pas à une personne. Si vous la rattachez à un nom, le jour où cette personne part, vous vous retrouvez avec un actif orphelin. Rattachée à un rôle, la propriété survit aux départs. Et comme NIS2 fait peser la responsabilité finale sur la direction, cette colonne est celle qui relie chaque actif à qui rend des comptes tout en haut.
4. Classer les actifs selon leur criticité
Tous les actifs ne pèsent pas le même poids, et les traiter de la même façon est le moyen le plus rapide de gaspiller des ressources. NIS2 n’impose pas d’échelle précise, mais elle attend de vous que vous sachiez prioriser selon l’impact sur la continuité de l’activité. Une échelle à trois niveaux suffit généralement :
- Critique : sa panne interrompt une opération essentielle ou importante.
- Moyen : sa défaillance gêne l’activité, mais il existe une solution de repli ou une marge de réaction.
- Faible : son indisponibilité n’affecte guère le quotidien.
La nuance que presque tout le monde néglige, c’est la dépendance. Un actif peut sembler mineur pris isolément et se révéler critique parce que d’autres reposent sur lui, comme un serveur d’identité dont dépend l’accès à tout le reste. Classez en regardant non seulement ce que fait l’actif, mais ce qui tombe avec lui.
5. Tenir l’inventaire à jour
Un inventaire impeccable le jour de sa création perd vite toute valeur si personne ne le fait vivre. Il faut une périodicité de révision et, surtout, un processus qui répercute les entrées, les sorties et les changements de propriétaire dès qu’ils surviennent, et non des mois plus tard.
La voie la plus fiable consiste à relier l’inventaire aux arrivées et aux départs du personnel. Ainsi, quand quelqu’un rejoint l’entreprise, son équipement est enregistré dès le premier jour, et quand quelqu’un s’en va, son actif est signalé pour restitution sans que personne ait à y penser. C’est cet ancrage dans la réalité qui distingue un inventaire utile d’une photo périmée.
Comment construire et tenir l’inventaire à jour avec Factorial IT ?
Factorial IT s’attaque à la racine du problème de l’inventaire, à savoir l’écart entre ce qui est documenté et ce qui est réellement utilisé. Au lieu de tenir un tableur à la main, la plateforme découvre et catalogue automatiquement les appareils et les logiciels de l’organisation, et maintient un inventaire en temps réel de chaque actif.
Chaque élément du catalogue réunit les informations dont vous avez besoin pour gérer le risque et prouver votre conformité :
- Propriétaire, état et coût : qui répond de chaque appareil, dans quelle situation il se trouve et combien il coûte, le tout accessible en quelques secondes.
- Traçabilité des entrées et des sorties : chaque changement est enregistré, si bien que l’historique reflète l’évolution réelle du parc.
- Cycle de vie complet : de l’arrivée de l’équipement jusqu’à son retrait maîtrisé, sans actifs hors support qui passent sous les radars.
- Preuves exportables : rapports et registres qui se génèrent tout seuls et servent de preuve lors d’un audit ou d’un contrôle.
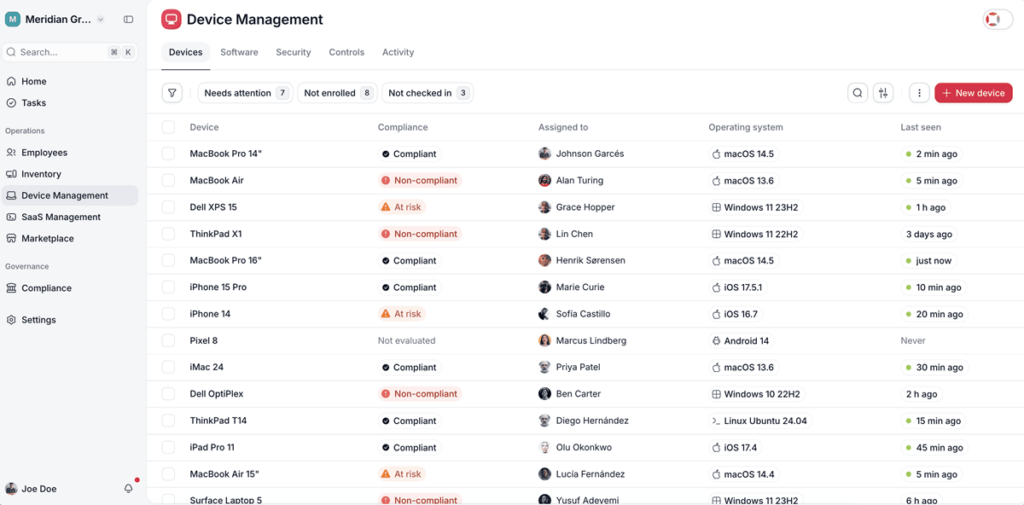
La vraie différence tient à la connexion avec le logiciel RH. En reliant l’inventaire aux arrivées et aux départs du personnel, celui qui rejoint l’entreprise reçoit son équipement enregistré dès le premier jour, et celui qui part laisse un actif signalé pour restitution sans aucune étape manuelle. C’est ce lien qui garde l’inventaire synchronisé avec la réalité, précisément là où la plupart des inventaires flanchent au moment de rendre des comptes.
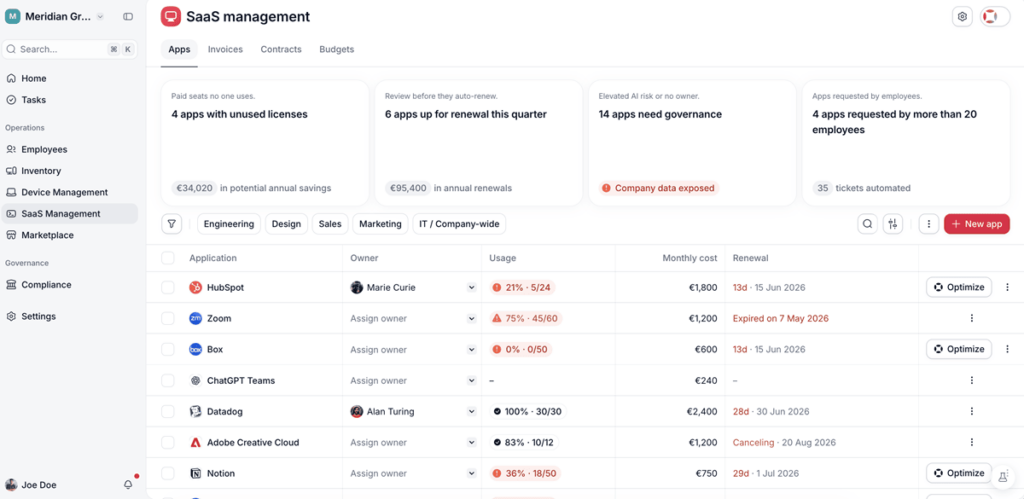
Il vaut mieux être clair sur le périmètre. Factorial IT couvre l’inventaire et le cycle de vie des actifs informatiques, ce qui représente une pièce du puzzle NIS2 et non l’ensemble. La gestion des risques, la notification des incidents ou la sécurité de la chaîne d’approvisionnement demandent d’autres briques. Pour approfondir le sujet, vous pouvez lire notre article sur la façon dont Factorial IT aide à se conformer à NIS2.