Les preuves sont ce qui permet à un auditeur de vérifier que votre système de management de la sécurité fonctionne vraiment. Sans elles, une politique approuvée ou une mesure bien conçue ne pèsent rien pour la certification.
Le problème, c’est qu’elles sont souvent éparpillées entre plusieurs outils, dossiers et boîtes mail, et les rassembler à la dernière minute fait partie des tâches les plus chronophages de tout audit ISO 27001.
Dans cet article, vous verrez quelles preuves demande l’auditeur, comment il distingue une preuve recevable d’une preuve qui ne l’est pas, la liste complète par exigence et par mesure de l’Annexe A, et les étapes pour les avoir prêtes le jour J.
Que sont les preuves dans l’ISO 27001 ?
Une preuve, c’est toute information vérifiable qui démontre que votre système de management de la sécurité de l’information (SMSI) fonctionne comme vous l’avez décrit. Si votre politique indique que les ordinateurs portables sont chiffrés, la preuve, c’est le rapport qui montre quels postes sont chiffrés et depuis quand.
La norme parle d’informations documentées et en distingue deux types.
- Les informations à tenir à jour. Ce sont les documents qui décrivent le fonctionnement du système, comme la politique de sécurité, le périmètre ou les procédures. On les actualise dès que quelque chose change.
- Les informations à conserver. Ce sont les enregistrements qui prouvent ce qui s’est passé, comme un rapport d’audit interne, un ticket de départ ou un journal des accès. On ne les modifie pas, on les archive.
Les documents prouvent que vous avez conçu le système. Les enregistrements prouvent que vous l’appliquez. L’auditeur a besoin des deux, et c’est généralement du côté des enregistrements que les trous apparaissent.
Si vous êtes arrivé ici en cherchant la mesure 5.28 de l’Annexe A, mieux vaut lever tout de suite l’ambiguïté. Cette mesure, intitulée « Collecte des preuves », porte sur un sujet bien plus précis. Elle impose une procédure pour identifier, recueillir et préserver les preuves après un incident de sécurité, afin qu’elles soient recevables dans une procédure disciplinaire ou judiciaire. C’est une exigence propre à la gestion des incidents, à ne pas confondre avec les preuves que l’auditeur examine pour vous certifier.
Quels types de preuves l’auditeur examine-t-il ?
L’audit de certification se déroule en deux étapes. Lors de l’étape 1, l’auditeur passe en revue la documentation du SMSI et vérifie que vous êtes prêt. Lors de l’étape 2, il s’assure que ce qui est écrit est bien appliqué au quotidien. Pour cela, il croise quatre types de preuves.
| Type de preuve | En quoi elle consiste | Exemple |
|---|---|---|
| Documentaire | Politiques, procédures, comptes rendus et plans approuvés | Politique de contrôle d’accès signée par la direction |
| Enregistrements techniques | Exports, journaux et rapports générés par les systèmes | Rapport des correctifs en attente par appareil |
| Entretiens | Questions posées aux responsables de chaque processus | Demander à l’équipe IT ce qu’elle fait quand quelqu’un quitte l’entreprise |
| Observation | Constat direct de la manière dont une mesure est appliquée | Demander à voir à l’écran la configuration du verrouillage d’un poste |
L’auditeur ne vérifie pas tout, il procède par échantillonnage. Il choisit trois départs du dernier trimestre, cinq ordinateurs au hasard ou un incident précis, et remonte le fil du début à la fin. Il suffit qu’un seul échantillon ne corresponde pas à ce que dit la politique pour qu’il relève un écart.
Autrement dit, il ne suffit pas que la preuve existe. Pour que l’auditeur l’accepte, elle doit remplir plusieurs conditions.
- Datée. Une capture d’écran sans date ne prouve pas que la mesure fonctionnait pendant la période auditée.
- Dans le périmètre. Elle doit porter sur les systèmes, les sites et les processus inclus dans le SMSI.
- Traçable. On doit pouvoir savoir qui l’a produite, qui a validé l’action et à quelle mesure elle se rattache.
- Cohérente avec la politique. Si la politique prévoit une revue des accès chaque trimestre, l’auditeur s’attendra à en trouver quatre par an.
- Authentique. Produite au moment des faits et jamais retouchée. Un enregistrement fabriqué après coup est pire que pas d’enregistrement du tout.
Liste des preuves ISO 27001
La liste se divise en deux blocs. Les preuves du SMSI répondent aux chapitres 4 à 10 de la norme et sont obligatoires pour toutes les entreprises. Les preuves des mesures de l’Annexe A dépendent des mesures que vous avez déclarées applicables dans votre déclaration d’applicabilité.
1. Les preuves du SMSI
Ce sont celles qui démontrent que le système de management existe, qu’il a un responsable et qu’il est régulièrement revu. Aucun outil technique ne les produit à votre place, d’où l’intérêt de savoir dès le départ où elles se trouvent.
| Exigence | Ce qu’elle démontre | Preuve habituelle |
|---|---|---|
| 4.3 Périmètre | Ce que couvre le SMSI et ce qui en est exclu | Document de périmètre approuvé, avec les sites, processus, systèmes et interfaces |
| 5.2 Politique | L’engagement de la direction | Politique de sécurité de l’information signée et communiquée aux collaborateurs |
| 5.3 Rôles | Qui est responsable de quoi | Organigramme sécurité ou matrice des responsabilités |
| 6.1.2 Appréciation des risques | La façon dont vous identifiez et évaluez les risques | Méthodologie documentée et résultats de la dernière appréciation des risques |
| 6.1.3 Traitement des risques | Ce que vous décidez de faire pour chaque risque | Plan de traitement, déclaration d’applicabilité et acceptation des risques résiduels par leurs propriétaires |
| 6.2 Objectifs | Ce que vous voulez atteindre et comment vous le mesurez | Objectifs de sécurité avec responsable, échéance et indicateur |
| 7.2 Compétences | Que les personnes clés ont les compétences requises | Certificats, attestations de formation et fiches de poste |
| 7.3 Sensibilisation | Que les collaborateurs connaissent la politique | Feuilles d’émargement et résultats des formations |
| 8.1 Maîtrise opérationnelle | Que les processus sont exécutés comme prévu | Registres des changements, tickets et plans d’action |
| 9.1 Surveillance et mesure | Que vous mesurez la performance du SMSI | Tableau de bord des indicateurs avec les résultats par période |
| 9.2 Audit interne | Que vous contrôlez le système avant tout le monde | Programme d’audit, rapport du dernier audit interne et constats |
| 9.3 Revue de direction | Que la direction pilote le système | Compte rendu de la dernière revue avec les décisions prises et les actions décidées |
| 10.2 Non-conformités | Que vous corrigez ce qui ne va pas | Registre des non-conformités avec analyse des causes, action corrective et vérification de son efficacité |
La revue de direction et l’audit interne sont les deux preuves les plus souvent oubliées lors d’une première certification. Toutes deux doivent avoir eu lieu avant l’étape 2, en laissant assez de temps pour traiter les constats.
2. Les preuves des mesures de l’Annexe A
L’Annexe A de l’ISO/IEC 27001:2022 regroupe 93 mesures réparties en quatre thèmes. Elles ne s’appliquent pas toutes à toutes les entreprises, mais chaque mesure que vous déclarez applicable doit s’appuyer sur au moins une preuve de son fonctionnement. Voici celles que l’on retrouve le plus souvent en audit.
Mesures organisationnelles
| Mesure | Preuve généralement demandée par l’auditeur |
|---|---|
| 5.9 Inventaire des actifs | Inventaire à jour avec un propriétaire attribué à chaque actif et la date de la dernière revue |
| 5.10 Utilisation correcte des actifs | Règles d’utilisation acceptable et trace de leur acceptation par les collaborateurs |
| 5.11 Restitution des actifs | Registre de restitution du matériel lors des derniers départs |
| 5.15 à 5.18 Contrôle d’accès | Politique d’accès, demandes approuvées, revues périodiques des droits et retrait des accès lors des départs |
| 5.19 à 5.22 Fournisseurs | Registre des fournisseurs critiques, clauses de sécurité dans les contrats et évaluations périodiques |
| 5.23 Services cloud | Liste des services cloud utilisés, responsable de chacun et critères de sélection |
| 5.24 à 5.27 Incidents | Procédure de gestion des incidents, registre des incidents avec leur chronologie et retours d’expérience |
| 5.29 et 5.30 Continuité | Plan de continuité et compte rendu du dernier test réalisé |
Mesures liées aux personnes
| Mesure | Preuve généralement demandée par l’auditeur |
|---|---|
| 6.1 Sélection des candidats | Procédure de vérification à l’embauche et traces de son application |
| 6.2 Conditions d’emploi | Contrats ou avenants signés comportant des obligations de sécurité et de confidentialité |
| 6.3 Sensibilisation et formation | Plan de formation, participation et résultats par collaborateur |
| 6.5 Responsabilités après le départ | Checklist d’offboarding complétée pour les départs récents |
| 6.7 Travail à distance | Politique de télétravail et configuration de sécurité des postes utilisés à distance |
Mesures physiques
| Mesure | Preuve généralement demandée par l’auditeur |
|---|---|
| 7.1 et 7.2 Périmètre et accès physiques | Registre des entrées dans les bureaux ou les zones à accès restreint |
| 7.9 Actifs hors des locaux | Liste des équipements utilisés hors des bureaux et mesures appliquées, comme le chiffrement ou le verrouillage à distance |
| 7.10 Supports de stockage | Politique d’utilisation des supports amovibles et sa mise en œuvre technique |
| 7.14 Élimination ou recyclage du matériel | Trace de l’effacement sécurisé ou certificat de destruction du matériel mis au rebut |
Mesures technologiques
| Mesure | Preuve généralement demandée par l’auditeur |
|---|---|
| 8.1 Terminaux des utilisateurs | État de conformité de chaque appareil aux politiques de sécurité, comme le verrouillage de l’écran, le mot de passe ou la version du système d’exploitation |
| 8.2 Droits d’accès privilégiés | Liste des comptes administrateurs et justification de chacun |
| 8.5 Authentification sécurisée | Configuration de l’authentification multifacteur et systèmes sur lesquels elle est active |
| 8.7 Protection contre les logiciels malveillants | Couverture de l’antimalware ou de l’EDR par appareil et journal des alertes |
| 8.8 Vulnérabilités techniques | Rapport des correctifs appliqués et en attente, avec les dates |
| 8.9 Gestion de la configuration | Configurations de référence approuvées et vérification de leur respect sur les postes |
| 8.10 Suppression des informations | Traces de l’effacement des données sur les postes retirés ou réattribués |
| 8.13 Sauvegarde des informations | Politique de sauvegarde, journal d’exécution et test de restauration |
| 8.15 Journalisation | Journaux des systèmes critiques et durée de conservation |
| 8.24 Utilisation de la cryptographie | État du chiffrement des disques par appareil et gestion des clés de récupération |
| 8.32 Gestion des changements | Registre des changements avec évaluation, approbation et tests |
Si vous voulez revoir le contenu de chaque thème avant de construire votre propre liste, l’article consacré aux domaines de l’ISO 27001 les détaille un par un.
Comment rassembler les preuves pour l’audit ?
Les entreprises qui passent l’audit sans mauvaise surprise ont un point commun. Elles décident quelle preuve correspond à chaque mesure bien avant que l’auditeur ne la réclame. Voici les étapes pour y parvenir.
1. Partez de la déclaration d’applicabilité
La déclaration d’applicabilité (SoA) liste les mesures de l’Annexe A que vous avez choisi d’appliquer, avec la justification de chaque choix. C’est le meilleur point de départ, puisqu’elle vous dit précisément ce que vous aurez à démontrer.
Reprenez la SoA mesure par mesure et notez en face la preuve qui en démontre le fonctionnement. Si une mesure applicable n’a aucune preuve associée, vous tenez votre premier trou. Et si vous déclarez une mesure comme mise en œuvre sans rien pouvoir montrer pour l’étayer, l’auditeur s’en apercevra à l’étape 2.
2. Attribuez un responsable et une fréquence à chaque preuve
Une preuve sans responsable finit toujours par ne plus être mise à jour. Chaque preuve a besoin d’une personne qui la produit et d’une autre qui la vérifie, ainsi que d’une fréquence conforme à ce que prévoit votre politique.
Certaines preuves se produisent une fois par an, comme la revue de direction. D’autres évoluent chaque semaine, comme l’état des correctifs. Réunir ces informations dans une cartographie des preuves vous permet de voir d’un coup d’œil ce qui est couvert et ce qui ne l’est pas. Elle peut être aussi simple que celle-ci.
| Mesure | Preuve | Source | Responsable | Fréquence |
|---|---|---|---|---|
| 5.9 | Inventaire des actifs avec propriétaire | Outil de gestion des actifs | Responsable IT | En continu, revue trimestrielle |
| 5.18 | Revue des droits d’accès | Annuaire et applications SaaS | Responsables de service | Trimestrielle |
| 8.8 | Rapport des correctifs | MDM | Responsable IT | Mensuelle |
| 9.3 | Compte rendu de la revue de direction | Document interne | RSSI | Annuelle |
3. Centralisez et automatisez les preuves
Quand les preuves sont dispersées entre la messagerie, des dossiers personnels et plusieurs outils, les retrouver prend des heures. Et si la seule personne qui sait où tout se trouve est absente le jour de l’audit, les choses se compliquent sérieusement.
Stockez-les dans un référentiel unique, avec un dossier par exigence ou par mesure et la date dans le nom de chaque fichier. Limitez l’accès aux seules personnes qui en ont besoin, car beaucoup contiennent des informations sensibles.
Pour les preuves techniques, comme l’inventaire des actifs, le chiffrement des postes ou les correctifs, l’idéal est qu’elles sortent directement de vos outils de gestion des appareils. Un export manuel est périmé en quelques semaines, alors qu’un rapport automatique reflète toujours la situation réelle et porte sa date. Si vous n’avez pas encore d’outil, notre comparatif des meilleurs logiciels pour se conformer à l’ISO 27001 vous aidera à choisir.
4. Faites un audit à blanc sur des cas réels
Avant l’étape 2, mettez-vous à la place de l’auditeur. Prenez une arrivée récente, un départ du dernier trimestre et un ordinateur au hasard, et vérifiez que vous pouvez reconstituer toute la chaîne pour chacun d’eux.
Pour un départ, par exemple, vous devez pouvoir présenter la notification des RH, le retrait des accès, la restitution du matériel et l’effacement des données, le tout daté. Si l’une de ces étapes manque ou ne colle pas avec ce que dit la politique, mieux vaut le découvrir maintenant. Ce que vous ne trouvez pas, l’auditeur ne le trouvera pas non plus.
5. Entretenez les preuves entre deux audits
La certification est valable trois ans, avec un audit de surveillance chaque année et un audit de renouvellement en fin de cycle. L’auditeur examinera des preuves couvrant toute la période écoulée depuis sa dernière visite, et pas seulement le mois précédent.
Si les preuves ne sont produites qu’à l’approche de l’audit, chaque surveillance redevient une course contre la montre. Celles qui se produisent en continu, avec des responsables et des fréquences bien définis, règlent ce problème et font vivre le système le reste de l’année.
Les erreurs les plus fréquentes avec les preuves
La plupart des non-conformités relevées en audit n’ont pas grand-chose à voir avec des mesures inexistantes. Elles viennent le plus souvent de mesures qui existent bel et bien, mais qu’on ne sait pas démontrer. Voici les erreurs que l’on croise le plus souvent.
- Des captures d’écran sans contexte. Une image affichant « chiffrement activé » ne dit ni sur quel poste, ni à quelle date, ni si le reste du parc est concerné. Les captures peuvent compléter un dossier, mais elles suffisent rarement à elles seules.
- Des preuves fabriquées à la dernière minute. Un compte rendu de revue rédigé la semaine qui précède l’audit ou un registre rempli avec des dates antérieures se repèrent facilement. Et ils entament la crédibilité de tout le reste du système.
- Une politique qui dit une chose et une pratique qui en fait une autre. Si la politique prévoit des revues d’accès trimestrielles et qu’il n’y en a qu’une par an, l’auditeur relèvera une non-conformité, même si la revue est bien faite. Mieux vaut caler la politique sur une fréquence réaliste que ne pas la respecter.
- Des preuves éparpillées. Des validations noyées dans les e-mails, des exports sur l’ordinateur d’un collaborateur et des tickets répartis dans trois outils différents. Quand la personne qui savait où tout se trouvait part en congés ou quitte l’entreprise, les preuves disparaissent avec elle.
- Des actifs absents de l’inventaire. Un ordinateur que personne n’a enregistré ou une application SaaS souscrite par un service sans passer par l’IT. Si l’actif ne figure pas dans l’inventaire des actifs, aucune mesure ne s’y applique, et l’auditeur finit généralement par le repérer en recoupant les données.
- Des départs mal bouclés. Le compte principal est bien désactivé, mais l’accès à un outil SaaS reste ouvert ou l’ordinateur n’a jamais été rendu. Les départs font partie des tout premiers échantillons demandés par l’auditeur, parce qu’ils montrent très vite si les processus RH et IT communiquent.
Comment Factorial IT vous aide avec les preuves ISO 27001 ?
Une bonne partie des preuves de l’Annexe A sont techniques. Elles décrivent l’état des appareils, des accès et des actifs de l’entreprise à un instant donné. Les collecter à la main oblige à exporter les données de plusieurs outils, à les recouper et à tout recommencer avant chaque audit.
Factorial IT produit ces preuves en continu à partir de la gestion quotidienne du parc, et chaque rapport porte sa date.
- Un inventaire des actifs toujours à jour (5.9). Les appareils sont enregistrés automatiquement avec leur propriétaire, sur des parcs mixtes macOS, Windows, Linux, iOS et Android. L’inventaire se télécharge avec sa date et son taux de couverture.
- L’état de sécurité de chaque appareil (8.1, 8.9 et 8.24). Les politiques de sécurité sont appliquées depuis le MDM, et l’état de conformité de chaque poste, chiffrement du disque compris, est enregistré.
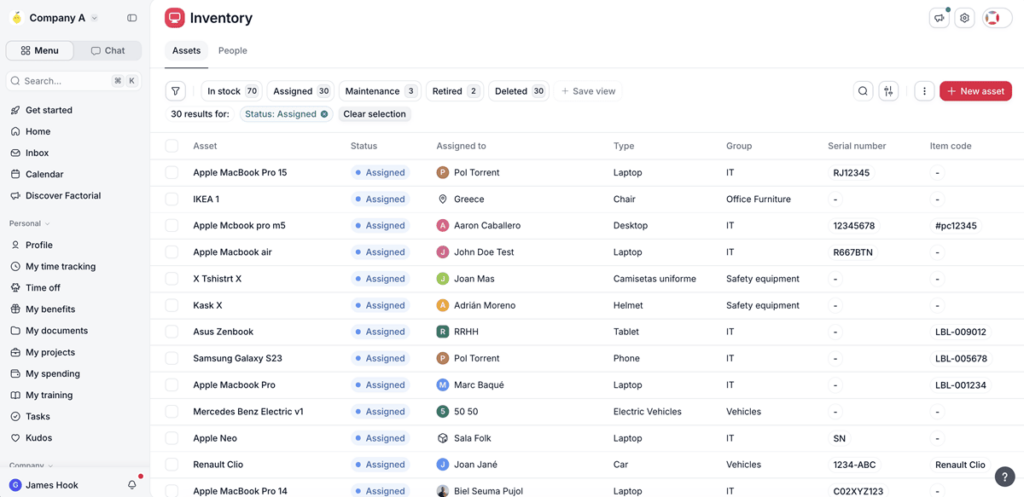
- Correctifs et vulnérabilités (8.8). Une vue claire sur les mises à jour appliquées et en attente par appareil, avec leur historique.
- Protection contre les logiciels malveillants (8.7). L’EDR intégré affiche la couverture poste par poste ainsi que le journal des alertes et des réponses apportées.
- Des départs reliés aux RH (5.11, 6.5 et 7.14). Comme Factorial IT est synchronisé avec les arrivées et les départs gérés dans Factorial, chaque départ déclenche le retrait des accès, la restitution du matériel et l’effacement à distance. Le délai entre le départ enregistré par les RH et la coupure du dernier accès est tracé, et c’est précisément l’échantillon que l’auditeur a l’habitude de demander.
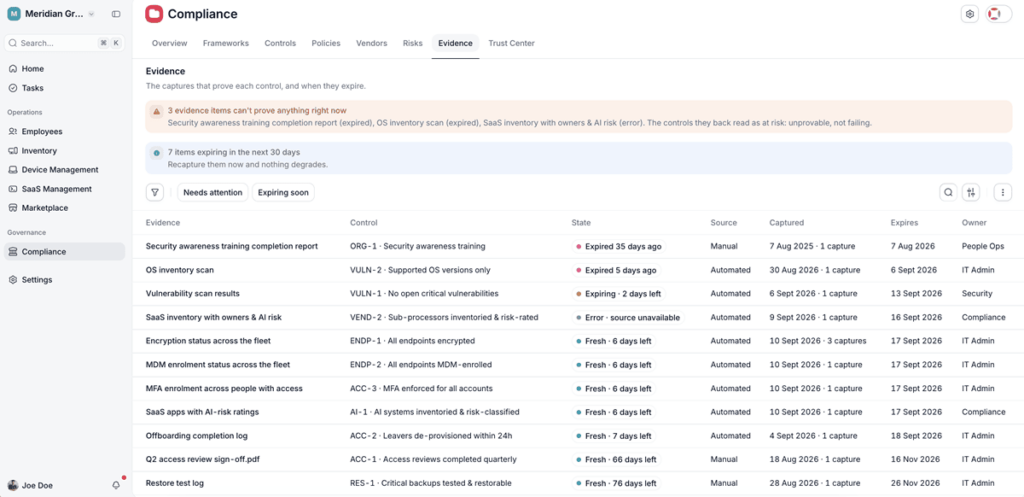
- Applications SaaS et accès (5.15 et 5.23). Une vue sur les applications utilisées, sur qui a accès à chacune et sur les outils adoptés sans passer par l’IT.
- Module Compliance. Il regroupe l’état de ces mesures en un seul endroit, pour que préparer l’audit revienne à vérifier et télécharger plutôt qu’à chercher.
Soyons clairs sur la limite. Factorial IT intervient sur la couche technique de la conformité. Les preuves du SMSI, comme l’appréciation des risques, la déclaration d’applicabilité, l’audit interne ou la revue de direction, dépendent de votre équipe et de votre processus de management. Aucun outil ne peut les remplacer.
Pour couvrir cette partie, Factorial propose un accompagnement à la certification ISO 27001 de bout en bout avec des partenaires spécialisés, du diagnostic jusqu’à l’audit. Et si vous voulez voir, mesure par mesure, quelle preuve produit la plateforme, tout est détaillé dans notre article sur la manière dont Factorial IT aide à se conformer à l’ISO 27001.