De nombreuses entreprises partent du principe que mettre en place le Système de Management de la Sécurité de l’Information constitue la partie difficile de l’ISO 27001, et que la certification se résume à de la paperasse. La surprise arrive avec l’audit. L’organisme certificateur n’évalue ni vos bonnes intentions ni la qualité de rédaction de vos politiques : il vérifie si vous pouvez démontrer, preuves réelles à l’appui, que votre SMSI fonctionne exactement comme le décrit le papier.
Dans cet article, nous vous expliquons comment se déroule le processus de certification ISO 27001 du début à la fin, des prérequis jusqu’à la manière de conserver le certificat une fois obtenu.
Que signifie être certifié ISO 27001 ?
Être certifié ISO 27001 signifie qu’un organisme de certification accrédité a audité votre système de management de la sécurité de l’information (SMSI) et confirmé qu’il répond aux exigences de la norme. Mettre en œuvre la norme et se faire certifier ne reviennent pas au même. La mise en œuvre, c’est le travail interne qui consiste à concevoir des politiques, à évaluer les risques et à appliquer des mesures, un projet qui peut prendre des mois et que nous détaillons pas à pas dans le guide sur comment mettre en œuvre la norme ISO 27001. La certification, elle, est la reconnaissance externe qui valide ce travail.
Le certificat est délivré par un organisme indépendant, jamais par l’ISO elle-même, et il est valable trois ans, sous réserve d’audits de surveillance. Sans ce label, aussi solide que soit votre SMSI, vous ne pouvez pas attester auprès de vos clients, de vos partenaires ou des administrations que vous respectez la norme.
Le certificat est délivré par un organisme indépendant, jamais par l’ISO elle-même, et reste valable trois ans, sous réserve d’audits de surveillance. Sans ce label, aussi solide que soit votre SMSI, vous ne pouvez pas prouver à vos clients, partenaires ou administrations que vous respectez la norme.
Les prérequis avant de demander la certification
Avant de contacter un organisme certificateur, votre organisation doit remplir un certain nombre de conditions minimales. Demander l’audit sans les respecter se traduit généralement par des non-conformités qui retardent l’ensemble du processus.
- Un SMSI en place et opérationnel : rédiger les politiques ne suffit pas, le système doit fonctionner au quotidien, avec des preuves à l’appui.
- Déclaration d’Applicabilité (SoA) et Plan de Traitement des Risques : ce sont les premiers documents que l’auditeur examine. Ils doivent indiquer les mesures de l’Annexe A que vous appliquez et pour quelles raisons.
- Un audit interne préalable : la norme exige que vous ayez examiné votre propre SMSI avant qu’un auditeur externe ne le fasse.
- Une revue de direction : la direction doit avoir évalué formellement les performances du SMSI et l’avoir consigné par écrit.
- Un historique minimal de preuves : la plupart des organismes recommandent au moins trois mois d’enregistrements (accès, incidents, formations) pour pouvoir auditer le système en conditions réelles et pas seulement sur le papier.
Comment choisir un organisme certificateur ?
Toutes les entreprises ne peuvent pas délivrer un certificat ISO 27001 valable. L’organisme certificateur doit être accrédité par un organisme national d’accréditation — en France, le COFRAC — ou par son équivalent dans d’autres pays, dans le cadre de la reconnaissance mutuelle de l’IAF. Un certificat délivré par un organisme non accrédité n’a aucune valeur auprès des clients ni des administrations.
Au-delà de l’accréditation, mieux vaut comparer plusieurs critères avant de signer avec un organisme.
- Une expérience dans votre secteur : un auditeur qui connaît les risques propres à votre activité interprète mieux votre périmètre et vos mesures de sécurité.
- Une reconnaissance internationale : si vous travaillez avec des clients hors de France, vérifiez que le certificat est reconnu sur ces marchés.
- De la transparence sur les tarifs : demandez le détail des différentes phases d’audit, et pas seulement un prix global, pour éviter les mauvaises surprises lors du suivi annuel.
- Les délais de disponibilité : les organismes les plus sollicités peuvent mettre plusieurs semaines à affecter un auditeur, un point à anticiper si vous avez une échéance commerciale.
- L’indépendance : l’auditeur ne peut pas avoir participé au conseil ou à la mise en place de votre SMSI. La norme impose une séparation entre celui qui vous aide à déployer le système et celui qui vous certifie.
- Des références vérifiables : demandez à échanger avec des entreprises de votre secteur déjà certifiées par cet organisme. Le retour concret d’autres clients en dit plus long qu’une plaquette commerciale.
Les phases de l’audit de certification
L’audit de certification ISO 27001 n’est pas un examen unique : c’est un processus en deux étapes qui évalue d’abord la conception de votre SMSI, puis son fonctionnement réel. Comprendre ce que l’auditeur examine à chaque étape aide à se présenter préparé et à ne pas confondre « avoir la documentation prête » et « être prêt pour la phase 2 ».
Audit de phase 1 : la revue documentaire
Lors de cette première étape, l’auditeur examine la documentation de votre SMSI sans encore évaluer la façon dont elle s’applique au quotidien. L’objectif est de vérifier que le système est conçu conformément à la norme avant de passer à la partie opérationnelle.
Les documents les plus examinés à ce stade sont la Déclaration d’Applicabilité, le Plan de Traitement des Risques, la politique de sécurité de l’information et le périmètre défini pour le SMSI. Par exemple, si votre Déclaration d’Applicabilité indique que vous appliquez la mesure A.8.10 relative à la suppression sécurisée des informations, l’auditeur cherchera la procédure documentée décrivant sa mise en œuvre, même s’il ne vérifie pas encore qu’elle est bien suivie en pratique.
Si la phase 1 révèle des écarts importants, comme un périmètre mal défini ou des documents qui ne reflètent pas les mesures réellement en place, l’auditeur peut en demander la correction avant de fixer une date pour la phase 2. Anticiper cette revue par un audit interne réduit le risque de mauvaises surprises à ce stade.
Audit de phase 2 : l’audit sur site
Cette étape évalue si ce que dit la documentation se vérifie dans la pratique. L’auditeur interroge des collaborateurs de différents services, et pas seulement l’équipe informatique ou le responsable de la sécurité. Il consulte les journaux d’accès, les incidents et les formations pour confronter la théorie au fonctionnement réel.
L’offboarding en est un bon exemple. Si votre politique prévoit que les accès sont révoqués le jour même du départ d’un collaborateur, l’auditeur peut demander l’enregistrement d’un départ récent et vérifier la date et l’heure exactes de désactivation des comptes. La gestion des appareils est un autre cas classique. L’auditeur peut réclamer l’inventaire des équipements de l’entreprise pour vérifier qu’il correspond aux appareils physiquement présents, ou demander à un collaborateur choisi au hasard comment il gère le chiffrement de son ordinateur portable.
Cette phase repose généralement sur des échantillonnages : l’auditeur ne contrôle pas 100 % des cas, mais une sélection représentative. La régularité compte donc davantage qu’un cas isolé bien traité. Si un processus ne fonctionne que lorsque quelqu’un le prépare spécialement pour l’audit, l’échantillon a tôt fait de le révéler.
La gestion des non-conformités
Lorsque l’auditeur détecte des écarts entre ce qui est documenté et ce qui est appliqué, il les classe selon leur gravité.
- Non-conformité mineure : un manquement ponctuel ou isolé, par exemple un enregistrement de formation incomplet pour un collaborateur. Il se corrige généralement à l’aide d’un plan d’action en quelques semaines, sans nouvel audit.
- Non-conformité majeure : un manquement systématique ou qui compromet l’efficacité du SMSI, par exemple une mesure clé de l’Annexe A totalement absente ou l’absence complète de preuves sur un processus obligatoire. Ce type de constat peut imposer une nouvelle visite de l’auditeur avant la délivrance du certificat.
- Piste d’amélioration : il ne s’agit pas d’une non-conformité, mais d’une recommandation formulée par l’auditeur pour renforcer le système lors des prochains cycles.
La délivrance du certificat
Une fois les non-conformités levées, l’organisme délivre le certificat ISO 27001, valable trois ans. Cette validité est conditionnée à des audits de surveillance annuels, qui vérifient que le SMSI reste actif et que les non-conformités précédentes ont bien été corrigées.
Le certificat précise en général le périmètre exact audité. Mieux vaut donc le relire attentivement avant de le communiquer à des clients ou de le joindre à un appel d’offres : un périmètre mal formulé peut soulever des questions gênantes au cours d’un processus d’achat.
Combien de temps faut-il pour obtenir la certification ?
Il n’existe pas de délai standard. Une petite organisation dont le périmètre est restreint et les processus déjà numérisés peut boucler l’ensemble, du diagnostic initial à la délivrance du certificat, en quelques mois. Les structures plus grandes, avec plusieurs sites ou des systèmes hérités, peuvent avoir besoin de six mois à plus d’un an.
Les facteurs qui pèsent le plus sur ce délai sont le niveau de maturité déjà atteint en matière de sécurité de l’information, l’étendue du périmètre défini pour le SMSI, la disponibilité de preuves déjà centralisées par rapport à celles qu’il faut reconstituer à la main, et le calendrier de l’organisme retenu. Le conseil qui revient le plus souvent chez celles et ceux qui ont déjà franchi cette étape est de la traiter comme un projet doté de ressources dédiées dès le départ, plutôt que comme une tâche greffée sur le quotidien de l’équipe informatique.
Comment conserver la certification une fois obtenue ?
Obtenir le certificat ressemble souvent à une ligne d’arrivée, alors qu’il s’agit en réalité du point de départ d’un cycle de trois ans. L’organisme certificateur ne disparaît pas une fois le label remis : il revient régulièrement s’assurer que votre SMSI est toujours vivant et qu’il ne s’est pas figé dans l’état où il a été audité.
- Les audits de surveillance annuels : des visites plus courtes que la certification initiale, généralement centrées sur un échantillon de mesures plutôt que sur l’ensemble du système. L’auditeur vérifie que les non-conformités relevées lors de la certification ont réellement été corrigées, et pas seulement sur le papier. Il fait souvent tourner les domaines examinés d’une année sur l’autre pour ne pas auditer toujours les mêmes.
- L’audit de recertification : il a lieu avant l’expiration des trois ans de validité et se rapproche, par son étendue, de la phase 2 initiale. Si le SMSI est resté actif lors des audits de surveillance, cet audit tient davantage de la confirmation que de la surprise. Si des correctifs de fortune se sont accumulés sans jamais être réglés, c’est le moment où ils remontent tous à la surface.
- L’amélioration continue du SMSI : la norme n’autorise pas à laisser le système en l’état où il a été certifié. Chaque incident de sécurité, chaque nouvel outil déployé ou chaque évolution de l’organisation devrait donner lieu à une révision des risques et des mesures. Un SMSI qui ne se met pas à jour est l’une des causes les plus fréquentes de non-conformité lors des audits de surveillance.
- La continuité des preuves : conserver la certification suppose de pouvoir démontrer, à tout moment et pas seulement avant une visite, que les mesures sont toujours opérationnelles. Les journaux d’accès, d’incidents et de formations doivent être produits en continu, pour éviter le même casse-tête de dernière minute qui complique déjà la certification initiale.
Les principales erreurs lors de la certification
La plupart des démarches de certification n’échouent pas par manque de compétence technique. Elles échouent à cause de décisions de gestion qui semblent anodines sur le moment et qui coûtent ensuite des semaines de retard. Voici les erreurs les plus fréquentes.
- Traiter la certification comme une simple formalité : quand l’objectif se limite à décrocher le label, le SMSI est documenté pour passer l’audit, pas pour fonctionner au quotidien. Résultat, un système qui décroche la phase 2 de justesse et commence à accumuler des non-conformités dès le premier audit de surveillance.
- Reporter la collecte des preuves à la fin : les journaux d’accès, d’incidents et de formations ne se reconstituent pas de mémoire deux semaines avant l’audit. S’ils ne sont pas produits en continu, des trous apparaissent, l’auditeur les repère aussitôt et ils sont bien plus difficiles à justifier qu’une mesure simplement mal appliquée.
- Sous-estimer le temps et les ressources nécessaires : se certifier n’est pas une tâche que l’équipe informatique peut absorber entre deux autres responsabilités. Sans temps dédié ni soutien explicite de la direction, le projet s’étire, passe après les urgences du quotidien et arrive à l’audit moins bien préparé que prévu.
- Choisir un organisme sur le seul critère du prix : un tarif plus bas, sans expérience de votre secteur ni bonne disponibilité, finit souvent par coûter cher autrement, en délais qui s’allongent ou en un audit plus lourd à gérer en interne.
- Répéter la même non-conformité à chaque audit : un constat ponctuel ne met pas la certification en péril, mais un écart qui réapparaît audit après audit, si. Il montre que la mesure n’a jamais été corrigée en profondeur, seulement maquillée en vue de la visite suivante.
- Ne pas impliquer les équipes en dehors de l’informatique : la phase 2 comprend des entretiens avec des collaborateurs de différents services, pas seulement avec l’équipe technique. Si personne d’autre dans l’organisation ne connaît les politiques du SMSI, l’écart entre ce qui est documenté et ce que les gens savent vraiment ressort précisément à ce moment-là.
Comment Factorial IT vous accompagne-t-il dans le processus de certification ?
Chaque étape de la certification met à l’épreuve quelque chose de différent. L’étape 1 vérifie que la conception du SMSI correspond à la réalité, l’étape 2 sélectionne des cas au hasard pour s’assurer que les mesures fonctionnent, et les audits de surveillance annuels contrôlent que rien ne s’est dégradé depuis la dernière visite. Dans tous les cas, la question de fond est la même : l’entreprise est-elle capable de montrer la donnée au moment où on la lui demande ?
Factorial IT garde cette donnée disponible sur une plateforme unique connectée au SIRH, si bien que chaque étape se prépare avec ce qui existe déjà, sans rien avoir à reconstruire. Voici comment la plateforme accompagne l’entreprise à chaque moment du processus.
- Un historique de preuves dès le premier jour : dès qu’un appareil est enrôlé, la plateforme commence à enregistrer son état et chaque action effectuée dessus. Au moment de demander l’audit, l’entreprise dispose déjà des mois d’historique exigés par la plupart des organismes certificateurs, sans avoir à attendre de les constituer.
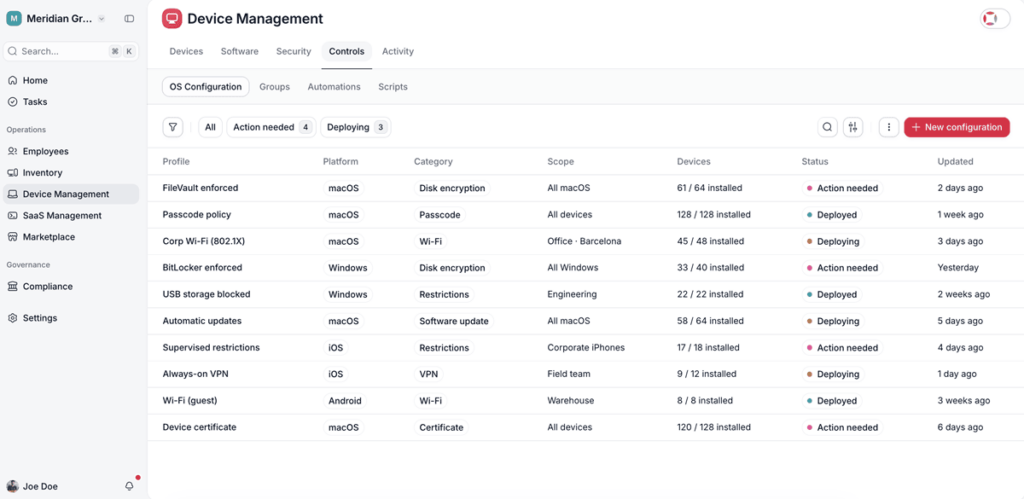
- Une configuration alignée sur le périmètre (étape 1) : les appareils sont organisés en groupes par équipe, par site ou par niveau de risque, chacun avec ses propres règles. Si le SMSI ne couvre qu’une partie de l’entreprise, ces groupes reflètent exactement le périmètre déclaré et la configuration de chacun correspond à ce qu’indique la déclaration d’applicabilité.
- Des réponses immédiates à l’échantillonnage (étape 2) : si l’auditeur choisit un collaborateur au hasard, la vue par personne affiche en un coup d’œil ses équipements, ses accessoires, ses licences et l’état de sécurité de chaque appareil. Et si la question porte sur l’ensemble du parc, par exemple quels postes ont un logiciel précis installé, la requête se fait en quelques secondes.
- Une clôture vérifiable des non-conformités : lorsque l’auditeur relève un écart, l’équipe IT peut vérifier que la correction a bien été appliquée sur tous les postes concernés, et pas seulement sur celui de l’échantillon. C’est le meilleur moyen d’éviter que la même non-conformité réapparaisse au prochain audit de surveillance.
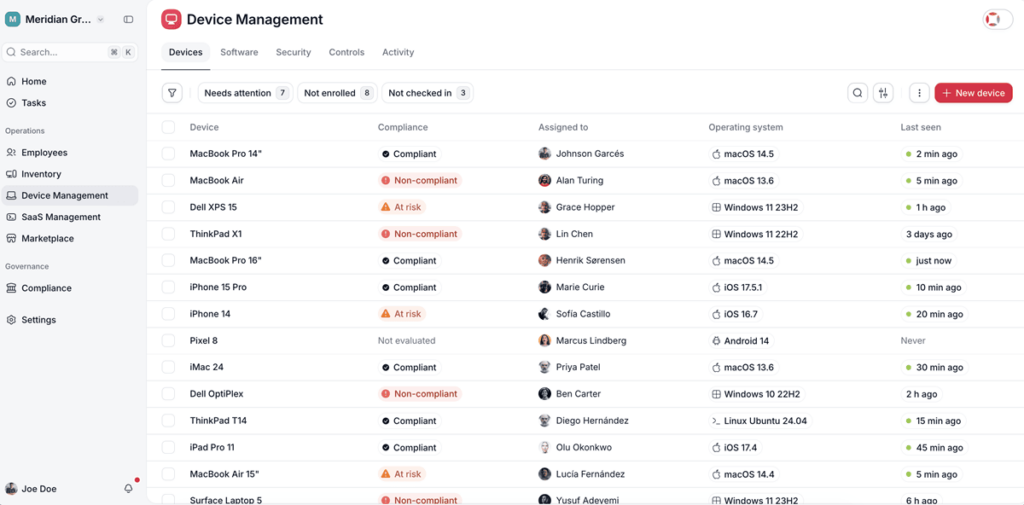
- Un inventaire qui ne se dégrade pas entre deux audits : grâce à la synchronisation avec Apple Business Manager et Windows Autopilot, chaque nouvel appareil s’enregistre et se configure tout seul dès sa mise en route, et les arrivées et départs saisis dans le SIRH mettent à jour les attributions sans intervention manuelle. Au moment de l’audit de surveillance ou du renouvellement, le parc est aussi à jour que le jour de la certification initiale.
Factorial IT prépare l’entreprise à l’audit, sans rien changer à l’indépendance exigée par la norme. La certification reste délivrée par un organisme accrédité qui n’a pas participé à la mise en œuvre. Ce qui change, c’est qu’il trouve en face de lui une entreprise capable de répondre à chaque question avec des données.