Lors d’un audit ISO 27001, un auditeur externe vérifie que votre système de management de la sécurité de l’information est conforme à la norme. Pour cela, il passe en revue la documentation, interroge vos équipes et demande à voir, directement dans vos outils, la preuve que les mesures de sécurité sont appliquées au quotidien.
Beaucoup d’entreprises abordent l’audit comme un simple contrôle documentaire. Elles arrivent avec des politiques irréprochables et découvrent à l’étape 2 que l’auditeur veut consulter la trace du dernier départ d’un salarié, la date du dernier test de restauration d’une sauvegarde ou le pourcentage de postes chiffrés à date.
Dans cet article, vous verrez quels sont les différents types d’audit ISO 27001, comment se déroule le processus, combien de temps il dure, ce que l’auditeur contrôle précisément et ce qui se passe s’il relève des écarts.
Qu’est-ce qu’un audit ISO 27001 ?
Un audit ISO 27001 est un processus méthodique, indépendant et documenté au cours duquel un auditeur recueille des preuves et les évalue de manière objective pour déterminer dans quelle mesure votre organisation respecte les exigences de la norme. Ce qui est audité, c’est votre système de management de la sécurité de l’information (SMSI), dans le périmètre que vous avez défini, et non l’entreprise dans son ensemble.
L’auditeur cherche à répondre à deux questions. D’abord, le SMSI respecte-t-il les exigences des chapitres 4 à 10 de l’ISO 27001, qui couvrent le contexte, le leadership, la planification, le support, le fonctionnement, l’évaluation des performances et l’amélioration ? Ensuite, les mesures de l’annexe A que vous avez retenues dans votre déclaration d’applicabilité sont-elles bien mises en œuvre et efficaces ?
Les différents types d’audit ISO 27001
Une organisation certifiée passe par plusieurs audits au cours de chaque cycle de trois ans. Certains sont menés en interne, d’autres par un organisme de certification accrédité.
| Type d’audit | Qui le réalise ? | Quand ? | Que couvre-t-il ? |
|---|---|---|---|
| Audit interne | L’entreprise elle-même, via une personne indépendante ou un auditeur externe mandaté | À intervalles planifiés, et au moins une fois avant la certification | L’ensemble du SMSI sur la durée du programme d’audit |
| Audit de certification | Organisme de certification accrédité | Année 0, en deux étapes | La documentation à l’étape 1 et le fonctionnement réel à l’étape 2 |
| Audit de surveillance | Organisme de certification accrédité | Années 1 et 2 du cycle | Une partie du système, les changements et les constats précédents |
| Audit de renouvellement | Organisme de certification accrédité | Année 3, avant l’expiration du certificat | L’ensemble du SMSI et son évolution sur le cycle |
1. L’audit interne
L’exigence 9.2 de la norme impose de réaliser des audits internes à intervalles planifiés, dans le cadre d’un programme qui fixe la fréquence, les méthodes, les responsabilités et le périmètre de chacun. Leur objectif est de repérer les écarts avant l’organisme de certification. Et sans audit interne complet, impossible de passer l’audit de certification.
L’auditeur interne doit être compétent et impartial. Autrement dit, il ne peut pas auditer des processus qu’il a conçus ou qu’il pilote. Dans une entreprise de 40 personnes, c’est souvent un vrai casse-tête, car la personne qui connaît le mieux le SMSI est justement celle qui l’a construit. La solution la plus courante consiste à confier l’audit interne à un auditeur externe, qui apporte au passage un regard neuf sur les processus et l’appréciation des risques.
En complément de l’audit interne, l’exigence 9.3 impose la revue de direction. Les deux doivent être réalisés et documentés avant l’étape 1, et l’auditeur externe vous demandera ce qui en est ressorti.
2. L’audit de certification
C’est l’audit qui ouvre la voie au certificat, et le plus exigeant, puisque c’est la première fois qu’un regard extérieur examine l’ensemble du système. Il se déroule en deux étapes.
Lors de l’étape 1, l’auditeur vérifie que la documentation est complète et que l’organisation est prête. Lors de l’étape 2, il s’assure que ce qui est documenté est réellement appliqué. Si l’audit est concluant, l’entreprise obtient un certificat valable trois ans. Le parcours complet pour en arriver là est détaillé dans notre guide sur comment obtenir la certification ISO 27001.
3. Les audits de surveillance
Pendant toute la durée de validité du certificat, l’organisme revient au moins une fois par an. Le premier audit de surveillance doit avoir lieu dans les 12 mois qui suivent la décision de certification. Plus courts que l’audit initial, ces audits ne couvrent pas tout le système. L’auditeur sélectionne une partie des mesures à chaque visite et finit par toutes les passer en revue sur l’ensemble du cycle.
Certains points sont toutefois vérifiés à chaque visite.
- Le traitement des non-conformités relevées lors de l’audit précédent.
- Les changements intervenus dans l’organisation, le périmètre, les risques ou la déclaration d’applicabilité.
- L’audit interne et la revue de direction de la période écoulée.
- Les incidents de sécurité et les réclamations reçues.
- Les preuves d’amélioration continue, comme l’exige le chapitre 10.
Le piège le plus fréquent à ce stade est d’arriver avec un SMSI qui n’a plus été tenu à jour depuis la certification. Un système que personne n’a touché pendant douze mois, ça se voit tout de suite.
4. L’audit de renouvellement
Avant l’expiration du certificat, l’organisme réalise un audit complet pour le renouveler pour trois ans. Il ressemble à une étape 2, à ceci près que l’auditeur connaît déjà l’organisation et s’attache surtout à l’évolution du SMSI au cours du cycle.
Mieux vaut le programmer plusieurs mois à l’avance, car si l’audit n’est pas bouclé avant la date d’échéance, le certificat expire.
Comment se déroule un audit ISO 27001 pas à pas ?
Le processus de certification commence bien avant l’arrivée de l’auditeur. Voici les grandes phases, depuis le moment où votre SMSI est opérationnel jusqu’à l’obtention du certificat.
1. Choisir l’organisme de certification
Avant de demander des devis, votre SMSI doit être déployé et opérationnel, avec un périmètre défini, une politique de sécurité validée, une appréciation des risques réalisée, des mesures en place, et au moins un audit interne et une revue de direction bouclés. Si vous n’en êtes pas encore là, notre guide sur comment mettre en œuvre l’ISO 27001 vous servira de feuille de route.
Une fois ces bases posées, sollicitez plusieurs organismes. Assurez-vous qu’ils disposent d’une accréditation pour l’ISO 27001, délivrée en France par le COFRAC, car c’est elle qui donne tout son poids au certificat auprès de vos clients et dans les appels d’offres. Chaque organisme vous interrogera sur l’effectif inclus dans le périmètre, vos sites et la complexité de votre activité, des éléments qui servent à calculer le nombre de jours d’audit, et donc le prix. Pour estimer le budget global, consultez notre article sur le prix de la certification ISO 27001.
2. L’étape 1 ou revue documentaire
L’étape 1 permet de vérifier que vous êtes prêt. L’auditeur examine la documentation clé du SMSI et prend connaissance du contexte de l’organisation avant d’entrer dans le détail.
- Périmètre du SMSI : les activités, processus, sites et systèmes inclus ou exclus, avec leur justification.
- Politique et objectifs de sécurité : validés par la direction et communiqués aux équipes.
- Méthode et résultats de l’appréciation des risques : accompagnés du plan de traitement.
- Déclaration d’applicabilité : avec la justification de chaque mesure retenue ou exclue.
- Audit interne et revue de direction : avec leurs résultats et les décisions prises.
À l’issue de cette étape, l’auditeur remet un rapport qui pointe les sujets qui l’inquiètent et qui pourraient se transformer en non-conformités à l’étape 2. C’est le moment de les corriger. Entre les deux étapes, il s’écoule généralement de quelques semaines à deux mois, selon les ajustements à faire et le planning de l’organisme.
3. L’étape 2 ou évaluation de la mise en œuvre
C’est l’audit à proprement parler. L’auditeur vérifie que les mesures sont en place et qu’elles fonctionnent, selon un déroulé qui varie peu d’un organisme à l’autre.
- Plan d’audit : quelques jours avant, vous recevez le plan avec les dates, les horaires, les auditeurs, les domaines couverts et les personnes qui seront interrogées.
- Réunion d’ouverture : l’auditeur présente le périmètre, la méthode et le programme, puis confirme qui sera son interlocuteur.
- Entretiens et examen des preuves : il passe en revue les processus avec leurs responsables, demande des enregistrements et procède par échantillonnage, par exemple deux départs du dernier trimestre ou le dernier incident enregistré.
- Points intermédiaires : sur les audits de plusieurs jours, il fait généralement le point en fin de journée sur ce qu’il a relevé.
- Réunion de clôture : il présente les constats, leur classement et la suite à donner. C’est le moment de lever d’éventuels malentendus.
Les entretiens ne se limitent pas au responsable de la sécurité. L’auditeur échange avec la direction, l’équipe IT et n’importe quel collaborateur, et les questions varient beaucoup selon le profil.
| Qui est interrogé ? | Exemples de questions |
|---|---|
| Direction | Quels sont vos objectifs de sécurité ? Quelles ressources avez-vous allouées au SMSI ? Qu’a-t-il été décidé lors de la dernière revue de direction ? |
| Responsable du SMSI | Comment appréciez-vous les risques ? Pourquoi cette mesure a-t-elle été exclue ? Quelles suites ont été données aux constats de l’audit interne ? |
| Équipe IT | Comment retirez-vous les accès lors d’un départ ? Quelle part du parc est chiffrée ? À quand remonte le dernier test de restauration ? |
| RH | Comment vérifiez-vous les informations fournies par les candidats ? Où l’engagement de confidentialité est-il signé ? Quelle sensibilisation à la sécurité reçoit un nouvel arrivant ? |
| N’importe quel collaborateur | Où trouvez-vous la politique de sécurité ? Que faites-vous si vous recevez un e-mail suspect ? Qui prévenez-vous si vous perdez votre ordinateur portable ? |
4. Le rapport et la décision de certification
Après la réunion de clôture, vous recevez le rapport écrit avec les constats et la recommandation de l’auditeur. En cas de non-conformités, vous devez soumettre un plan d’actions correctives et, pour les non-conformités majeures, prouver qu’elles ont été levées.
Peu d’entreprises le savent, mais ce n’est pas l’auditeur qui décide de vous certifier. Il émet une recommandation, et la décision revient à des personnes de l’organisme qui n’ont pas participé à l’audit. Si elle est favorable, le certificat est délivré pour trois ans.
Combien de temps dure un audit ISO 27001 ?
La durée s’exprime en jours d’audit et dépend avant tout de l’effectif inclus dans le périmètre du SMSI. La norme ISO/IEC 27006-1 fournit un barème de référence que les organismes ajustent à la hausse ou à la baisse selon la complexité de l’activité, le nombre de sites ou le recours à la sous-traitance.
| Effectif dans le périmètre | Audit initial (étapes 1 et 2) |
|---|---|
| De 1 à 10 personnes | 5 jours d’audit |
| De 26 à 45 personnes | 8,5 jours d’audit |
| De 46 à 65 personnes | 10 jours d’audit |
| De 126 à 175 personnes | 13 jours d’audit |
| De 276 à 425 personnes | 15 jours d’audit |
Un jour d’audit ne correspond pas à un jour calendaire. Un audit de 10 jours peut très bien se dérouler sur cinq jours avec deux auditeurs, et une partie de ce temps est consacrée à la préparation et à la rédaction du rapport. À titre indicatif, un audit de surveillance représente environ un tiers de l’audit initial, et un audit de renouvellement environ deux tiers.
Le délai global jusqu’à l’obtention du certificat est une autre histoire. Une PME qui part de zéro a généralement besoin de six à douze mois pour déployer son SMSI et accumuler suffisamment d’enregistrements, auxquels s’ajoutent les semaines entre les deux étapes et le temps de la décision de certification. Ce qui rallonge le plus le projet, ce sont les lacunes découvertes en chemin et la rapidité avec laquelle elles sont corrigées.
Que vérifie l’auditeur lors d’un audit ISO 27001 ?
Lors d’un audit ISO 27001, l’auditeur examine deux volets. D’un côté, les exigences du système de management définies dans les chapitres 4 à 10. De l’autre, les mesures de l’annexe A que vous appliquez. C’est sur ce second volet que la plupart des entreprises trébuchent à l’étape 2, car l’auditeur exige des preuves qu’elles fonctionnent.
Les exigences du système de management
Les chapitres 4 à 10 sont obligatoires et ne peuvent pas être exclus. Vous trouverez le détail de chacun dans notre article sur la structure de la norme ISO 27001. Voici ce que l’auditeur y vérifie le plus souvent.
- Contexte et périmètre : l’organisation a analysé ses enjeux internes et externes, les parties intéressées et leurs exigences, et le périmètre est cohérent avec l’ensemble.
- Leadership : la direction s’implique réellement, valide la politique, alloue des ressources et attribue des rôles nominatifs.
- Planification : l’appréciation des risques suit une méthode reproductible, le plan de traitement est validé et les objectifs de sécurité sont mesurables.
- Support : les collaborateurs disposent des compétences requises, ils ont été sensibilisés et la documentation est maîtrisée.
- Fonctionnement : le plan de traitement est bien exécuté et les risques sont réévalués à chaque changement.
- Évaluation des performances : des indicateurs sont suivis, l’audit interne a été réalisé et un compte rendu de la revue de direction existe.
- Amélioration : les non-conformités sont enregistrées, leur cause est analysée et elles sont soldées par des actions correctives.
Les mesures de l’annexe A
L’annexe A est le catalogue des 93 mesures de sécurité de la norme, réparties entre mesures organisationnelles, liées aux personnes, physiques et technologiques. Chaque entreprise choisit celles qu’elle applique en fonction de son appréciation des risques et s’en justifie dans sa déclaration d’applicabilité. Vous pouvez les passer en revue dans notre article sur les domaines de l’ISO 27001.
Que doit prouver l’équipe IT lors de l’audit ISO 27001 ?
Voici les huit preuves techniques que l’auditeur réclame le plus souvent à l’étape 2. Ce n’est pas tout ce qu’il examine, mais c’est ce qui dépend de l’équipe IT et ce qui génère le plus de non-conformités. Pour chacune, vous trouverez ce que demande l’auditeur, à quoi ressemble une bonne réponse et là où ça coince le plus souvent.
1. Un inventaire des actifs avec un responsable pour chacun
- Ce que demande l’auditeur : l’inventaire des informations et autres actifs associés, avec leur propriétaire. Beaucoup d’auditeurs commencent par les actifs informationnels, comme les données clients ou le code source, avant de demander quels équipements et services les traitent.
- Une bonne réponse : un inventaire à jour où chaque actif est rattaché à une personne, cohérent avec ce qui est réellement utilisé, et où la restitution du matériel est tracée à chaque départ.
- Là où ça coince : un tableur qui ne recense que les ordinateurs portables, avec du matériel encore attribué à des personnes qui ont quitté l’entreprise.
2. Une configuration sécurisée sur tous les postes
- Ce que demande l’auditeur : l’état des terminaux utilisateurs, avec le chiffrement du disque, le verrouillage de session, l’antimalware actif et une configuration de référence. Il vérifie généralement tout en même temps, sur des postes précis.
- Une bonne réponse : une console qui affiche l’état de tout le parc à date, avec le taux de conformité de chaque règle et la liste des postes non conformes.
- Là où ça coince : la politique impose le chiffrement, mais personne ne sait combien de postes sont réellement chiffrés. Ou l’antivirus a bien été acheté, mais une poignée d’ordinateurs tournent avec l’agent désactivé.
3. Des accès revus régulièrement
- Ce que demande l’auditeur : qui a accès à tel système, avec quels privilèges et depuis quand, et à quand remonte la dernière revue de cette liste. Notre article sur le contrôle d’accès ISO 27001 détaille ce point.
- Une bonne réponse : la liste des accès par personne et la trace d’une revue récente, au cours de laquelle quelqu’un a confronté cette liste aux rôles et supprimé les droits superflus.
- Là où ça coince : une liste exacte sans aucune revue derrière, ou une revue qui se contente de valider la liste sans la comparer aux besoins réels de chacun.
4. Un onboarding et un offboarding de bout en bout
- Ce que demande l’auditeur : il sélectionne presque toujours une arrivée et un départ récents, et demande à voir comment les accès ont été ouverts puis retirés, et comment le matériel a été récupéré.
- Une bonne réponse : le même processus pour tout le monde, visible dans les outils, avec le délai entre le dernier jour du salarié et la coupure de son dernier accès.
- Là où ça coince : une personne partie depuis des mois qui conserve un compte actif dans un outil que tout le monde avait oublié. C’est l’un des constats les plus fréquents en audit.
5. La gestion des vulnérabilités et des correctifs
- Ce que demande l’auditeur : comment les vulnérabilités sont détectées, priorisées et corrigées, et dans quels délais, sur les postes des collaborateurs mais aussi sur les logiciels développés en interne, le cas échéant.
- Une bonne réponse : des délais de correction définis selon la criticité, le niveau de mise à jour de chaque poste et la liste des systèmes obsolètes avec leur plan de traitement.
- Là où ça coince : les mises à jour automatiques sont activées sur les portables, mais personne ne sait dire ce qu’il advient d’une dépendance vulnérable dans le produit ou d’un vieux serveur.
6. Des sauvegardes avec un test de restauration
- Ce que demande l’auditeur : ce qui est sauvegardé, à quelle fréquence, et à quand remonte la dernière restauration.
- Une bonne réponse : un test de restauration daté, avec son résultat documenté. Un dossier ou une boîte mail suffit, à condition que le test soit tracé, car l’objectif est de prouver que la restauration fonctionne.
- Là où ça coince : des sauvegardes qui tournent toutes les nuits depuis des années sans que personne n’ait jamais essayé d’en restaurer une.
7. Les services cloud et les applications SaaS
- Ce que demande l’auditeur : le registre des services cloud qui traitent des données de l’entreprise, avec un responsable pour chacun, et ce que deviendraient ces données si vous cessiez de les utiliser.
- Une bonne réponse : un registre complet, y compris les applications souscrites en dehors de l’IT, et un plan de sortie documenté pour les services critiques.
- Là où ça coince : le registre ne recense que ce que l’IT a souscrit, et le shadow IT échappe à toute évaluation.
8. Une gestion des incidents éprouvée
- Ce que demande l’auditeur : comment un incident est détecté, évalué, escaladé et résolu, et ce qui a été modifié ensuite.
- Une bonne réponse : des procédures pour les incidents les plus probables, l’historique d’incidents réels traités selon ces procédures et un exercice de simulation réellement mené.
- Là où ça coince : une politique qui décrit un processus jamais testé et un registre d’incidents vide, ce que l’auditeur a du mal à croire dans une entreprise de plus de quelques dizaines de personnes.
Ce tableau récapitule les huit preuves et les mesures de l’annexe A auxquelles chacune se rattache, pour vous aider à les retrouver dans votre déclaration d’applicabilité.
| Preuve demandée par l’auditeur | Mesures de l’annexe A |
|---|---|
| Inventaire des actifs avec propriétaire et restitution du matériel | 5.9, 5.10, 5.11 |
| État du chiffrement, du verrouillage de session, de l’antimalware et de la configuration des postes | 8.1, 8.7, 8.9, 8.24 |
| Liste des accès par personne et trace de sa revue | 5.15, 5.16, 5.18, 8.2 |
| Une arrivée et un départ récents de bout en bout | 5.11, 6.5, 5.18 |
| Délais de correction et niveau de mise à jour par poste | 8.8 |
| Périmètre des sauvegardes et test de restauration daté | 8.13, 5.30 |
| Registre des services cloud avec plan de sortie | 5.23 |
| Procédures d’incident, historique et exercice de simulation | 5.24, 5.25, 5.26, 5.27 |
Que se passe-t-il si l’auditeur relève des écarts ?
Chaque écart relevé par l’auditeur donne lieu à un constat qui précise l’exigence non respectée, la preuve qui l’établit et la nature de l’écart. Selon sa gravité, il entre dans l’une des trois catégories suivantes.
Non-conformité majeure
Il s’agit d’une exigence totalement absente ou d’une mesure qui échoue de façon systématique. Par exemple, l’absence d’audit interne, d’appréciation des risques ou de tout processus de gestion des incidents.
Lors de l’audit de certification, une non-conformité majeure bloque la délivrance du certificat tant qu’elle n’a pas été corrigée et que l’action corrective n’a pas été démontrée, parfois lors d’une visite complémentaire. Si l’organisme ne peut pas vérifier la correction dans les six mois qui suivent la fin de l’étape 2, il faut généralement repasser l’étape 2.
Non-conformité mineure
Il s’agit d’un manquement ponctuel au sein d’un processus qui fonctionne. Le processus de départ existe et il est appliqué, pourtant, sur l’un des échantillons, un compte est resté actif deux semaines après le départ du salarié. Ou bien les incidents sont gérés, à l’exception d’un seul qui n’a pas été correctement enregistré.
Elle ne bloque pas la certification, à condition de présenter un plan d’actions accepté par l’organisme. L’auditeur vérifiera lors de la visite suivante qu’il a bien été mis en œuvre. Attention à ne pas les accumuler. Plusieurs non-conformités mineures sur une même exigence peuvent amener l’auditeur à conclure à une défaillance systématique et à les requalifier en majeure.
Observations et pistes d’amélioration
Les observations ne sont pas des non-conformités. Elles signalent des situations qui pourraient le devenir si rien n’est fait, ou formulent des recommandations pour améliorer le système. Elles n’exigent pas de plan d’actions formel, mais l’auditeur y reviendra généralement lors de sa prochaine visite.
Quelles conséquences selon le type d’audit ?
| Audit | En cas de non-conformités majeures | En cas de non-conformités mineures |
|---|---|---|
| Certification | Le certificat n’est pas délivré tant qu’elles ne sont pas corrigées et vérifiées | La certification est possible avec un plan d’actions accepté |
| Surveillance | Faute de correction dans les délais, l’organisme peut suspendre le certificat | Plan d’actions vérifié lors de la visite suivante |
| Renouvellement | Le renouvellement est suspendu jusqu’à leur levée | Le certificat est renouvelé avec un plan d’actions accepté |
Dans tous les cas, l’exigence 10.2 va au-delà de la simple correction. Il faut analyser la cause et mettre en place une action qui empêche le problème de se reproduire. Si le compte resté actif s’explique par un outil absent de l’inventaire, désactiver le compte ne suffit pas. Il faut aussi intégrer l’outil au processus de départ.
Perdre sa certification n’arrive pas si facilement, car les lacunes graves ressortent en général plus tôt, lors de l’audit interne ou de l’étape 1. Ce n’est pas impossible pour autant, et quand cela arrive, c’est presque toujours parce que le système existe sur le papier mais pas dans les faits.
Les erreurs fréquentes qui mènent à une non-conformité
Certaines erreurs reviennent d’un audit à l’autre, quels que soient la taille ou le secteur de l’entreprise. Voici les plus courantes, à vérifier avant l’étape 2.
- Une politique restée sur le papier : la procédure est validée, mais rien ne prouve qu’elle est appliquée.
- Un inventaire obsolète : du matériel attribué à des personnes parties ou des applications utilisées qui n’y figurent pas.
- Des accès jamais revus : la liste existe, mais aucune revue n’est tracée.
- Des sauvegardes jamais restaurées : la sauvegarde fonctionne en théorie, mais personne ne l’a vérifié.
- Un audit interne mené par la personne qui a construit le SMSI : il manque l’impartialité exigée par la norme.
- Un périmètre mal défini : trop étroit, il crée des interfaces difficiles à gérer entre ce qui est inclus et ce qui ne l’est pas. Trop large, il multiplie le travail sans réelle valeur ajoutée.
- Des constats précédents non soldés : c’est la première chose vérifiée lors des audits de surveillance.
Comment Factorial IT vous aide-t-il pour l’audit ISO 27001 ?
Réussir l’audit ISO 27001 suppose un système de management qui repose sur des décisions de la direction, une appréciation des risques, des procédures et des personnes qui les appliquent, et aucun outil ne peut faire ce travail à votre place. En revanche, une bonne partie de ce que l’auditeur vérifie à l’étape 2 relève de la donnée, qu’il s’agisse de l’état des postes, de qui a accès à quoi ou de ce qui s’est passé lors du dernier départ. C’est précisément ce que Factorial IT prend en charge, pour que les preuves techniques se génèrent automatiquement et soient datées, au lieu d’être reconstituées la veille de l’audit.
- Inventaire des actifs en temps réel : tout le parc macOS, Windows, Linux, iOS et Android dans une seule console, chaque appareil étant rattaché à une personne et à un service grâce à la connexion avec les RH, ainsi que les applications SaaS réellement utilisées, shadow IT compris.
- État de sécurité de chaque poste : application et vérification du chiffrement et des politiques de configuration, avec le taux de conformité à date et la liste des postes non conformes.
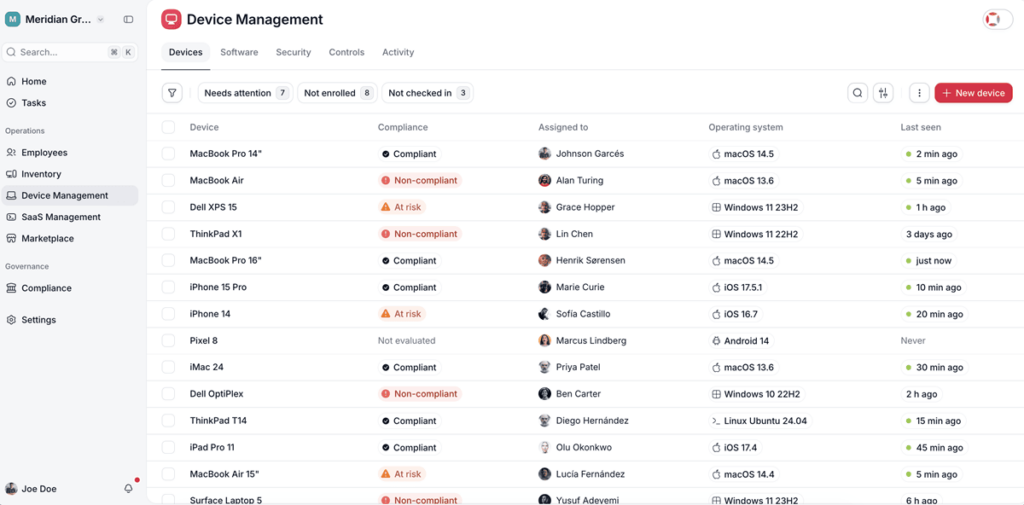
- Arrivées et départs synchronisés avec les RH : lorsqu’un collaborateur quitte l’entreprise, ses accès sont retirés, son appareil est verrouillé et ses licences sont libérées, avec un historique qui indique le délai entre le départ et la coupure du dernier accès.
- Vulnérabilités et mises à jour : niveau de mise à jour par poste et détection des logiciels obsolètes.
- Couverture antimalware : vérification que l’agent de protection est installé et actif sur chaque appareil.
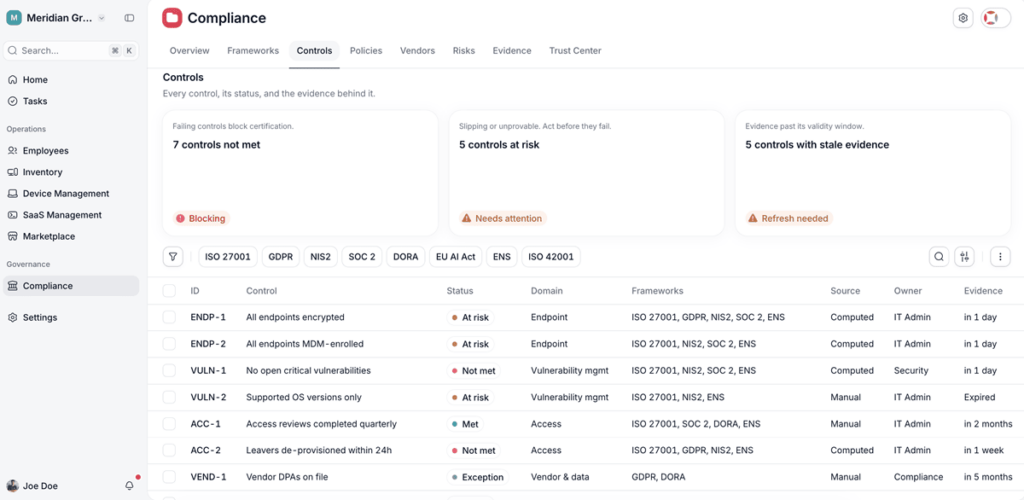
- Traçabilité en cas d’incident : l’utilisateur du poste concerné, ses accès, ses applications et chaque action réalisée, avec verrouillage et effacement à distance.
Factorial IT ne gère pas votre SMSI, ne réalise pas votre appréciation des risques, ne teste pas vos sauvegardes et ne remplace pas l’auditeur interne. Vous trouverez le détail des mesures couvertes, et de celles qui ne le sont pas, dans notre article Comment Factorial IT aide à se conformer à l’ISO 27001.
Pour le reste, Factorial IT s’appuie sur des cabinets de conseil spécialisés qui construisent le système de management à partir des données déjà produites par la plateforme. Vous suivez ainsi un parcours unique de bout en bout, jusqu’à la délivrance du certificat par un organisme accrédité indépendant. Pour en savoir plus, découvrez notre accompagnement à la certification ISO 27001.